大多数 PQC 迁移规划都侧重于服务器、证书颁发机构和网络基础设施,却往往忽略了终端节点,而实际上加密技术才是真正发挥作用的地方:用户在这里进行身份验证,私钥在
未经监控的后量子 PKI 迁移就像盲人摸象。在迁移过程中,需要专门监控九个指标:按证书类型划分的颁发失败率、无法协商 PQC 或混合算法的客户端数量和身份、与算
Thales于2026年9月8日宣布推出 Luna Backup HSM 7 固件 v7.9.3 和 Luna Client v10.9.4,提供新的后量子密码 (PQC) 功能,从而加强整个加密密钥生命周期中的量子安全保护。
Thales Luna PCIe HSM依托嵌入式板卡级架构,可作为工业服务器、工控主机、智能装备的标准化原厂安全配件深度集成于整机设备,为智能制造终端构建硬件级可信安全底座,是高端工业设备安全升级的核心标配组件。
物联网设备同时面临着后量子时代迁移的两大难题:硬件资源有限,难以处理更大的密钥和签名;以及长达数十年的现场部署,这意味着今天出货的设备可能要到 2036 年甚至
提醒仍在使用 Thales Luna USB HSM (G5) 或 Luna Backup HSM (G5) 的客户,这些产品的生命周期结束 (EoL) 日期即将到来
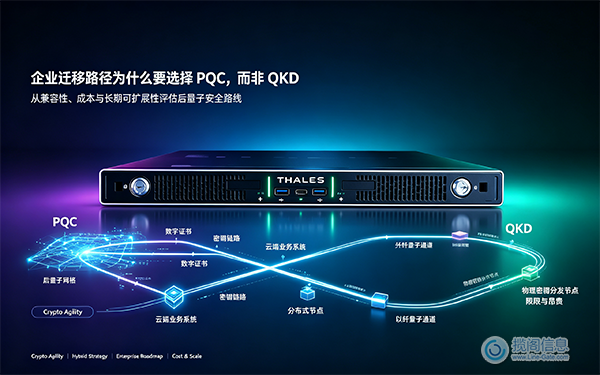
对于企业迁移规划而言,PQC(预量子计算)是更实际的选择,而QKD(量子密钥分发)则不然。原因在于部署可行性而非理论上的安全性。PQC 是一种软件和固件升级,可
区块链的量子风险是真实存在的,并非炒作:比特币和以太坊都依赖于 ECDSA 算法,而 Shor 的算法会破坏该算法。此外,两条链上相当一部分代币已经通过重用或地
已签名的PDF或文档与已签名的软件一样,都面临着长期签名风险:它需要在签名后的数年甚至数十年内保持法律和密码学上的可验证性,而此时签名算法本身可能早已过时。长期
代码签名存在一个显著的长期风险,而大多数后量子计算 (PQC) 规划都低估了这一点:已签名的安装程序、固件镜像或更新包会在签名后流通数年甚至数十年,因此,今天应
服务热线
截屏,微信识别二维码
微信号:13524448503
(点击微信号复制,添加好友)
打开微信

 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站