
发布日期:2026-09-23 浏览次数:
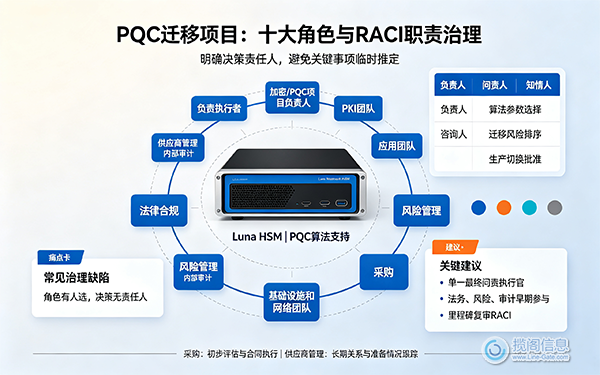
PQC 项目需要十个明确定义的角色,并明确分配 RACI(负责人、问责人、咨询人、知情人)职责:负责人、加密/PQC 项目负责人、PKI 团队、应用团队、基础设施和网络团队、采购、法律合规、风险管理、供应商管理和内部审计。最常见的治理缺陷并非角色缺失(大多数组织都能说出适合担任每个角色的人选),而是缺乏针对特定决策的明确 RACI 分配。这导致一些真正重要的决策,例如算法参数选择或迁移顺序,在截止日期临近之前,缺乏明确的决策负责人,最终只能临时指定。本指南定义了这些角色,并将 RACI 映射到项目的关键决策点。
大多数 PQC 路线图内容都将“明确的责任归属”视为成功因素,但并未具体说明这种责任归属结构究竟是什么样的。本文阐述了这种结构:具体的角色,以及在实际项目中需要做出的各项决策中具体的 RACI 分配。
PQC 项目实际涉及的十个角色,涵盖执行赞助、技术执行和组织治理等各个方面。
最常见的治理缺陷不是职位空缺,而是特定决策缺乏明确的 RACI 分配,导致这些决策没有明确的负责人,直到被迫做出决定。
与最终的重要性相比,法律、风险和审计角色在 PQC 项目中的参与度往往不足,因为合规证据和合同义务只有在项目生命周期的后期才会变得重要。
项目的最终决策权应该由一个负有责任的执行官拥有,而不是由委员会拥有,即使技术决策权被下放也是如此。
负责执行者:通常是首席信息安全官 (CISO) 或同等职位,对项目的范围、预算和时间表拥有最终决策权,并且是向董事会或领导层负责的唯一人选。
Crypto/PQC 项目负责人:日常技术和项目负责人,负责库存、风险评分模型、迁移路线图以及与其他所有角色的协调。
PKI 团队:负责证书颁发机构迁移、并行层次结构部署、模板配置和证书生命周期执行。
应用团队:自行修复其系统内部的硬编码算法依赖关系以及应用层 TLS 和加密配置。
基础设施和网络团队:负责 HSM、VPN、网络设备和端点层 PQC 的配置和部署。
采购:负责供应商评估流程执行、RFP 管理以及与 PQC 准备承诺相关的合同条款。
法律和合规:负责监管义务的映射和解释,并审查供应商合同语言中关于 PQC 特定承诺和责任的规定。
风险管理:负责风险评分模型的治理,并验证迁移顺序决策是否符合组织的整体风险承受能力。
供应商管理:负责采购后关键供应商的持续关系和准备情况跟踪,这与采购的初始评估角色不同。
内部审计:负责独立核实项目的证据和报告是否与其实际情况相符,并在合规准备声明提交给外部审计师或监管机构之前对其进行验证。
| 决定 | 负责人 | 问责制 | 咨询 | 知情 |
| 密码学清单范围和方法 | Crypto/PQC负责人 | 负责任的高管 | PKI、基础设施、应用团队 | 风险、审计 |
| 算法和参数集选择 | Crypto/PQC负责人 | 负责任的高管 | PKI团队,法律/合规 | 应用团队、供应商管理 |
| 迁移风险评分和排序 | Crypto/PQC负责人 | 风险管理 | 应用、基础设施团队 | 负责审计的高管 |
| 供应商选择和招标书评估 | 采购 | 负责任的高管 | 加密/PQC 负责人、法律、PKI | 供应商管理、风险 |
| HSM/硬件更新预算审批 | 基础设施团队 | 负责任的高管 | Crypto/PQC负责人,采购 | 风险、审计 |
| 并行 CA 层次结构部署 | PKI团队 | Crypto/PQC负责人 | 基础设施、应用团队 | 负责任的高管 |
| 监管义务映射 | 法律/合规 | 负责任的高管 | Crypto/PQC 负责人,风险 | 审计 |
| 合规性证据和审计准备 | Crypto/PQC负责人 | 内部审计 | 法律/合规、风险 | 负责任的高管 |
| 生产切换批准 | 基础设施/PKI 团队 | 负责任的高管 | 应用团队,风险 | 法律、审计 |
法律、风险和内部审计这三个角色在大多数产品质量控制(PQC)项目中往往被忽视,而它们的重要性却在后期逐渐凸显。项目初期的工作看似纯粹是技术性的,例如库存管理、算法选择和试点测试,这使得人们很容易将这三个角色视为后续的审核者,而不是从一开始就积极参与其中。这种安排会造成实际的摩擦:如果在制定迁移路线图时没有风险管理部门参与评分方法的制定,那么事后往往会受到质疑,而不是在项目初期就得到验证;如果在收集合规性证据时没有审计部门参与格式和完整性的审核,那么最终提交给外部审计师时,这些证据要么会被拒绝,要么需要返工。在RACI设计阶段就让这三个角色参与进来,而不仅仅是在报告阶段,就能避免这两个问题。
为整个项目指定一位负责人,而非委员会,即使具体决策已下放给特定角色的负责人。将项目的 RACI 矩阵以书面形式正式化,并在每个重要的项目里程碑节点进行审查,因为随着多年项目的推进,角色和决策权归属往往会在非正式层面发生偏移。从项目初期就让法务、风险和审计部门参与进来,而不是让他们作为后续审查人员,以避免在关键决策做出后,他们的意见发现漏洞而导致返工。
在PQC项目中,我们推荐使用Thales Luna HSM,该产品是全球首款获得FIPS 140-3 Level 3认证的HSM,目前已经在固件中支持PQC算法。揽阁信息作为Thales的重要合作伙伴,我们拥有20多年的从业经验,可以帮助您快速完成HSM的部署和部署工作,且可为您提供定制化解决方案和长期持续的技术支持,欢迎联系我们获取更多资料。
大多数启动 PQC 项目的组织都能列出本指南定义的十个角色中可能负责的人员。然而,很少有组织明确地将项目实际决策(例如算法选择、迁移顺序、切换审批和合规性证明)的责任人、问责人、咨询人和知情人等职责写下来。这种明确的 RACI 结构,如果在多年项目中持续审查和维护,而不是在项目启动时就想当然地设定好,就能确保项目决策顺利进行,避免在关键时刻因责任归属问题而引发的临时纠纷。
PQC项目应该设立单一的责任执行官还是治理委员会?
即使具体的技术和运营决策已下放给其他角色负责人,通常也应由一位负责人(通常是首席信息安全官或同等职位)承担最终责任。采用委员会结构来追究最终责任往往会拖慢决策速度,而项目恰恰需要速度。
为什么法律、风险和审计部门在 PQC 项目中的参与度普遍较低?
由于早期 PQC 项目工作看似纯粹是技术性的,因此很容易将这些角色视为下游审核者而非积极参与者。这导致后期在关键决策已做出但未征求他们意见的情况下,合规性证据或风险评分方法受到质疑时,需要进行返工。
加密/PQC项目负责人和PKI团队的角色有什么区别?
项目负责人负责整个项目的协调、清单管理、风险评分以及各个领域的路线图规划。PKI 团队负责证书颁发机构迁移的具体技术执行,这是项目负责人协调的众多领域之一。
PQC 项目的 RACI 结构应该多久审查一次?
在每个重要的项目里程碑,由于角色所有权和决策权往往会在多年项目中随着团队重组、人员变动以及项目的实际范围超出其最初设计而非正式地漂移,因此需要进行调整。
在产品质量控制(PQC)项目中,供应商管理与采购的角色有何不同?
采购部门负责初步评估、招标流程和合同执行。供应商管理部门负责供应商选定后的持续关系维护和准备情况跟踪,这是一项独立且长期的职责,贯穿多年的迁移项目。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
