
发布日期:2026-09-21 浏览次数:
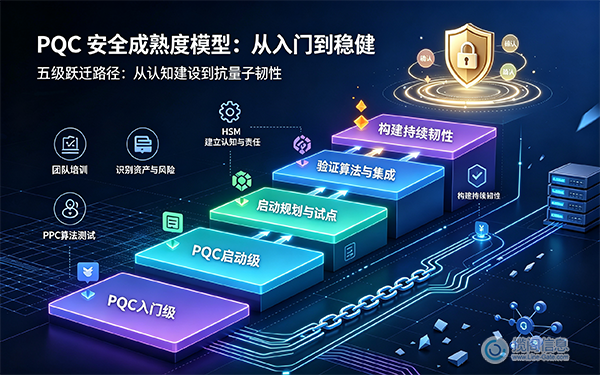
PQC 成熟度模型定义了5个级别,从1级到5级:PQC 入门级(无可见性,100% 风险暴露)、PQC 潜在级(非正式认知,无协调行动,80% 风险)、PQC 启动级(正式认可并积极进行风险评估,70% 风险)、PQC 试点级(受控的真实系统试点,40% 风险)和 PQC 韧性级(全面企业集成和持续的加密敏捷性,10% 风险)。每个级别都从六个领域进行评估:治理和领导力、加密发现和清单、风险影响分析、供应商和供应链管理、培训和意识以及试点项目。凯捷 (Capgemini) 2025 年的一份报告发现,虽然 70% 的组织正在探索量子安全措施,但只有 15% 的组织具备成熟的治理和强大的技术执行能力,而该模型旨在弥合这一差距。
波耐蒙研究所的一项研究发现,74% 的组织尚未做好应对量子计算安全隐患的准备,而根本原因通常相同:缺乏对企业内部密码学实际部署位置的基本了解。该模型为这种差距提供了一个结构,使“我们准备得如何”这个问题能够得到一个具体的、基于证据的评估,而不是猜测。
美国国家标准与技术研究院 (NIST) 已明确指出利害关系:如果量子计算机能够构建到数千逻辑量子比特的规模,那么目前使用的几乎所有公钥密码技术都将过时。对大多数组织而言,更棘手的问题并非反驳这一论断,而是了解自身在应对这一威胁方面究竟处于何种位置。常见的不足包括:缺乏加密算法部署的集中式地图、不清楚哪些系统最容易受到攻击、没有对关键资产进行主动的量子影响评估,以及安全基础从未针对这种特定威胁进行过测试。成熟度模型可以将这些悬而未决的问题转化为涵盖治理、技术、人员和流程的结构化自我评估。
成熟度是通过六个相互关联的领域来衡量的,而不是用单一分数来衡量:
治理和领导:一位执行发起人,一个涵盖安全、法律、基础设施和业务的跨职能指导委员会,以及 PQC 的专项预算和所有权。
加密发现和清单:集中式、定期更新的加密内容清单,涵盖从 TLS 证书和 SSH 密钥到 IoT 设备和 API 的所有 IT 和 OT 环境。
风险影响分析:哪些系统一旦遭到破坏会造成最大的损害,需考虑财务、法律和声誉影响,并明确考虑长期存在的敏感数据“先收集后解密”的风险。
供应商和供应链管理:主要供应商是否参与了其 PQC 计划,以及 PQC 要求是否出现在 RFP、SLA 和合同中。
培训和意识:开发人员和安全团队是否了解 PQC 是什么以及它为什么重要,并随着 NIST 标准的演变而不断学习。
试点项目:混合方法和 NIST 批准的算法是否已经在真实系统中进行了实际测试,而不仅仅是讨论。
最低成熟度:密码学被硬编码到应用程序和基础设施中,缺乏明确的所有权或文档,没有跟踪或更新加密资产的流程,量子风险被视为未来的问题,甚至根本不予讨论。运行 RSA、ECC 或 DSA 的系统完全暴露于“先捕获后解密”攻击之下,却无法了解这些算法的实际部署位置。前进之路始于提升 IT、安全和领导团队的量子素养,重新学习密码学基础知识(RSA、ECC、DSA、AES、SHA-2/3),并将“先捕获后解密”风险纳入董事会讨论,并以 NIST 的实际 PQC 路线图为基础。
目前,量子风险意识尚处于萌芽阶段,且往往非正式:会议上会提及量子风险,但尚未成立量子风险控制(PQC)工作组,没有预算,也没有协调一致的行动。加密技术探索可能已经启动,但仍处于零散且高层次的状态,合规和法律团队通常也未参与其中。从潜在阶段发展到启动阶段,意味着需要获得领导层对迁移预算的正式支持,对高风险系统进行真正的量子风险后风险评估,尽早让法律和合规部门参与进来,评估供应商的量子风险控制状况,并开始使用自动化扫描和审计而非人工抽查的方式进行全面的加密技术探索。
正式承认威胁:全面的加密资产清点工作正在进行中,量子风险评估已识别出最易受攻击的系统,早期混合方案评估和与供应商就量子安全路线图的讨论也已启动。量子就绪被视为一项涉及监管、隐私和信任的全公司性问题,而不仅仅是安全团队的职责。进入试点阶段意味着正式批准分阶段的PQC过渡计划,明确角色和关键绩效指标(KPI),在真正关键的系统中运行首次实际的PQC部署,对开发人员和运维团队进行跨职能培训,并将量子安全设计融入标准的CI/CD实践中。
各组织机构正从战略阶段过渡到实际测试阶段:使用经 NIST 认证的算法开展试点项目,这些项目通常在非生产环境或精心筛选的生产环境中运行,例如在 TLS 握手中采用混合方案(如 ML-KEM 与经典 ECC 相结合),以评估延迟、遗留系统集成以及 HSM 和 TLS 协议栈的兼容性。包括汇丰银行和萨瓦德尔银行在内的实际应用者已经在进行此类试点,这表明这一水平如今已不再是纸上谈兵,而是触手可及。向弹性加密演进意味着通过企业级加密敏捷平台集中管理密钥轮换和算法切换,在每个 RFP 中都要求具备量子安全能力,通过专门的指导委员会每季度审查 PQC KPI,并从一开始就使用经 NIST 认证的 PQC 或混合加密技术来设计每个新系统。
最高成熟度:后量子密码技术已融入基础设施、策略和工作流程的各个层面。所有关键系统均运行后量子密码或混合加密,算法和密钥更新通过软件管道无缝衔接,不会中断服务;实时密码资产清单和持续密钥轮换已成为标准实践;法律、合规和领导层始终积极参与,而非将后量子密码视为已完成的项目。这才是真正的密码敏捷性:组织可以将未来的算法变更视为一次运行更新,而非耗时数年的架构重构,同时持续关注来自美国国家标准与技术研究院 (NIST)、欧洲电信标准化协会 (ETSI) 和美国国家安全局 (NSA) 的新兴标准。
在所有5个级别中,过渡都遵循八个一致的阶段:在执行官的支持和跨职能指导委员会的领导下建立治理和所有权;构建集中式的加密资产发现和清单,并配备完整的加密物料清单;进行风险评估和优先级排序,根据敏感性、暴露程度和生命周期对资产进行排名,形成量子风险矩阵;设计 PQC 迁移策略本身,在混合部署和全面迁移之间进行选择,同时构建加密敏捷性;在生产部署之前在沙盒环境中进行试点测试;协调供应链和供应商的参与,包括 CBOM 审查和更新 SLA;实施真正加密敏捷的架构,将加密功能与业务逻辑解耦;最后,进行培训和监控,持续跟踪 NIST、IETF 和监管机构的标准更新,而不是将迁移视为一次性项目。
务必根据所有六个领域(而不仅仅是您最有把握的领域)对您的组织进行诚实的评估,因为治理、发现、风险分析、供应商管理、培训和试点项目需要协同推进,才能使某个级别具有可信度。如果您尚未完成从初级到潜在级以及从潜在级到入门级的过渡,请将其视为近期最高优先级的工作,因为密码学发现是所有后续领域的基础。利用实际的试点活动(例如已经在生产环境附近系统中运行混合方案的采用者)来证明 3 级是一个切实可行的近期目标,而不是遥不可及的目标。
尽管具备密码学意义的量子计算机的确切时间表仍不确定,但“先捕获后解密”攻击带来的风险如今已然存在。这套五级模型并非仅仅是一份技术清单,而是一个评估密码学韧性、威胁暴露和长期适应性的战略视角。从入门级迈向韧性级需要密码学敏捷性、跨职能治理以及一种积极监控和完善密码学健康状况的文化,而非一个设定了明确截止日期的单一迁移项目。
该模型从1级(PQC 初学者,100% 风险)到5级(PQC 适应性强,10% 风险),每个级别都对应一个特定的、递减的风险百分比。
六个评估领域(治理、密码学发现、风险影响分析、供应商管理、培训和试点项目)决定着一个组织的实际水平,而不是单一的指标。
凯捷咨询公司 2025 年的一份报告发现,70% 的组织正在探索量子安全措施,但只有 15% 的组织具备成熟的治理和强大的技术执行能力。
NIST 于 2024 年 8 月最终确定 ML-KEM、ML-DSA 和 SLH-DSA 为联邦标准,并于 2025 年最终确定 HQC 为 ML-KEM 的备用算法,从而为每个级别提供了一个具体的标准参考点。
包括汇丰银行和萨瓦德尔银行在内的现实世界采用者已经在进行 PQC 试点,这表明第4级现在是可以实现的,而不是遥远的愿望。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
