
发布日期:2026-09-17 浏览次数:
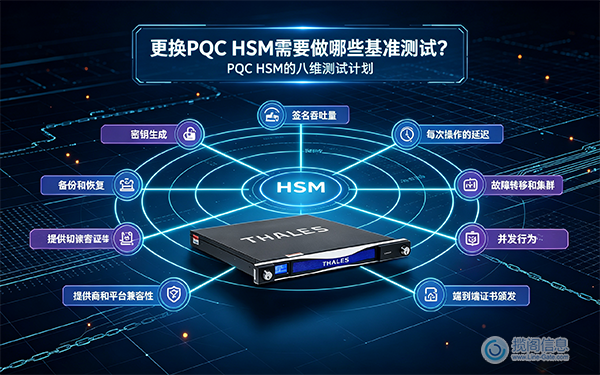
HSM 厂商公布的 PQC 基准测试数据是在其硬件、固件版本和测试条件下测得的,并非基于您的实际情况。在决定升级硬件之前,请制定自己的测试计划,涵盖以下八个方面:针对您将部署的特定参数集的密钥生成时间、持续负载下的签名吞吐量、每次操作的延迟、实际并发情况下的性能、故障转移和集群性能、PQC 密钥类型的备份和恢复、与您实际 CA 和应用程序堆栈的兼容性,以及端到端证书颁发时间。
出于 PQC 就绪性考虑而进行的硬件更新成本高昂,一旦设备部署完毕并生成密钥,就很难快速撤销。供应商的数据表是缩小候选范围的合理起点,但真正应该影响购买决策的,是您根据自身证书颁发量、应用堆栈和故障模式进行评估后得出的数据。
与传统算法相比,ML-KEM 和 ML-DSA 都会引入实际的计算和存储开销,但开销的大小会因 HSM 模型、固件版本和参数集而异,因此供应商公布的数据需要独立验证。
完整的测试计划涵盖八个不同的维度,而不仅仅是原始签名速度:密钥生成、吞吐量、延迟、并发性、故障转移、备份、提供商兼容性和证书颁发。
请在实际证书颁发量和并发模式下进行测试,而不是在合成的单次操作基准下进行测试,因为 HSM 在持续并发负载下的性能通常与单次事务延迟有很大不同。
在假设 PQC 密钥类型与传统密钥类型具有功能对等性之前,请确认您的 HSM 的备份、集群和高可用性功能是否真正支持 PQC 密钥类型。
在对生产硬件进行任何更新之前,请在实验室环境中运行完整的测试计划,使用您打算部署的特定固件版本,而不是更早或更晚的版本。
针对您计划部署的每种特定 ML-KEM 和 ML-DSA 参数集(民用版为 ML-KEM-768 和 ML-DSA-65,如果适用 CNSA 2.0,则为 1024/87 配对),测量密钥生成时间。由于基于格的算法的密钥生成时间可能比传统的 RSA 或 ECC 算法的密钥生成时间波动更大,因此请使用足够大的样本量进行测量,而不是仅测量一次密钥生成。
应在持续负载下测量每秒签名操作数,而不是单次签名延迟。这个数值才能真正决定您的 HSM 能否跟上实际证书颁发量,尤其是在批量重新颁发证书的情况下,而 PQC 迁移本身就可能触发大规模证书颁发事件。
测量单次签名或密钥封装操作在空闲状态下的往返延迟,这与负载下的吞吐量不同。延迟对于应用程序直接等待 HSM 响应的交互式或同步工作流程最为重要,而批量颁发密钥时吞吐量才是更相关的指标。
测试时应使用多个并发客户端连接,同时发出多个请求,并发级别应达到或超过实际生产环境的峰值,而不是进行单线程测试。HSM 在并发 PQC 操作下的性能并非总是与单线程数呈线性关系,而这正是供应商发布的单操作基准测试结果与实际部署行为偏差最大的地方。
如果您的架构依赖于 HSM 集群或高可用性故障转移,请务必使用 PQC 密钥类型(而不仅仅是传统密钥类型)显式测试其行为。确认故障转移事件能够正确维护 PQC 密钥的可用性,并且集群节点对于 PQC 密钥的同步方式与 RSA 或 ECC 密钥的同步方式相同。因为这类功能往往会在厂商的发布周期中滞后于初始算法支持。
按照供应商提供的文档流程,对 PQC 密钥执行实际的备份和恢复操作,并验证恢复后的密钥是否能生成与原始密钥完全相同的有效签名。此操作应在生产部署之前完成,而不是在实际灾难恢复事件发生后才进行,因为对于较新的密钥类型,备份格式兼容性问题往往是未记录的缺陷最容易暴露的地方。
请确认您的 CA 平台(无论是 AD CS 还是其他 CA 软件)能够正确识别并与 HSM 的 PQC 密钥存储提供程序或 PKCS#11 实现集成。CA 平台和 HSM 可以各自独立地声明支持 PQC,但仍然无法正确互操作,因为它们之间的集成层与各自独立组件的功能是不同的兼容层。
运行完整的证书颁发流程,从证书请求、HSM 签名到最终交付证书,并测量实际 CA 和注册工作流程下的总耗时,而不是单独测量 HSM 签名操作。这个数值反映了您的用户或自动化系统实际体验到的时间,并且一旦计入 CA 处理、模板评估和注册协议开销,它可能会与 HSM 的原始签名基准测试结果存在显著差异。
务必针对您计划在生产环境中部署的特定固件版本运行所有八项测试,而不是使用供应商演示的早期评估单元或后续未发布的版本。测试时,请使用实际的并发量和吞吐量,而不是使用模拟的单次操作数据,因为供应商发布的基准测试结果通常与实际部署情况存在较大偏差。在正式部署之前,务必强制执行备份、恢复和故障转移测试,而不是将其视为可选验证,因为这些故障模式一旦在实际事件中首次出现,后果将最为严重。
作为Thales的重要合作伙伴,揽阁信息拥有20多年HSM产品的技术经验,Luna HSM已经在固件中支持PQC算法,并已经拥有PQC成功应用的客户案例。我们已经搭建了一套专门用于客户测试的 Online PQC测试环境,所有揽阁信息的客户都可以免费测试使用,欢迎联系我们获取该资源。
PQC驱动的HSM更新正是那种供应商公布的基准测试与实际生产体验之间存在巨大差距的基础设施决策,尤其是在硬件购买和密钥生成之后,差距会显得格外突出。在做出最终决定之前,针对特定卷和固件版本运行完整的八维测试计划(包括密钥生成、吞吐量、延迟、并发性、故障转移、备份、兼容性和端到端颁发),才能将硬件更新从盲目冒险转变为明智的决策。
为什么供应商公布的产品质量控制基准不足以作为购买决策的依据?
已发布的基准测试结果反映的是厂商特定的测试硬件、固件版本和测试条件,这些通常与您的生产环境、并发模式和发布量有所不同。只有根据您自己的测试条件进行独立测试,才能真正验证硬件是否满足您的需求。
在 HSM PQC 评估中,最常被忽略的测试是什么?
专门针对 PQC 密钥类型的备份和恢复测试。团队常常想当然地认为其功能与传统密钥备份完全相同,而没有进行验证,这恰恰是灾难恢复过程中最关键的时刻会暴露出来的问题。
我应该在当前交易量下测试并发性能,还是在预期的未来交易量下测试?
在实际生产高峰并发情况下进行测试,并考虑到 PQC 迁移本身通常会触发大规模证书群体的批量重新颁发事件,从而暂时将容量提高到远高于稳定状态的水平。
CA平台和HSM各自独立地支持PQC,但仍然无法协同工作吗?
是的。CA 平台与 HSM 的密钥存储提供程序或 PKCS#11 实现之间的集成层,与这两个组件各自的独立功能是不同的兼容性层面,需要进行专门的测试。
我需要采样多少个密钥轮次才能得到可靠的性能数据?
样本量要足以捕捉方差,而非单个样本。基于格的密钥生成比传统的RSA或ECC密钥生成方式具有更大的时间变异性,因此需要足够大的样本量才能获得具有代表性的数据,而不是仅仅依靠一次偶然或偶然的测量结果。
揽阁信息 · 值得您信赖的信息安全顾问!
相关文章:
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
