
发布日期:2026-09-20 浏览次数:
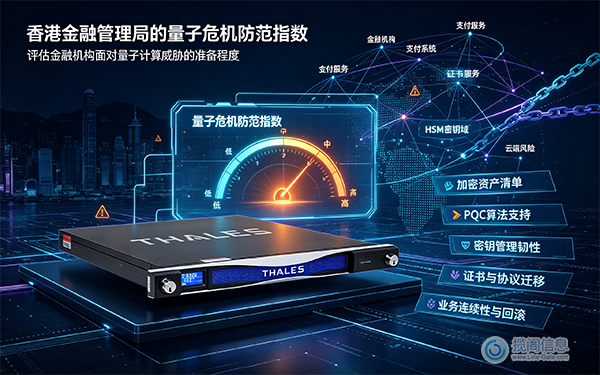
香港金融管理局(金管局)对银行业目前的巨额准备水平给出了一个数值:10 分中的 2.3 分。
该评分来自新发布的《香港银行业量子危机应对准备白皮书》所附的《量子危机应对准备指数》(QPI)。该指数考察四个方面:意识、规划、试点和实际准备。
调查显示,约68%的受访银行已意识到量子风险,或已开始规划或开展试点项目。其余32%的银行尚未启动转型,约半数银行缺乏正式的量子危机后应对计划。香港金融管理局承诺,将通过提供切实可行的指导、培训、行业合作及能力建设举措,支持银行业在2030年前做好应对量子危机的准备。
这份白皮书以香港金融管理局的“金融科技2030战略”为基础,该战略将量子韧性确定为香港金融业的战略重点。白皮书进一步拓展了这一愿景,为认可机构(AI)提供了一份切实可行的四阶段路线图——从意识提升和规划到试点和实际准备——以帮助他们为向后量子密码学(PQC)的过渡做好准备。以下是香港各银行应该了解的内容。
在决定迁移哪些内容之前,银行需要了解哪些地方使用了存在漏洞的加密技术。这包括算法、密钥、证书、加密库和协议,以及依赖于这些技术的应用程序和基础设施。
有些病毒比较容易找到。其他病毒可能存在于较旧的应用程序、云服务、支付系统、网络连接或第三方提供和维护的产品中。
银行一旦了解自身拥有哪些系统,就能确定哪些系统需要优先处理。处理高价值交易或保护必须长期保密的信息的系统,可能需要优先于风险较低的应用程序。
这份清单——通常被称为加密物料清单 (CBOM)——应被视为一份动态记录。它提供了必要的可见性,以便确定迁移活动的优先级并长期管理加密风险。随着应用程序的演进、证书的更新、基础设施的现代化以及新服务的引入,CBOM 必须持续更新,以确保银行能够持续了解最终需要替换的加密技术。
PQC 算法将取代量子计算机最终可能破解的密码学,但银行也需要一种切实可行的方法,在大型、复杂的环境中实施这些变革。
香港金融管理局的《金融科技2030战略》将加密敏捷性列为该行业的优先事项之一。管理局还与香港科技大学及银行业合作开发一套支付质量控制工具包,以支持过渡规划和加密敏捷性。
银行不太可能同时将所有应用程序和系统切换到后量子加密(PQC)。在迁移过程中,传统算法和后量子算法可能需要共存。通过支持多种算法的基础设施提供加密服务,可以让银行更灵活地进行更改,而无需重新设计所有使用这些算法的应用程序。
此外,还有一些实际问题需要测试。PQC 算法的密钥、签名和证书大小可能不同,性能特征也各不相同。银行需要了解这些差异如何影响自身的应用程序、基础设施和交易量。
某些数据面临的风险甚至在具有密码学意义的量子计算机出现之前就已经存在了。
因此,香港金融管理局也强调了莫斯卡定理,该定理强调,机构不仅要考虑量子计算机何时到来,还要考虑敏感数据必须保密多长时间以及迁移需要多长时间。
通过“先收获后解密”(HNDL)攻击,攻击者收集加密信息并将其保存,直到出现能够破解加密的技术。如果数据必须长期保密,那么今天截获的数据在几年后对攻击者仍然可能具有价值。
Thales 发布的《2026年数据威胁报告》发现,全球61%的组织将HNDL攻击视为其面临的首要量子相关威胁。报告还指出,已有59%的组织正在对PQC算法进行原型设计或评估。
对银行而言,一个有效的切入点是识别未来几年仍将保持敏感的数据,并制定相应的保护措施。客户信息、财务记录、身份验证材料和其他长期存在的敏感数据,其保密期限可能并不相同。
这为银行提供了另一种方法来决定哪些内容应该优先迁移。
香港金融管理局的调查发现,对关键第三方供应商的依赖是PQC(支付质量控制)准备工作中最常见的障碍,这凸显了尽早与供应商接洽的重要性。由于许多加密服务驻留在第三方平台和共享基础设施中,因此迁移规划不能孤立地进行。
例如,银行的支付编码(PQC)转型在一定程度上取决于其采购的技术和使用的服务。云服务提供商、软件供应商、支付平台、网络提供商、证书颁发机构和其他技术合作伙伴都可能引入加密依赖项。即使银行已准备好迁移,其所依赖的产品也可能尚未支持所需的算法。
银行可以通过与供应商的沟通,确定哪些标准化的PQC算法受支持、需要进行哪些升级,以及是否可以在更大规模的迁移之前测试混合部署方案。他们还应该询问供应商计划如何处理后续的算法变更。
加密敏捷性不仅限于初始的 PQC 迁移。随着标准的成熟和未来加密漏洞的出现,组织需要能够在不造成重大运营中断的情况下更新算法、密钥和协议。现在构建这种灵活性有助于降低未来迁移的风险。
正如香港金融管理局所强调的,成功的加密资产迁移远不止于替换算法。各机构需要对其加密资产、加密敏捷基础设施以及值得信赖的合作伙伴有清晰的了解,才能自信地完成这一转型。
香港金融管理局的建议强调,做好量子计算准备既需要战略规划,也需要切实执行。经验丰富的技术合作伙伴可以在此方面提供帮助,加速这一进程。
随着金融机构逐步完成香港金融管理局 (HKMA) 的四阶段量子计算准备流程——从认知阶段到实际准备阶段——Thales (Thales) 助力构建成功过渡所需的可靠加密基础。Thales 使获授权机构能够:
在混合云和云环境中发现和管理加密资产
使用集中式密钥管理、加密和符合 FIPS 标准的硬件安全模块 (HSM)来保护敏感数据,这些模块已投入生产使用,并获得了 NIST 批准的后量子密码学 (PQC) 技术。
构建密码学敏捷性,以简化未来的算法过渡
通过实际试点项目评估产品质量控制技术
制定符合新兴行业标准的分阶段迁移策略
除了技术解决方案外,《量子安全金融企业电子书》还提供了金融机构如何做好准备的指导,包括根据数据敏感性、保密要求和业务关键性来确定加密变更的优先级。
希望在自身环境中测试 PQC 的银行也可以加入Thales PQC 试点项目。该试点项目与香港金融管理局的建议高度契合,即在进行大规模部署之前,先进行受控的概念验证 (PoC),以验证互操作性、性能和迁移方法。
例如:
| 香港金融管理局合作社区域 | Thales 解决方案 |
| 网站和API | Thales Cloud WAF 可以帮助企业评估面向互联网的应用程序的保护情况,同时为未来的量子安全架构做好准备。 |
| 法律文件签名 | Luna HSM 为数字签名提供可信的加密基础,并支持评估后量子签名用例的组织。 |
| 云密钥管理 | CipherTrust Key Manager 和 Luna HSM 支持安全密钥管理和 TLS 1.3 环境,帮助组织评估混合加密方法和未来 PQC 采用情况。 |
| 通过 CDN 面向互联网的系统 | Thales Cloud WAF 可以帮助保护面向客户的应用程序和 API,同时组织可以测试量子安全迁移策略。 |
| 分布式账本连接 | Luna HSM 为评估后量子时代准备情况的数字资产、代币化平台和分布式账本环境提供硬件级密钥保护。 |
揽阁信息是Thales的重要合作伙伴,长期为客户提供Luna HSM、CipherTrust等产品,提供快速响应的技术支持和定制化解决方案,欢迎联系我们获取更多资料。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
