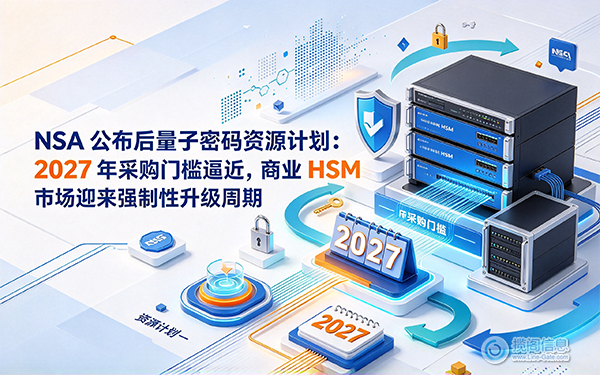
美国国家安全局(NSA)日前宣布,将为国家系统开发一套后量子密码资源体系,并明确了 2027 年与 2030 年两个强制时间节点。这项看似只面向国防领域的政策,
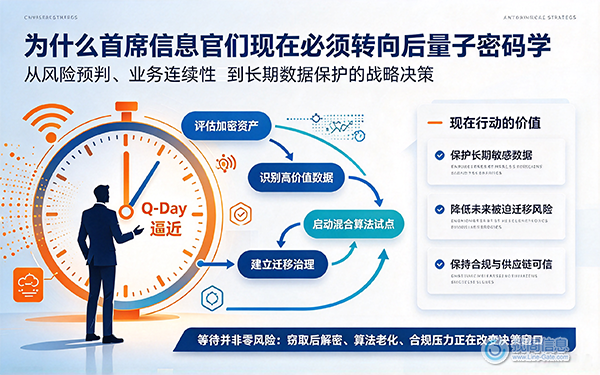
传统加密算法正面临着量子计算威胁带来的严峻挑战,其最终难逃被淘汰的命运。以下是首席信息官们可以采取的措施,以确保长期抵御风险的能力。现代企业数字化基石——保护每
为迎接后量子时代,企业网络的升级改造不仅仅是简单地用一种加密算法替换另一种。它可能需要企业改造其硬件生态系统,以支持后量子密码学的处理能力、内存或协议要求。但这
Thales 已在英国推出其 Luna Cloud HSM服务 的英国版本,并在欧洲、中东和非洲地区推出了 Luna 8 HSM(硬件安全模块)。这些举措扩展了
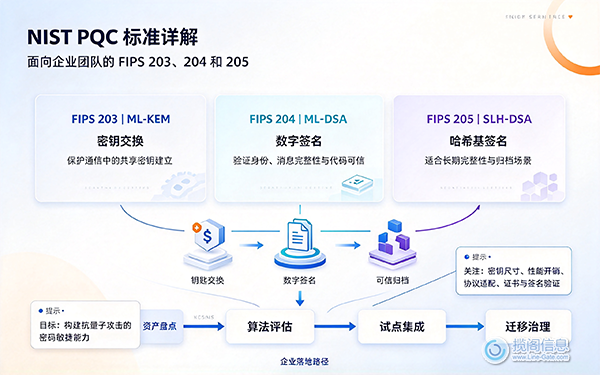
美国国家标准与技术研究院 (NIST) 于 2024 年 8 月 13 日最终确定了三项后量子密码学标准:FIPS 203 (ML-KEM) 用于密钥建立,FI
推出了其下一代硬件安全模块 (HSM) Luna 8 ,因为企业正面临两股力量给其加密基础设施带来的新压力:一是如今人工智能的快速普及,二是量子计算机最终可能破
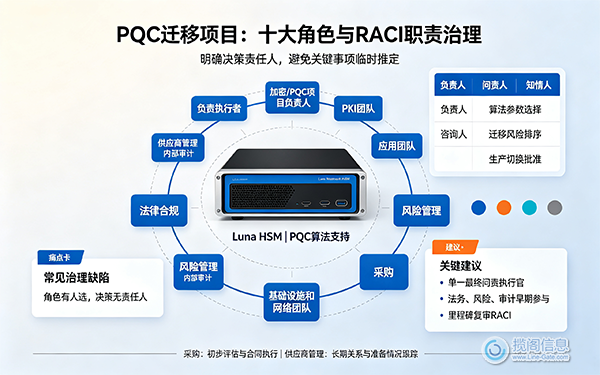
PQC 项目需要十个明确定义的角色,并明确分配 RACI(负责人、问责人、咨询人、知情人)职责:负责人、加密/PQC 项目负责人、PKI 团队、应用团队、基础设
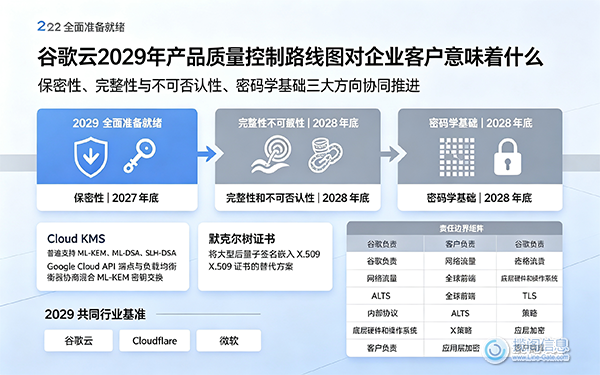
谷歌云的后量子时代路线图于 2026 年 3 月 25 日首次公布,分为三个方向,各有截止日期:机密性和“先存储后解密”保护计划于 2027 年底完成;完整性和
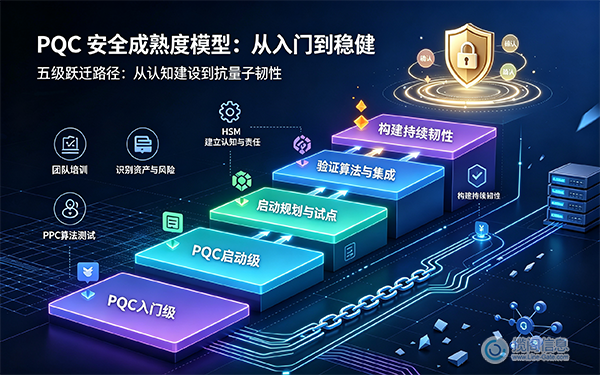
PQC 成熟度模型定义了5个级别,从1级到5级:PQC 入门级(无可见性,100% 风险暴露)、PQC 潜在级(非正式认知,无协调行动,80% 风险)、PQC
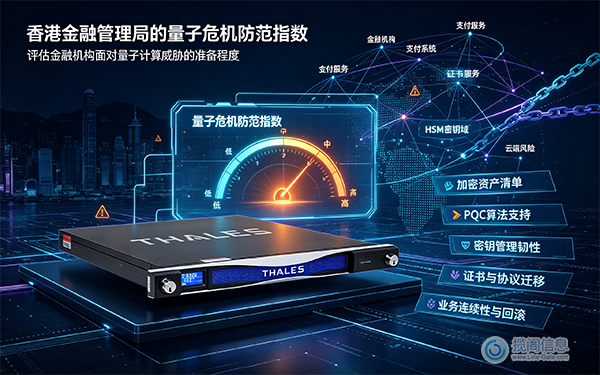
香港金融管理局(金管局)对银行业目前的巨额准备水平给出了一个数值:10 分中的 2.3 分。该评分来自新发布的《香港银行业量子危机应对准备白皮书》所附的《量子危
服务热线
截屏,微信识别二维码
微信号:13524448503
(点击微信号复制,添加好友)
打开微信

 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站