
发布日期:2026-09-22 浏览次数:
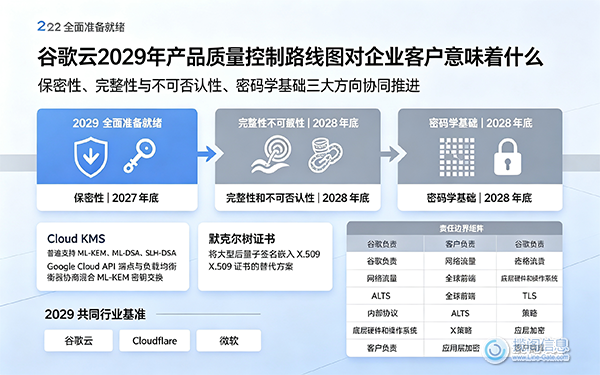
谷歌云的后量子时代路线图于 2026 年 3 月 25 日首次公布,分为三个方向,各有截止日期:机密性和“先存储后解密”保护计划于 2027 年底完成;完整性和不可否认性(数字签名、证书、身份)计划于 2028 年底完成;加密基础(密钥管理、硬件、敏捷性)也计划于 2028 年底完成,并于 2029 年全面就绪。部分功能已上线:Cloud KMS 已正式发布,支持 ML-KEM、ML-DSA 和 SLH-DSA;谷歌云 API 端点和支持的负载均衡器已开始协商混合 ML-KEM 密钥交换。最重要的客户依赖性:Google 迁移了自己的基础设施和托管服务,但客户方的 TLS 配置、应用层加密以及任何仍然仅限于传统算法的客户端库仍然是客户的责任。
一份日期定在 2029 年的路线图很容易被解读为“目前还不紧急”。这种解读忽略了分阶段路线图的意义:保密性方面的工作会率先完成,预计在 2027 年底结束,原因就在于“先存储后解密”的风险如今已经存在。本指南将路线图分解为实际涵盖的内容、当前已实施的功能,以及企业客户无论谷歌的时间表如何,都需要自行采取的行动。
谷歌云的路线图特意将保密性置于完整性之前,其背后的原因对于客户如何确定自身工作的优先级至关重要。“先存储后解密”的风险——攻击者今天捕获加密流量,待加密相关的量子计算机出现后再进行解密——已经出现,因此涵盖网络加密和密钥交换的保密性路线的截止日期最早:2027 年底。完整性和不可否认性,包括数字签名、证书和身份验证机制(可防止身份伪造或数据篡改),其完成时间更长,为 2028 年底,这既反映了其紧迫性较低(伪造签名需要主动攻击,而不仅仅是捕获数据),也反映了在整个证书生态系统中实现签名迁移所面临的真正更艰巨的工程挑战。基础性工作,包括密钥管理库、硬件安全模块、外部密钥管理器集成和加密敏捷性,也安排在 2028 年底之前完成,因为它支撑着其他两个路线,而不是独立存在。
路线图中的几项内容并非未来承诺;它们是已发布、将于 2026 年普遍可用的功能:
Cloud KMS:普遍支持 ML-KEM、ML-DSA 和 SLH-DSA 加密和签名密钥,底层实现通过 Google 的 BoringCrypto 和 Tink 库以开源形式维护,以实现可审计性。
Google Cloud API 端点和负载均衡器:google.com 和 *.googleapis.com,以及受支持的应用程序和代理负载均衡器,已经协商混合 ML-KEM 密钥交换,包括用于 TLS 1.3 的 X25519MLKEM768。
ALTS:谷歌的内部应用层传输协议于 2025 年完成了后量子时代的保密性过渡。
将量子安全密钥导入云 KMS:目标是在基础阶段于 2026 年实现。
近期路线图上仍有以下发展方向:云 VPN 和互连(2026-2027 年)、通过证书颁发机构服务实现的私有 CA(2027 年)以及云 HSM 和后量子时代的机密计算支持(2028 年)。
谷歌路线图中的一项结构性选择值得单独理解:谷歌并没有像其他公司那样,直接将后量子签名嵌入现有的 X.509 证书格式(这种方法会大幅增加证书和证书链的大小),而是与行业合作伙伴共同开发 Merkle 树证书,作为一种从底层架构开始围绕后量子约束设计的替代证书架构,而非对传统格式进行改造。目前,这仍是一种新兴的、正在发展中的技术,并非 X.509 的直接替代品,短期内也不会改变客户在其证书基础设施上需要做的工作。但这表明,证书格式的创新(而不仅仅是算法的替换)是大型云服务和 CDN 运营商在应对此次转型过程中签名部分所采取的策略之一。
谷歌对责任分工的阐述非常明确:谷歌负责云的安全管理,包括网络流量、全局前端、高级生命周期管理(ALTS)以及底层硬件和操作系统,并通过 Caliptra 和 OpenTitan 等量子安全芯片基础架构来维护硬件完整性。客户仍然需要负责配置自身的工作负载,以实际利用谷歌提供的后量子技术功能,包括应用层 TLS 配置、客户端库版本以及客户自身代码中实现的任何加密功能(而非委托给谷歌托管服务)。服务提供商迁移自身基础设施并不会自动迁移客户的应用层依赖项。
优先处理您自己的保密性跟踪工作、TLS 配置和密钥交换,而不是签名跟踪工作,并遵循 Google 自身的排序逻辑,因为“先存储后解密”的风险更迫在眉睫。确认您环境中哪些 Cloud KMS 密钥已在使用 ML-KEM 或 ML-DSA,哪些仍在使用传统算法,因为即使该功能已普遍发布,也不意味着您现有的密钥已自动迁移到该算法。如果您的架构依赖于 Google 的私有 CA 或 Cloud HSM,请特别关注它们的量子化后里程碑,因为这些功能的推出时间晚于已上线的 API 和负载均衡器功能。
Google Cloud 的路线图会告诉你 Google 自身的基础设施何时能够实现后量子时代。但它不会告诉你你的应用程序、证书链或特定的 Cloud KMS 密钥配置何时能够实现,因为无论 Google 的进展速度如何,这些仍然是客户端的工作。将路线图的三阶段顺序解读为优先级指南——首先是保密性,其次是签名和基础架构——是将提供商路线图转化为你自己的迁移计划的最有效方法。
谷歌云何时公布了其后量子时代路线图?
谷歌于 2026 年 3 月 25 日首次宣布了公司范围内的 2029 年目标,随后不久便发布了详细的三轨路线图和自身的里程碑。
为什么保密流程的截止日期比签字流程的截止日期更早?
针对加密网络流量的“先存储后解密”风险是一种当前就存在的威胁,因为攻击者可以立即捕获流量并在稍后进行解密。伪造签名或证书则需要在使用时发起主动攻击,这是一种后期出现的风险,因此签名安全漏洞的威胁持续时间更长,可以持续到2028年底。
Google Cloud 的 PQC 迁移是否会自动涵盖我的应用程序?
不完全如此。谷歌会迁移其自行管理的基础设施、网络流量和服务,但客户配置的 TLS 策略、应用层加密和客户端库仍由客户负责更新和启用。
什么是默克尔树证书?
谷歌正与业界合作伙伴共同开发一种替代证书架构,该架构从一开始就围绕后量子时代的数据大小和性能限制而设计,而不是将大型后量子签名嵌入到现有的 X.509 格式中。这是一种新兴方法,目前还不能直接替代 X.509。
谷歌云的哪些后量子时代功能已经正式推出?
Cloud KMS 支持 ML-KEM、ML-DSA 和 SLH-DSA;在 Google Cloud API 端点和支持的负载均衡器上进行混合 ML-KEM 密钥交换;以及为 Google 的内部 ALTS 协议实现后量子机密性,该协议将于 2025 年完成。
该路线图分为三个方向:保密性(2027 年底)、完整性和不可否认性(2028 年底)和密码学基础(2028 年底),目标是在 2029 年全面准备就绪。
Cloud KMS 已普遍支持 ML-KEM、ML-DSA 和 SLH-DSA 用于加密和签名密钥;Google Cloud API 端点和受支持的负载均衡器已协商混合 ML-KEM 密钥交换。
谷歌正在与行业合作伙伴共同开发默克尔树证书,作为将大型后量子签名直接嵌入 X.509 证书的替代方案。
Google 自身负责网络流量、全球前端、ALTS 内部协议以及底层硬件和操作系统;客户配置的 TLS 策略、应用层加密和客户端库仍由客户负责。
谷歌的 2029 年完成目标现在与 Cloudflare 和微软修订后的加速时间表一致,使 2029 年成为共同的行业基准,而不是某个提供商的孤立日期。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
