
发布日期:2026-11-10 浏览次数:
数据主权是指掌控自身数字命运的能力——即对所依赖和所创造的数据、硬件与软件拥有控制权。
世界经济论坛估计,西方世界 92% 的全部数据存储在极少数美国公司拥有的服务器上。这种集中度造成了高度依赖的局面,对业务韧性构成挑战,同时也可能影响美国境外的执法活动。
因此,数据主权已成为许多国家的重要议题,从欧盟的 GDPR 与 DORA,到印度的《数据保护法》,各类新规纷纷出台以管理这些风险。多个国家已启动自身的"主权云"计划,包括法国、意大利与澳大利亚,另一些国家则在扩展既有隐私立法的范围。最终结果是:全球 83% 的组织担忧主权或隐私法规将影响其云部署计划。
数据主权带来的挑战直接影响整个云服务行业及其客户——预计到 2028 年,这些客户在云服务以及硬件与软件组件上的支出将超过 1.28 万亿美元。
数据主权挑战的核心,在于不同主权司法辖区在隐私保护与执法方面法律框架的差异。欧盟与美国的争端虽非独有,却是一个很好的问题示例。
欧盟的 GDPR 明确规定了保护欧洲公民或居民隐私与数据安全的具体要求。然而,《美国澄清合法海外数据使用法案》(CLOUD Act)等法规赋予美国执法机构传唤存储于美国云服务商处数据的能力,无论该数据实际存储在何处。非美国企业若为美国云或 IT 服务商的子公司,同样受 CLOUD Act 约束,即使其总部位于美国境外。此外,《外国情报监视法》(FISA 702)赋予美国执法机构传唤非美国公民数据的权力。
2023 年建立了欧盟—美国数据隐私框架以允许欧盟与美国之间的数据流动,但该框架持续面临法律挑战。
数据主权已成为全球各国政府的热门议题,各国纷纷推出自己的主权云框架与隐私立法。
国家/地区 | 主权框架/立法 |
欧盟 | 云主权框架(EU Cloud Sovereignty Framework)、通用数据保护条例(GDPR) |
法国 | Cloud de Confiance |
意大利 | Cloud de Confiance |
印度 | 国家云枢纽(National Cloud Hub)、个人数据保护法 |
澳大利亚 | 全政府托管战略(Whole of Government hosting strategy) |
日本 | 个人信息保护法(Protection of Personal Information Act) |
巴西 | LGPD |
数据主权为正在制定云战略、治理、AI 与风险管理决策的 CIO 们提出了新的问题。
是否必须拒绝位于境外远程员工对数据的访问?
如有需要,能否在云服务商之间无缝迁移工作负载?
我的云服务商能否确保符合数据驻留要求?
如何在维持主权的前提下采用具备韧性的多云基础设施?
是否需要由本地合作伙伴运营的主权云?
数据主权的影响究竟是什么?
敏感数据不仅包括个人数据,还包括涉密数据与其他受监管数据,例如金融、医疗与政府相关数据。而挑战不仅在于敏感数据在地理上位于何处,还在于公司内部谁有权访问敏感数据。
企业同样需要关注存储在云服务商处的数据的可移植性。DORA 等韧性法规强调,组织应建立退出策略,以安全地将数据传输至替代服务商,并证明没有敏感数据被遗留在原处。
另一项挑战是人工智能(AI)。AI 依赖海量数据、复杂模型与全球性基础设施。这带来了对司法辖区、治理以及对外国组织的依赖风险。
最终结果是,大大小小的组织的整个云战略都在被颠覆,需要一套主权战略与框架来为该问题提供整体性应对方案。
数据主权涵盖数据、运营、软件与 AI 四个方面。
支柱 | 内涵 | 应对的风险 |
数据主权(Data Sovereignty) | 对数据的加密与访问保持控制,确保敏感数据不会在未经明确许可的情况下落入外国实体手中。 | 传票威胁、数据隐私、合规 |
软件主权(Software Sovereignty) | 运行工作负载时不再依赖供应商的软件,从而获得在任意位置存储与运行工作负载的自由。 | 韧性、混合多云灵活性、性能 |
运营主权(Operational Sovereignty) | 获得对服务商运营的可视性与控制,确保恶意行为者或恶意进程无法访问你的数据,也无法阻止你访问数据。 | 云服务商工程师、特权用户威胁、勒索软件 |
AI 主权(AI Sovereignty) | 在数据摄入模型之前先识别、分类并保护敏感数据;监控 AI 与数据源之间的交互,以及 AI 应用的输入与输出。 | AI 智能体、受监管信息、外国 AI 平台 |
数据主权:抵御传票威胁
数据主权有助于缓解外国国家发出传票、以明文访问私有数据的威胁。
这并不必然意味着敏感工作负载不能迁移到云上。只要加密密钥始终由客户在适当的地理法律管辖区内持有并控制,敏感数据仍然可以迁移到云端。
在本例中,对敏感数据的访问完全处于客户控制之下——只有在客户首先向 CSP 授予解密密钥访问许可后,数据才能以明文形式被访问。若客户拥有密钥所有权,则客户策略控制可拒绝向 CSP 发出的未经授权传票请求。这种密钥管理方式曾获欧洲数据保护委员会推荐。
运营主权:阻止未授权访问
运营主权确保只有具备有效理由与授权的用户或进程才能访问敏感工作负载。
Thales 帮助组织通过发现、分类并加密敏感数据,同时控制这些敏感文件的加密密钥,从而使企业能够对敏感数据行使完全独立的控制权,从而缓解数据泄露与数据丢失风险。
除非提供了访问数据的有效理由,否则存储在云中的敏感数据将不会对未授权用户开放。结构化与非结构化数据持续接受漏洞与未授权访问迹象的监控,并实时告警以供处置,同时提供事件的详细报告。
软件主权:提升灵活性与整体韧性
组织正日益采用混合多云架构,以避免过度依赖单一云服务商,并保留在需要处运行工作负载的能力。软件主权使工作负载能够在不同云平台之间以及与本地系统之间实现可移植。
随着组织在更多云上增加更多工作负载,最终可能形成数千个不同的密钥库,需要以不同的流程与接口进行人工管理。Thales 可通过将密钥整合进单一的融合系统(由集中式控制台管理、通过单一视图呈现)来简化外部密钥管理任务。
这通过 harmonization 与自动化提升了运营效率,降低了运营成本、错误风险与数据泄露风险。它还通过支撑安全的混合与多云部署增强了运营韧性,提升了工作负载在本地与不同云平台之间的可移植性。
AI 主权:防止 AI 未经授权传播敏感信息
要让 AI 真正交付业务价值,它必须深度嵌入组织的信息流之中。这立即引发主权方面的关切——因为一旦数据被 AI 模型消耗,重新夺回控制权就比在传统系统中困难得多。
Thales 帮助组织通过在数据摄入 AI 模型之前发现、分类并保护敏感数据来缓解风险。组织可以用 Thales 工具加密数据,也可以利用云原生工具,同时仍保持对密钥的完全控制。
Thales 数据安全方案还实时监控 AI 与数据库及非结构化数据存储库之间的所有交互,以及 AI 应用的每一项输入与输出,检测并阻止可能侵犯主权要求的行为。AI 主权使组织能够利用 AI 模型,而不向未授权方披露受监管的主权数据。
在典型的企业 AI 架构中,这一防护覆盖以下全部环节:
架构环节 | 说明 |
企业 LLM 提供方(Enterprise LLM Provider) | 模型服务的供给侧 |
企业数据向量库(Enterprise Data Vector DB,RAG/私有数据) | 检索增强生成所依赖的私有数据底座 |
训练数据(Training Data) | 模型构建阶段摄入的数据 |
LLM AI 应用(智能体/聊天机器人) | 面向终端用户的应用层 |
MCP 服务器(MCP Server) | 模型与工具、数据源之间的协议层 |
对上述各环节,Thales 的控制措施为:在数据进入模型之前先发现、分类并保护敏感数据;监控 AI 与各数据存储库之间的交互;以及实时监控输入与输出。
主权云模式
模式 | 描述 | 主权控制 | 目标 |
受控云(Controlled Cloud) | 具备主权增强控制的公有云 | 在公有云上增加技术控制以增强隐私与主权控制,保护客户信息免受云服务商影响 | 在解决特定主权关切的同时,继续享受公有云的全部优势 |
可信云(Trusted Cloud) | 由可信本地服务伙伴运营的全球云 | 由具备完全运营控制权的可信本土伙伴提供的全球云服务副本 | 符合要求由本土组织托管服务的法规要求 |
本土云(Domestic Cloud) | 独立于全球云运营的本土云 | 由本土所有的本土伙伴按本地主权法规提供本地云服务 | 为需要无外国供应商即可维持运营连续性的涉密工作负载提供最高级别的主权 |
不同主权控制对应不同的工作负载类型(敏感、受限、涉密)。
Thales 面向数据主权的数据安全控制措施,帮助组织简化治理、实现法规合规,并降低云中风险。
数据安全控制措施
数据发现与分类:使组织能够识别数据所在位置,按风险与法规对其分类,并自动施加稳健的安全措施。
加密与令牌化:使组织能够依据策略在多种平台与 IT 环境中保护各类敏感数据,并完全掌控谁可以访问数据。
密钥与 Secrets(机密)管理:精简跨多个本地与云系统的控制,使组织能够设定颗粒化策略,在几乎任何情形下为敏感数据与 Secrets 施加恰当的安全控制。
数据活动监控与风险分析:持续监控数据访问并运用用户行为分析检测未授权访问企图;度量并评分数据风险,以清晰的纠正行动建议排定风险缓解优先次序。
高速加密:为传输中数据提供主权级加密,独立于网络运营商或超大规模云服务商;客户保留对密钥、密码域与信任边界的控制。
应用安全控制措施
Imperva 云端与本地部署的 Web 应用防火墙(WAF)有助于强制执行主权要求,并保护敏感数据与应用。
强制执行司法辖区感知的访问控制:基于地理位置、司法辖区或监管区域限制流量——即便工作负载是全球性的,访问仍依主权规则进行治理。
在应用层保护敏感数据流:检测并阻断暴露受监管数据的攻击,强制执行 API 模式与载荷校验,并施加规则防止经由 API 返回过量数据。
实现跨云的一致控制:在公有、私有与主权云环境中施加统一策略,降低对单一服务商控制能力的依赖。
主权控制:Imperva Cloud WAF 利用分布于多个国家的数据中心位置,客户可依据法规要求按区域定义网络流量处理位置。
隐私控制:个人数据在抵达 Imperva 网络时被自动识别,全部个人数据自动掩码且不予存储。
掌控你的数字格局全貌,确保你可灵活选择数据与身份在何处、以何种方式管理。
本地部署的身份、访问与认证支持:通过将身份数据、认证流程与访问治理保留在自有环境内,确保无敏感身份数据由外国实体存储或处理。
本地化的单点登录(SSO)与身份管理:自行托管 SSO 可确保身份数据留存于自有基础设施,有助于规避外国监控法律的适用并维持 GDPR 合规。
基于标准、抗钓鱼的认证与 MFA 方法:FIDO 与 PKI 等无密码认证使用本地化认证因子,使敏感凭据不落入可能受 CLOUD Act 或 FISA 702 约束的云服务。
以条件访问策略实现颗粒化控制:在支持 GDPR 问责原则方面,条件访问有助于最小化对非欧盟行为体的暴露,这在关键基础设施行业尤为重要。
身份与访问管理控制措施涵盖:员工访问管理、身份管理、自适应访问、委派与关系管理、多因素认证、单点登录、细粒度授权、用户旅程编排。
法国 S3NS 案例:主权云计划
Thales 与 Google Cloud 已签署战略合作伙伴关系,共同开发面向 SecNumCloud 标签的方案:S3NS。
S3NS 是一家总部位于法国的公司,由 Thales 控股,对 Google 所开发服务的商业化拥有完全控制权。
S3NS 的使命是帮助法国的公共与私营组织在保持符合法国国家信息系统安全局(ANSSI)标准的前提下,享受 Google Cloud 的强大能力。S3NS 将 Google Cloud 的能力与 Thales 在加密、密钥管理、数据发现与分类以及身份与访问管理方面的主权控制能力相结合。
Thales 支持的云迁移方式
组织在云迁移中采取着不同的路径,包括:
重新托管(Rehost,Lift and Shift):将虚拟机(VM)以直接搬迁方式迁入 IaaS 环境,在云服务器上重新部署既有数据与应用。
重新架构(Rearchitect,Mixed Technology):以重大代码变更重新架构应用,以利用微服务与其他云特性。
重建(Rebuild,Fully Cloud Native):从头重建完全云原生的应用,抛弃既有代码库并替换为为云重新构建的新版本。
替换(Replace,SaaS):替换遗留应用,迁移至供应商以 SaaS 模式提供的第三方预构建应用。
这四种方式在"云服务商掌控的数据程度"与"迁移成本/复杂度"两个维度上构成权衡。
欧洲大型电信运营商重新托管虚拟机
确保应用重新托管至 IaaS 云时的隐私与安全(迁移方式:重新托管/Lift and Shift)
挑战 | 方案 | 成果 |
欧洲一家大型电信运营商希望关闭部分效率较低的数据中心,首步是将 470 台虚拟机(VM) 重新托管至公有云。 | vSAN 加密密钥在 CSP 之外生成并存储于 FIPS 140-2 Level 3 认证的 Thales Luna 硬件安全模块中,以完全掌控加密密钥。 | 确保外部攻击者与 CSP 员工均无法以明文访问加密密钥或敏感数据。 |
全球制药企业重新托管虚拟机并重构数据仓库
将应用迁移至混合多云环境并符合 GDPR 与 HIPAA(迁移方式:重新架构/混合技术)
挑战 | 方案 | 成果 |
一家在美国与欧洲均有业务的跨国制药供应商,希望在符合 GDPR 与 HIPAA 法规的前提下将若干运营迁移至云端。 | 部署 CipherTrust 透明加密,在迁移至云端之前加密虚拟机中的敏感数据。 | 允许 Big Query 通过外部密钥管理获得保护,并使 ERP 数据库在导入云端之前完成加密。 |
NAVER Cloud 承载韩国首个基于主权云的 HSM 服务
以简便安全的方式提供云 HSM 服务助力合规(迁移方式:重建/完全云原生)
挑战 | 方案 | 成果 |
提供一项新服务,帮助企业满足《个人信息保护法》等严格的法规与行业要求,以及针对 NAVER Cloud 客户数据的国别算法支持——帮助客户从本地环境向云端或混合环境迁移。 | 部署 Thales Luna 硬件安全模块(HSM),使密钥的创建、存储与管理在 FIPS 140-2 Level 3 认证环境中完成。 | NAVER Cloud 成为首家提供基于云的 HSM 服务的韩国云服务商。它构建了稳健的安全方案组合,并计划逐步扩展其云 HSM 服务,以满足其本土市场与海外利益方的需求,以及对数据主权日益增长的需求。 |
领先国民银行重建云原生核心银行应用
加速数字化转型同时符合 GDPR(迁移方式:重建/完全云原生)
挑战 | 方案 | 成果 |
一家领先的欧洲国民银行希望以提供利用云弹性、灵活性与速度的创新银行服务实现差异化。 | 部署 Thales Luna 硬件安全模块,使密钥的创建、存储与管理在 FIPS 140-2 Level 3 认证环境中完成。 | 全部加密密钥均存储于本地并加以保护,增强了云中的 GDPR 与数据驻留合规性。 |
主权云服务商 AUCloud 保障数据留在澳大利亚
在政府、国防、情报与关键行业客户中维持信息于特定地理范围内(迁移方式:重建/完全云原生)
挑战 | 方案 | 成果 |
AUCloud 是一家主权澳大利亚 IaaS 服务商,由澳大利亚籍人员所有、管理并在澳大利亚运营,其全部数据与服务均在澳大利亚主权范围内、驻留、监控与运营。 | Thales SureDrop 加密文件共享与协作方案,提供了"必备"能力——确保全部数据保持在澳大利亚主权范围内。 | 通过使用 SureDrop 的文件存储位置控制,该 IaaS 服务商的用户拥有确保 100% 数据主权合规所需的灵活性。 |
工业制造商替换员工生产力工具
转向 SaaS 协作以支持远程员工并符合美国 EAR/ITAR(迁移方式:重建/完全云原生)
挑战 | 方案 | 成果 |
一家领先的工业化学品制造商需要在云平台上实现在线协作,同时维持《国际武器贸易条例》(ITAR)与《出口管理条例》(EAR)认证。 | 实施 CipherTrust 云密钥管理器,实现客户端加密——通过浏览器界面在发送给 SaaS 服务商之前加密数据。 | 维持了美国 EAR/ITAR 合规——该条例旨在防止可能被用于军事场景的产品的未经授权进出口。 |
Thales 在网络安全三大关键领域提供全面的解决方案:应用安全、数据安全,以及身份与访问管理。
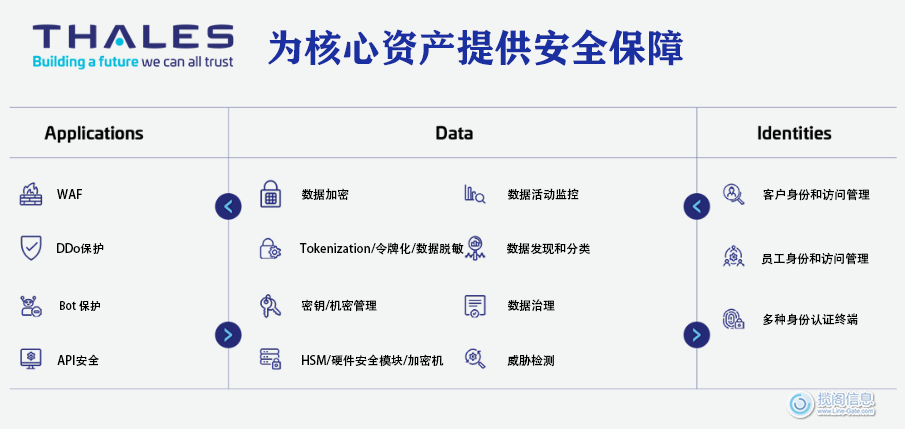
应用安全:在云端、本地数据中心或混合架构下,以规模化能力保护应用与 API。其市场领先的产品套件涵盖 Web 应用防火墙(WAF)——用于抵御分布式拒绝服务(DDoS)与恶意机器人攻击、API 安全,以及安全的内容分发网络(CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,并通过加密、令牌化与密钥管理,自动实现对静态、传输中及使用中数据的全生命周期保护。Thales 方案还能够识别、评估并排序潜在风险,为准确的风险评估提供支撑;同时识别异常行为、监控活动以发现潜在威胁并验证合规性,帮助组织确定资源投入的优先次序。
身份与访问管理:为客户、员工与合作伙伴提供无缝、安全、可信的应用与数字服务访问。方案基于角色与上下文,通过细粒度访问策略与多因素认证限制内部与外部用户的访问权限,确保正确用户在正确时间获得正确资源的访问授权。
组织可以依托 Thales 统一的平台,使用涵盖身份、应用与数据安全的完整解决方案套件,实现当下的合规并持续保持未来的合规。
揽阁信息是Thales的重要合作伙伴,如需了解更多信息,请联系揽阁信息。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
