
发布日期:2026-11-09 浏览次数:
《2025 年 Thales 数据威胁报告》发现,全球 45% 的组织曾经历过数据泄露,其中 14% 在过去 12 个月内发生过泄露。与往年相比的一个重大变化是:外部黑客行动主义者攻击者与国家行为体已取代人为错误,成为针对全球组织的主要威胁行为体。
对于组成美国国防部(DoD)供应链的约 30 万家组织而言,情况更为令人担忧——这些组织涵盖 DoD 主承包商、分包商、各层级供应商,以及处理、接收或存储敏感信息的商业供应商。 adversaries 从 DoD 供应链窃取知识产权以及非密与涉密信息所可能造成的损失,将削弱美国的技术优势与创新能力,并显著增加国家安全风险。
网络安全成熟度模型认证(Cybersecurity Maturity Model Certification,CMMC)是美国国防部最新推出的验证机制,旨在确保网络安全控制措施与流程能够充分保护驻留在国防部供应商系统与网络上的受控非密信息(Controlled Unclassified Information,CUI)。它在《联邦国防采购条例补充规则》(DFARS)与美国国家标准与技术研究院(NIST)框架的基础上延伸而来,要求每一家承包商均须由第三方审计机构进行审计与认证。
CMMC 将 NIST SP 800-171、NIST SP 800-53、ISO 27001、ISO 27032、AIA NAS9933 等多种网络安全控制标准整合为一套统一标准,成熟度等级从基础网络安全卫生(Basic Cybersecurity Hygiene)延伸至高级(Advanced)。CMMC 同时衡量一家企业将网络安全实践与流程制度化的成熟程度。
涵盖的敏感信息类型
CMMC 模型旨在保护在合同履行期间与国防承包商及分包商共享的联邦合同信息(FCI)与受控非密信息(CUI)。
联邦合同信息(FCI):FCI 被定义为"依合同为政府开发或交付产品或服务而由政府提供或生成的不拟公开的信息"。
受控非密信息(CUI):CUI 是"政府创建或拥有的信息,或某实体为政府或代表政府创建或拥有的信息,且法律、法规或政府范围政策要求或允许机构使用安全防护或分发控制措施加以处理"。
须接受 CMMC 认证的组织构成国防工业基础(Defense Industrial Base,DIB),即国防部的供应链。这些组织在国防部系统、网络、设施、能力与服务的研究、工程、开发、采购、生产、交付、维保与运行中发挥着不可或缺的作用。
CMMC 2.0 版本由国防部于 2020 年 11 月颁布,旨在确保作为 DIB 组成部分的承包商执行与政府开展业务相匹配的网络卫生水平。相较 CMMC 1 版的主要变化包括:将五个成熟度等级整合为三个;并取消独有的实践与流程,转而对齐既有框架,例如美国国家标准与技术研究院(NIST)的网络安全框架——特别是 SP 800-171 与 SP 800-172。
CMMC 2.0 模型在三个层级上衡量网络安全要求的落实情况。每个层级由一组 CMMC 实践构成:
Level 1(基础层):面向处理 FCI 的组织,聚焦基本网络卫生,要求 17 项安全实践与每年一次的自评。所有 Level 1 要求均在《联邦采购条例》52.204-21 中详细描述。
Level 2(进阶层):面向处理 CUI 的组织,要求符合基于 NIST SP 800-171 的 110 项安全实践,并根据合同要求进行自评或由 CMMC 第三方评估机构组织(C3PAO)开展第三方评估。
Level 3(最高层):面向管理最敏感数据的组织,要求基于 NIST SP 800-172 的 24 项高级网络安全实践与流程,并接受政府主导的评估。
各 CMMC 等级及其跨域的实践集合是累积的。更具体地说,组织若要达到某一特定 CMMC 等级,还必须证明已达成此前所有较低等级。若组织未能达到其目标等级,则将按其已达成全部适用实践的最高等级予以认证。
CMMC Level 1 与 Level 2 评估自 2025 年 3 月 1 日起为强制要求。
CMMC Level 3 将自 2028 年 3 月 1 日起成为强制要求。
未能满足 CMMC 要求可能导致失去现有 DoD 合同,或无法参与新合同投标。其中可能包括违反合同条款或联邦法规所导致的罚款,甚至可能涉及《虚假申报法》(False Claims Act,FCA)项下的处罚。此外,还可能面临额外的法律责任、审计与调查。
3.1 访问控制(Access Control)
实践编号 | Thales 如何协助 | 涉及产品线 |
1、2 将访问限制于授权用户与正确功能 | -基于角色与上下文,以策略限制内部与外部用户对系统与数据的访问 | 身份与访问管理 |
3.3 审计与问责(Audit & Accountability)
实践编号 | Thales 如何协助 | 涉及产品线 |
1、3 维护/更新审计日志 | -记录全部事件并将日志流式传输至外部 SIEM 系统 | 身份与访问管理 数据安全 -数据库活动监控 |
3.5 标识与认证(Identification and Authentication)
实践编号 | Thales 如何协助 | 涉及产品线 |
2 用户认证 | -以业界最广泛的硬件与软件方式启用 MFA | 身份与访问管理 |
3.6 事件响应(Incident Response)
实践编号 | Thales 如何协助 | 涉及产品线 |
1 事件处置 | -最快三秒内缓解 DDoS 攻击 | 身份与访问管理 数据安全 |
3.8 介质保护(Media Protection)
实践编号 | Thales 如何协助 | 涉及产品线 |
2 限制对系统介质上 CUI 的访问 | -智能卡可与多种门禁技术集成,同时充当员工的实体身份凭证与数字身份凭证 | 身份与访问管理 数据安全 |
3.10 物理保护(Physical Protection)
实践编号 | Thales 如何协助 | 涉及产品线 |
1 限制对系统的物理访问 | -智能卡可与多种门禁技术集成,同时充当员工的实体身份凭证与数字身份凭证 | 身份与访问管理 数据安全 |
3.11 风险评估(Risk Assessment)
实践编号 | Thales 如何协助 | 涉及产品线 |
1 评估对运营的风险 | -为所有公开、私有与影子 API 发现并分类潜在风险 | 应用安全 数据安全 |
3.12 安全评估(Security Assessment)
实践编号 | Thales 如何协助 | 涉及产品线 |
1 评估安全控制措施 | -为所有公开、私有与影子 API 发现并分类潜在风险 | 应用安全 数据安全 |
3.13 系统与通信保护(Systems & Communications Protection)
实践编号 | Thales 如何协助 | 涉及产品线 |
1 监控、控制并保护通信 | -以 WAF 持续监控网络流量,检测并阻断网络威胁 | 数据安全 |
3.14 系统与信息完整性(System & Information Integrity)
实践编号 | Thales 如何协助 | 涉及产品线 |
1 识别系统缺陷 | -发现、盘点并修复 API 中的漏洞 | 应用安全 |
Thales 在网络安全三大关键领域提供全面的解决方案:应用安全、数据安全,以及身份与访问管理。
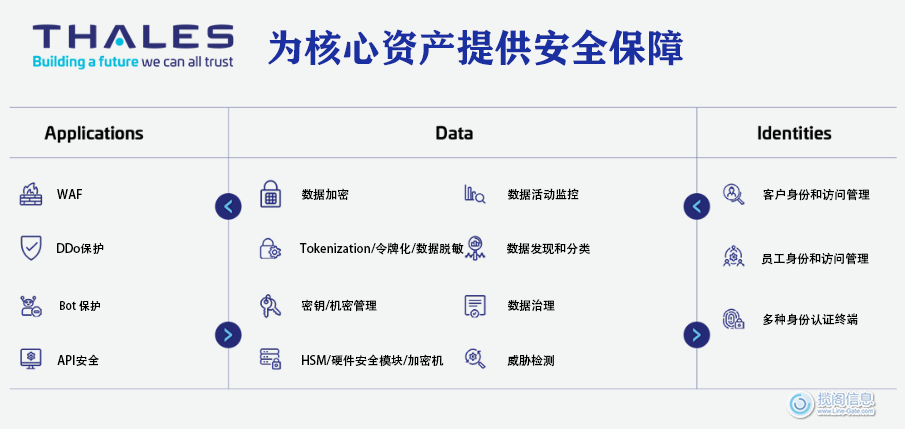
应用安全:在云端、本地数据中心或混合架构下,以规模化能力保护应用与 API。其市场领先的产品套件涵盖 Web 应用防火墙(WAF)——用于抵御分布式拒绝服务(DDoS)与恶意机器人攻击、API 安全,以及安全的内容分发网络(CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,并通过加密、令牌化与密钥管理,自动实现对静态、传输中及使用中数据的全生命周期保护。Thales 方案还能够识别、评估并排序潜在风险,为准确的风险评估提供支撑;同时识别异常行为、监控活动以发现潜在威胁并验证合规性,帮助组织确定资源投入的优先次序。
身份与访问管理:为客户、员工与合作伙伴提供无缝、安全、可信的应用与数字服务访问。方案基于角色与上下文,通过细粒度访问策略与多因素认证限制内部与外部用户的访问权限,确保正确用户在正确时间获得正确资源的访问授权。
组织可以依托 Thales 统一的平台,使用涵盖身份、应用与数据安全的完整解决方案套件,实现当下的合规并持续保持未来的合规。
Web 应用防火墙(WAF)
现代 Web 应用对各行业的大多数组织而言都至关重要,保护这些应用是业务连续性与韧性的关键。Imperva Web 应用防火墙为 Web 应用提供开箱即用的安全能力,检测并阻断网络威胁,确保业务顺畅运行并带来安心。该 WAF 方案防护开放全球应用安全项目(OWASP)Top 10 安全威胁,例如跨站脚本、非法资源访问与远程文件包含,实时阻断攻击。Imperva 威胁研究团队持续更新规则并每日自动下发,确保方案始终防护客户免受最新威胁。
分布式拒绝服务(DDoS)防护
DDoS 攻击是试图使网站、计算机或在线服务瘫痪的网络犯罪。Imperva DDoS 防护为网站、网络、DNS 服务器与单个 IP 提供全面的 DDoS 防护。相关方案已成功缓解历史上规模最大的多起攻击,即时生效且不引入延迟,也不影响合法用户。其高容量全球网络具备超过 6 Tbps 的清洗容量,每秒可处理超过 650 亿个攻击数据包。这一由 44 个以上存在点(PoP)构成的全球网络,每个点均配备由专有 Behemoth 定制技术驱动的 DDoS 清洗中心、云化 WAF、高级 Bot 缓解服务等,以软件定义网状架构实现最优性能。
Bot 防护
互联网上的自动化威胁量持续上升,恶意 Bot 占全部互联网流量的三成以上。Imperva 高级 Bot 防护保护关键业务网站、移动应用与 API,使其免受自动化威胁与在线欺诈影响,同时不影响业务关键流量正常流转。该方案防御网页抓取、账号接管、抢购倒卖、交易欺诈、礼品卡欺诈、拒绝服务、竞争性数据挖掘、未经授权的漏洞扫描、垃圾信息、点击欺诈,以及 Web 与移动 API 滥用。
API 安全
无论是在全新的云原生微服务与无服务器架构中开发应用、自动化业务到业务流程,还是为移动应用提供后端,API 都是现代企业的关键要素。通过自动发现与持续监控 API 端点,Imperva API 安全为安全团队带来全面的 API 可视性——无需开发团队通过 OpenAPI 发布 API,也无需在 CI/CD 流程中增加资源密集型的工作流。此外,每当 API 更新,安全团队都能及时掌握变更、识别新出现的风险并纳入相应调整,从而实现更快、更安全的软件发布周期。Imperva API 安全让安全团队在不拖慢开发速度的前提下跟上创新节奏。
数据发现与分类
与 CMMC 框架对齐的关键第一步,是弄清什么构成敏感数据、数据存储在何处与以何种方式存储,以及谁可以访问它们。CipherTrust 数据发现与分类可在组织数据资产的所有数据存储中——从结构化到半结构化再到非结构化,覆盖本地、混合、云与多云环境——完成数据发现与分类。这种可视性使组织能够构建稳固的数据隐私与安全基础。
数据库活动监控
持续监控可捕获并分析云端或本地的全部数据存储活动,覆盖应用账户与特权用户账户,提供详细审计轨迹,说明谁访问了哪些数据、何时访问以及对数据做了什么。数据库活动监控(DAM)方案统一了跨不同本地平台的审计,为关系型数据库、NoSQL 数据库、大型机、大数据平台与数据仓库提供监督。同时支持托管在 Microsoft Azure 与 Amazon Web Services(AWS)上的数据库,包括 Azure SQL 与 Amazon 关系型数据库服务(RDS)等 PaaS offerings。详细的数据活动被自动捕获,使审计请求的响应更为轻松。
文件活动监控
非结构化数据涵盖从 Office 文档到聊天记录、生成式 AI 输出与医学影像的一切,如今已占企业信息资产的约 80%。然而安全工具仍针对结构化数据库优化,导致邮件与文件共享等资产处于监控盲区。文件活动监控(FAM)方案通过增强对非结构化数据的可视性与控制力弥合这一缺口,使组织能够监控文件活动、检测滥用,并在整个数据资产范围内确保监管合规。Thales FAM 的实时访问跟踪、自动化分类与 AI 驱动的洞察,可通过直观仪表板与无缝部署实现合规、发现内部人员风险,并深入洞察敏感文件活动。
数据治理
组织需要跨混合 IT 环境监控文件与数据库,以确保数据安全、私密、准确、可用且可用。数据治理能力包括发现并绘制文件与数据库服务器分布图谱,识别社会保障号、信用卡数据等敏感信息。它使组织能够理解当前的数据使用情况,从而对数据实施角色与工作流管理,将访问权限授予数据管理员,并围绕数据生成报告,以衡量与 NIS2 及其他法规要求的对齐程度。
威胁检测
威胁检测是预防、识别与响应网络攻击的最重要能力之一。威胁检测方案监控所有数据库的数据访问与活动,提供定位风险性数据访问活动所需的可视性,覆盖包括特权用户在内的全部用户。组织在生成报告以有效沟通风险与在途活动的同时,可发掘隐藏的风险与漏洞。该方案提供实时告警、对策略违规行为的用户访问阻断,并以高成本效益的方式保留多年数据以供审计。将深厚的领域安全专长与机器学习(ML)相结合,使组织能够识别违反安全策略、实践与同类群体规范的可疑用户与计算机系统行为。专门构建的检测算法可即时识别活跃攻击利用,并立即发送事件告警。
数据风险情报
要做出有效的数据风险决策,必须拥有准确反映自身安全容忍度与组织目标的风险评分。数据风险情报方案使组织能够按严重性与可能性准确锁定最关键的数据风险,从而有效排定风险缓解的优先次序。该方案通过高级分析,从覆盖用户权限、数据源漏洞、加密状态与可疑活动的广泛风险指标集合中提炼专门洞察,给出具体风险评分与清晰明确的行动建议。
加密:静态数据保护
加密在保护数据全生命周期(静态、传输中、使用中)的机密性、完整性与可用性方面发挥重要作用。根据自身的安全要求与基础设施,可采用不同方法保护文件、卷与数据库中的静态数据。CipherTrust 数据安全平台提供多种能力以保护文件、卷与数据库中的静态数据。透明加密工作在文件系统层,交付静态数据加密,并具备集中式密钥管理、细粒度访问控制与数据访问日志,以满足数据保护的最佳实践要求。为保护静态数据免受零日攻击与权限提升攻击的影响,勒索软件防护使用实时行为监控,在恶意软件得以扎根之前告警或阻断恶意活动。数据库层保护支持原生 TDE 场景的密钥管理,或对数据库实施字段级/列级加密。在应用层,可部署面向 C 与 Java 的库,或在网络层使用网关方案,在不修改应用代码的前提下施加加密。
加密:传输中数据保护
保护传输中数据对于防范窃听、监视以及敏感数据的显性与隐性截获至关重要。Thales 高速加密提供经认证、与网络无关的传输中数据加密(第 2、3、4 层),确保数据在站点之间或从本地到云端再返回的过程中保持安全,帮助客户更好地保护在存储库之间流动的数据、视频、语音与元数据。该网络加密方案已在最苛刻、性能密集的环境中证明可实现最高可用性。其延迟接近于零,可在全双工模式下以全线路速率运行,同时提供灵活且与厂商无关的互操作性——这意味着它与网络中所有主流网络厂商兼容。
令牌化(Tokenization)
对数据进行令牌化或掩码,可降低遵守内部安全策略、行业框架以及 CMMC、欧盟《通用数据保护条例》(GDPR)、《支付卡行业数据安全标准》(PCI-DSS)等监管要求所需的成本与工作量。CipherTrust 令牌化允许在数据库中对敏感信息实施假名化,使团队能够在分析聚合数据时不暴露敏感数据。它以两种便捷方案提供应用层令牌化服务,赋予客户完全灵活性:免保管令牌化(Vaultless Tokenization)配合动态数据掩码,以及托管令牌化(Vaulted Tokenization)。两种方案均可对敏感资产实施保护与匿名化,无论其位于数据中心、大数据环境还是云端。
密钥与机密(Secrets)管理
集中式密钥管理将本地与云端加密密钥整合在一起,从而可以在多个文件服务器、数据库、应用、虚拟机与云平台上施加一致的安全策略。CipherTrust 密钥管理让企业对密钥拥有更强的掌控力,简化密钥生命周期管理任务,并通过一致地执行密钥策略、细粒度访问控制,以及对全部密钥管理与加密操作实施稳健审计与报告来增强数据安全。
容器化、云转型、DevOps 与自动化等现代开发趋势,使用于认证的 Secrets(凭据、证书、密钥)使用量激增——若未妥善管理,极易成为网络攻击的脆弱点。CipherTrust Secrets 管理保护并自动化对 DevOps 工具与云工作负载中关键 Secrets 的访问,涵盖 Secrets、凭据、证书、API 密钥与令牌,帮助安全与治理团队通过简化安全流程降低风险。
硬件安全模块(HSM)
硬件安全模块(HSM)是保护加密密钥生命周期的专用加密处理器。它充当信任锚,通过在加固的防篡改设备内安全地管理、处理与存储加密密钥,保护全球最注重安全的组织的加密基础设施。Thales Luna 硬件安全模块保护加密密钥,提供 FIPS 140-3 Level 3 加固的防篡改环境,用于安全加密处理、密钥生成与保护、加密等场景。它们既可本地部署,也可作为云端服务提供,并覆盖混合环境。
Luna HSM 可生成并保护根密钥与证书颁发机构(CA)密钥,支持各类用例下的 PKI。它们对应用代码进行签名,确保软件保持安全、未经篡改且来源可信;并为 IoT 应用及其他部署场景下的专有电子设备创建数字证书,用于凭据签发与身份认证。
客户身份与访问管理(CIAM)
客户身份与访问管理(CIAM)管理组织外部身份的访问,例如客户、零工、供应商或合作伙伴的身份。Thales OneWelcome 身份平台在所有客户接触点提供一致的身份体验,使组织能够在安全与可用性之间取得平衡,为大规模客户提供无摩擦的体验——无论其所在位置、所使用的设备或应用。CIAM 平台可处理最复杂的本地、国家与国际数据隐私及保护法规,从而使组织在复杂的受监管市场中蓬勃发展。
员工身份与访问管理(WIAM)
相当不成比例的数据泄露事件,起因于对数据与敏感资源的未授权访问、凭据失陷以及权限滥用。Thales SafeNet Trusted Access 是一款云端访问管理方案,通过整合单点登录(SSO)、多因素认证(MFA)与基于场景的访问策略,让管理云服务与企业应用的访问变得简单。SafeNet Trusted Access 在组织应用资产范围内提供访问事件的单一视图,确保正确用户以正确信任级别访问正确应用。它允许组织借助 MFA(包括抗钓鱼认证)与细粒度访问策略,在虚拟(或逻辑)层面限制对机密资源的访问。
最广泛的认证解决方案
多因素认证是 NIS2 以及大多数其他法规与标准的强制要求。Thales OneWelcome 认证器涵盖面向员工用户与外部用户的广泛硬件与软件认证方式与形态,其中包括 CBA 与 FIDO 等抗钓鱼认证能力,以及名为 MobilePASS+ 的用户友好型智能手机认证器应用。客户或合作伙伴等外部用户同样存在细微的认证需求。借助 OneWelcome 身份平台,组织可同时启用低保障与高保障认证机制,包括 SCA(强客户认证)或使用 FIDO Passkey。
CMMC 2.0 版本为美国国防部供应商的网络风险管理与敏感政府数据保护大幅提高了标准门槛。CMMC 有助于确保 DoD 承包商与分包商落实一套稳健的网络安全实践,与国防部针对 DIB 既有的信息安全要求保持一致。通过遵循 CMMC 框架,组织可以增强其网络安全态势,减少遭受网络攻击的脆弱性,并提升保护敏感数据的能力。
Thales 拥有数十年的经验,帮助全球各地的企业实体与公共组织遵循各项合规要求。Thales 提供广泛的产品与服务组合,使组织能够强化网络韧性、应对供应链安全、精简报告义务,并符合 CMMC 更严苛的监管措施与更严格的执法要求。
此外,Thales 产品组合有助于简化 CMMC 之外多个重叠监管体系(如 NIST 网络安全框架 2.0、ISO 27001 与 PCI 标准)以及 GDPR、NYDFS 或 HIPAA 等法规下的合规工作。该产品组合交付无与伦比的集中化可视性与控制力,涵盖数据、应用与访问控制安全,从而自动化安全与合规流程,减轻安全与合规团队的负担。
揽阁信息是Thales的重要合作伙伴,如需了解更多信息,请联系揽阁信息。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
