
发布日期:2026-11-07 浏览次数:
《保护关键基础设施(计算机系统)条例》(第 653 章,PCICSO)于 2026 年 1 月 1 日正式生效,是香港首部专门的网络安全法律,旨在保护关键基础设施的关键计算机系统(CCS)安全、规管关键基础设施运营者(CIO),并就计算机系统安全威胁与事故的调查及应对作出规定。由关键基础设施(计算机系统)安全专员公署同日发布的首版《实务守则》(CoP),就 CIO 如何履行类别义务提供切实可行的指引。
我们的解决方案可帮助 CIO 应对《条例》实务守则中的各项要求,通过简化合规流程、以可见性与可控性实现安全自动化,减轻安全与合规团队的负担。
香港《保护关键基础设施(计算机系统)条例》(第 653 章,Protection of Critical Infrastructures (Computer Systems) Ordinance,简称"PCICSO")于 2026 年 1 月 1 日正式生效。这是香港首部专门的网络安全法律,旨在保护关键基础设施的关键计算机系统(Critical Computer Systems, CCS)安全、规管关键基础设施的运营者(即关键基础设施运营者,Critical Infrastructure Operators, CIO),并就计算机系统安全威胁与事故的调查及应对作出规定。
由关键基础设施(计算机系统)安全专员公署(Office of the Commissioner of Critical Infrastructure (Computer-system Security))于 2026 年 1 月 1 日发布的首版《实务守则》(Code of Practice, CoP),就 CIO 如何履行类别义务提供切实可行的指引。
目的
条例旨在确保必要系统安全,并降低网络攻击导致基本服务中断或受损的可能性。
确保对香港社会正常运转所必需的关键基础设施之计算机系统安全
加强关键基础设施计算机系统的安全,尽量减少基本服务因网络攻击而中断或受损的可能性
适用范围
条例规管两大类关键基础设施(CI):
关键计算机系统(Critical Computer Systems, CCS):CCS 指与计算机系统核心功能所提供的基本服务相关的计算机系统,以及一旦中断或损坏将严重影响关键基础设施正常运作的系统
关键基础设施运营者(Critical Infrastructure Operators, CIO):运营「指明关键基础设施」的指定运营者
在香港提供基本服务所涉及的关键基础设施涵盖八个行业:
能源
信息技术
银行与金融服务
陆路运输
航空运输
海事
医疗服务
通讯与广播
其他用于维持重要社会与经济活动的基础设施,例如:
大型体育场馆
表演场馆
研发园区
CIO 需履行以下三类义务:
组织层面
事故报告与响应层面的义务要求定期演练、制定应急计划并履行通报责任。
在香港设有地址及办事处
报告关键基础设施所有权与运营者的变更
设立计算机系统安全管理小组,由 CIO 的专职主管监督,成员须具备专业知识
预防层面
向专员公署通报其 CCS 的重大变更
制定并实施计算机系统安全管理计划
开展计算机系统安全风险评估与审计(分别至少每两年及每年一次)
采取措施确保其第三方服务提供商遵守相关法定义务
事故报告与响应
参与计算机系统安全演练(至少每两年一次)
制定应急响应计划
就 CCS 发生计算机系统安全事故向专员公署通报
监管机构
《保护关键基础设施(计算机系统)条例》下的《实务守则》就 CIO 义务订明建议标准,并提供切实可行的指引,以协助 CIO 履行义务。
香港特区行政长官已委任新任关键基础设施(计算机系统)安全专员,其将与条例附表 2 所列各行业的指定当局(目前为金融管理局与通讯事务管理局,以下统称"指定当局")共同担任监管机构。
罚则
参考英国与欧盟的相关立法,条例下的罚则仅以罚款为主,最高罚款额为 50 万至 500 万港元不等;针对某些持续性违法,另设每日罚款,最高为 5 万至 10 万港元。
条例中会导致违法及罚则的义务与要求,仅在组织层面施加于 CIO,并非要针对其员工个人层面。
《保护关键基础设施(计算机系统)条例》强化了关键基础设施的网络安全,并尽量减少香港基本服务的中断。我们的解决方案可帮助 CIO 应对《条例》实务守则中的各项要求,通过简化合规流程、以可见性与可控性实现安全自动化,减轻安全与合规团队的负担。
6.2 —— 内部控制
6.2.8 —— 安全内建设计
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(a) "……在整个生命周期中贯彻'安全内建'原则……" | 保护应用数据,免除开发者(Devs)自行管理安全与更新数据保护的负担;通过编排将数据保护方案部署至各环境;由数据安全管理员执行更新并持续满足合规要求,无需将开发者从其他项目中抽离;采纳"左移"(Shift left)理念——在开发早期即进行安全度量 | 数据安全 CipherTrust数据安全平台 数据保护网关 RESTful 数据保护 Kubernetes 应用安全 弹性 WAF (eWAF) |
6.2.9 —— 资产管理
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(b) "……确保最新的清单……及相关资产……得到妥善拥有、保存、维护,并按需知悉原则限制访问……" | 发现并分类全部公有、私有与影子 API 的潜在风险;识别本地与云端处于风险中的结构化与非结构化敏感数据;对敏感数据启用特权用户访问控制,以最小权限设计限制未授权访问;识别当前合规状态、记录差距,并提供通往完全合规的路径;获得完整的敏感数据活动可见性,追踪何人访问、审计其行为并留存记录 | 应用安全 API安全
数据活动监控 数据发现与分类 数据风险分析 透明加密 |
6.2.10 —— 访问控制与账户管理
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(a) "……防止未授权访问,确保仅授权人员可访问 CCS……" | 基于角色与上下文以策略限制内部与外部用户对系统与数据的访问;分析访问活动,为 IT 团队交付风险情报,以主动监控并调查潜在的访问风险;通过实时监控强制执行数据访问权限并检测策略违规;基于风险评分实施上下文安全措施;以支持条件访问的智能单点登录防止口令疲劳;在单一视图中集中化面向多个混合环境的访问策略与执行;防止源代码或 CI/CD 环境中出现硬编码凭据或令牌密钥;提供覆盖最广泛硬件与软件方式的 MFA | 数据安全 数据活动监控 数据风险分析 Secrets管理 透明加密 身份与访问管理 自适应访问 多因素认证 单点登录 (SSO) 员工访问管理 |
6.2.11 —— 特权访问管理
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(a) "……确保 CCS 的特权访问权仅在获得授权的情况下提供……" | 为自动化工作流提供灵活的认证选项,减少对口令的依赖;将单点登录认证扩展至云应用,实现以受保护身份进行集中化、安全的访问;对敏感数据应用特权访问控制 | 身份与访问管理 员工访问管理 数据安全 透明加密 |
6.2.12 —— 密码学
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(a) "……确保正确且有效地使用密码学……"(另见 6.5.4 节关于 OT 系统替代性安全控制的说明) | 以密钥生命周期管理简化本地与云环境中的密钥管理;管理与保护所有秘密及敏感凭据;在 FIPS 140-3 Level 3 环境中保护密码密钥;将加密数据与其加密密钥分开存储,以落实职责分离原则;采用强健且基于标准的加密协议,例如以 AES 进行数据加密、以 ECC 进行密钥交换;采纳后量子敏捷性以应对量子计算带来的威胁 | 数据安全 CipherTrust数据安全平台 企业与云密钥管理 后量子密码 Secrets管理 |
6.2.14 —— 物理安全
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(a) "……防止未经授权的物理访问与对设施的干扰……" | 利用智能卡实现对关键基础设施敏感设施的物理访问;在单一视图中集中化面向多个混合环境的访问策略与执行;在高度安全环境中保护密码系统的信任根;通过实时审计日志与告警检测篡改事件,包括对 HSM 与密钥管理基础设施的未授权访问 | 身份与访问管理 智能卡 员工访问管理 数据安全 HSM |
6.2.18 —— 远程连接
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(a) "……为远程访问 CCS……制定适当的使用策略与流程……" | 支持对本地或云端资源的安全远程访问,提供无缝的用户体验;构建并部署自适应认证策略;提供覆盖最广泛硬件与软件方式的 MFA | 身份与访问管理 多因素认证 基于风险的认证 员工访问管理 |
6.2.21 / 6.5.4 / 6.5.7 —— 网络安全
实务守则要求 | Thales 如何协助 | 涉及产品线 |
6.2.21 (a) "……规划并实施充分的网络安全控制……以防止恶意流量访问 CCS(例如……构成拒绝服务(DoS)攻击)。" | 抵御 DDoS 攻击与恶意机器人,同时持续放行合法流量;借助 Web 应用防火墙检测并阻断网络威胁,确保业务顺畅运行;以面向未来的加密技术保护传输中数据,规避"先窃取、后解密"风险 | 应用安全 机器人防护 网络 DDoS 防护 云 Web 应用防火墙 数据安全 HSE高速加密 |
6.2.22 —— 应用安全
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(a) "……确保计算机系统安全……贯穿开发生命周期……" | 保护应用免遭运行时利用,同时与 CI/CD 流水线中的工具集成;以 Web 应用防火墙在更少误报的前提下阻断应用攻击;抵御 DDoS 攻击与恶意机器人,同时持续放行合法流量;持续开展风险评估,识别与 OWASP API Security Top 10 相关的设计缺陷与漏洞;敏感数据一经创建即予加密,确保明文数据不会被未授权应用与人员处理或存储;保护并自动化 DevOps 工具链中的密钥访问;通过在线市场便捷获取数据安全方案;监控数据流量以发现数据泄露风险 | 应用安全 API防护 机器人防护 DDoS 防护 运行时保护 Web 应用防火墙 数据安全 应用数据保护 数据库加密 (TDE) DPOD 市场 Secrets管理 |
6.2.23 —— 日志管理
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(b) "……为记录 CCS 活动及保留日志制定策略,以便利计算机系统安全事故的调查……" | 提供 API 调用、认证尝试与授权决策的审计轨迹,确保问责并便于合规审计;生成全系统访问事件的审计轨迹与报告,将日志流式发送至外部 SIEM 系统;防止对其内部(含审计日志本身)的未授权访问与篡改;通过监控与审计全部数据库活动获得可见性;提供清晰的审计轨迹以展示来自集中式密钥管理系统的密码控制,记录密钥创建、轮换、访问等全部密钥生命周期事件;提供加密日志、数据访问尝试以及加解密事件,无需修改应用即可提供数据保护的可审计凭证 | 应用安全 API 防护 数据安全 数据活动监控 密钥管理 透明加密 身份与访问管理 员工访问管理 |
6.2.24 —— 云计算安全 / 6.2.25 —— 供应链管理
实务守则要求 | Thales 如何协助 | 涉及产品线 |
6.2.24 (c) "……在云服务供应商与 CI 运营者之间,明确界定并实施 CCS 计算机系统安全的共同责任……" | 通过在本地维持对加密密钥的控制来降低第三方风险,保护托管在云端的数据;确保云服务提供商管理员与本机构之间实现完全的职责分离,并限制对敏感数据的访问;监控异常并告警,以检测并防止不当活动扰乱供应链活动;支持与供应商、合作伙伴或任何第三方用户建立关系管理,明确委派访问权限;借助基于关系的细粒度授权实现权限最小化;为第三方用户启用 MFA 以抵御钓鱼攻击;结合数据敏感度实施充分的安全度量;保护云端与本地环境之间的网络隧道,确保数据经加密传输 | 身份与访问管理 委派用户管理 外部化授权 风险与威胁评估 第三方访问控制 员工访问管理 数据安全 云密钥管理 数据活动监控 数据发现与分类 HSE高速加密 透明加密 用户权限管理 |
6.2.26 —— 监控与检测
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(a) "……建立机制以监控持续运作……以检测异常与潜在的计算机系统安全事故……" | 监控 I/O,在勒索软件形成气候前阻断可疑活动;阻止恶意软件与用户访问敏感数据;运用特征、行为与信誉分析阻断所有恶意软件注入攻击;借助 Web 应用防火墙检测并阻断网络威胁;抵御 DDoS 攻击与恶意机器人 | 应用安全 机器人防护 DDoS 防护 Web 应用防火墙
数据风险智能 勒索软件防护 |
7.3.3 —— 计算机系统安全事故示例
实务守则要求 | Thales 如何协助 | 涉及产品线 |
(d) "……员工访问 CCS 的敏感数字数据,并恶意外泄该数据,或恶意错误配置 CCS 的访问权限……" | 通过行为分析与异常检测实时发现数据外泄,识别异常的数据访问模式;监控数据活动,追踪敏感客户信息的未授权下载、复制或传输;对静态与传输中数据加密,以尽量降低数据泄露影响,确保泄露信息不可用;在各环境中分类并发现敏感客户数据,确保获得适当保护与可见性;为全部数据访问事件生成审计轨迹,以支持取证调查与监管事故报告;监控 I/O,在勒索软件形成气候前阻断可疑活动;阻止恶意软件与用户访问敏感数据;通过实时审计日志与告警检测篡改事件,包括对 HSM 与密钥管理基础设施的未授权访问 | 数据安全 数据活动监控 数据发现与分类 文件活动监控 透明加密 勒索软件防护 应用安全 机器人防护 DDoS 防护 Web 应用防火墙 |
Thales 在网络安全三大关键领域提供全面的解决方案:应用安全、数据安全,以及身份与访问管理。
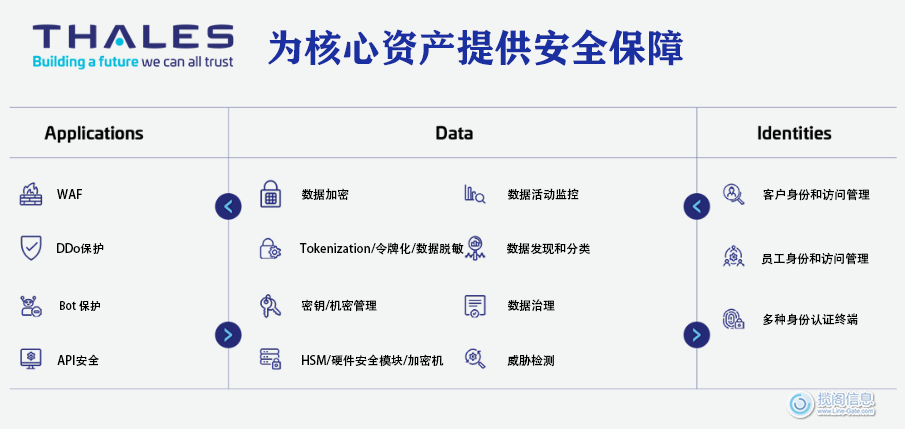
应用安全:在云端、本地数据中心或混合架构下,以规模化能力保护应用与 API。其市场领先的产品套件涵盖 Web 应用防火墙(WAF)——用于抵御分布式拒绝服务(DDoS)与恶意机器人攻击、API 安全,以及安全的内容分发网络(CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,并通过加密、令牌化与密钥管理,自动实现对静态、传输中及使用中数据的全生命周期保护。Thales 方案还能够识别、评估并排序潜在风险,为准确的风险评估提供支撑;同时识别异常行为、监控活动以发现潜在威胁并验证合规性,帮助组织确定资源投入的优先次序。
身份与访问管理:为客户、员工与合作伙伴提供无缝、安全、可信的应用与数字服务访问。方案基于角色与上下文,通过细粒度访问策略与多因素认证限制内部与外部用户的访问权限,确保正确用户在正确时间获得正确资源的访问授权。
组织可以依托 Thales 统一的平台,使用涵盖身份、应用与数据安全的完整解决方案套件,实现当下的合规并持续保持未来的合规。
揽阁信息是Thales的重要合作伙伴,如需了解更多信息,请联系揽阁信息。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
