
发布日期:2026-11-09 浏览次数:
背景
NIST(美国国家标准与技术研究院)的使命是:通过推进测量科学、标准与技术,在增强经济安全、改善生活质量的方式上促进美国的创新与产业竞争力。NIST 的工作领域涵盖高级通信、环境计量、人工智能、消防、纳米技术、生物科学、法证科学、中子研究、建筑与建造、健康绩效卓越、化学、信息技术、物理、气候、基础设施、公共安全、网络安全、制造、韧性、电子、材料、标准、能源、数学与统计、交通运输等领域。
《网络安全框架》(Cybersecurity Framework,CSF)1.1 于 2014 年发布,其目标是聚焦以业务驱动因素引导网络安全活动,并将网络安全风险纳入组织的风险管理流程之中。其典型用途包括:指导将网络安全活动与业务及风险管理对齐;指导评估与排定网络安全实践的优先次序;基于行业标准与最佳实践,为各类规模与行业的组织提供灵活且具成本效益的框架。
CSF 1.1 源自《关键基础设施网络安全改进框架》(Framework for Improving Critical Infrastructure Cybersecurity)1.1 版,此后被广泛改编并应用于全球。
CSF 2.0 的总体目标
NIST 网络安全框架 2.0(CSF 2.0)于 2024 年 2 月 26 日发布,为各行业、政府机构及其他组织提供管理网络安全风险的指导。它描述的是高层级的网络安全结果(outcomes),任何组织都可以借此更好地理解、评估、排定并沟通其网络安全工作。CSF 并不规定应当如何达成这些结果,而是链接至在线资源,为可用来实现这些结果的做法与控制措施提供补充指导。
适用范围
该框架的开发聚焦于对国家安全与经济安全至关重要的行业,包括能源、银行、通讯与国防。此后它已被证明足够灵活,可由各行业领域的大中小企业与组织自愿采用,也可由联邦、州与地方政府采用。
自愿性与罚则
遵循 NIST 网络安全框架 2.0 是自愿行为。但能够证明组织遵循了 NIST 框架的最佳实践,可能通过展示组织在信息安全方面付出的善意努力,从而构成抵御 GDPR 等法规罚款的一道防线。
CSF 2.0 将指导延伸至所有组织,并允许在全球范围内应用。
版本 | 功能域(Functions) | 说明 |
CSF v1(2014) | Identify、Protect、Detect、Respond、Recover | 聚焦于识别、保护、检测、响应与恢复五大环节 |
CSF v2(2024) | Govern、Identify、Protect、Detect、Respond、Recover | 新增 Govern(治理)功能域,其余功能域重新对齐 |
CSF v2 的六大功能域及其类别如下:
功能域 | 类别(Categories) |
Govern(GV)治理 | 组织上下文、风险管理策略、网络安全供应链风险管理、角色职责与权限、政策流程与程序 |
Identify(ID)识别 | 资产管理、风险评估、改进 |
Protect(PR)保护 | 身份管理与认证访问控制、意识与培训、数据安全、平台安全、技术基础设施韧性 |
Detect(DE)检测 | 检测、不利事件分析 |
Respond(RS)响应 | 事件管理、事件分析、事件响应报告与通报、事件缓解 |
Recover(RC)恢复 | 事件恢复计划执行、事件恢复通报 |
功能域 | 类别 | Thales 能力 |
Govern(GV) | 组织上下文、风险管理策略、网络安全供应链风险管理、角色职责与权限、政策流程与程序 | -获得对敏感数据与合规状态的可见性、控制力与洞察 |
Identify(ID) | 资产管理、风险评估、改进 | -依据法规要求发现并分类敏感数据 |
Protect(PR) | 身份管理与认证访问控制、意识与培训、数据安全、平台安全、技术基础设施韧性 | -以 MFA 与自适应上下文策略保护访问与身份 |
Detect(DE) | 检测、不利事件分析 | -监控 API 使用,检测异常,检测并阻断基于 Web 的攻击 |
Respond(RS) | 事件管理、事件分析、事件响应报告与通报、事件缓解 | -在 3 秒内或更短时间内缓解 DDoS 攻击且不影响性能 |
Recover(RC) | 事件恢复计划执行、事件恢复通报 | -生成用于审计与报告的详细报告 |
GV.OC 组织上下文(要求编号 3)
要求 | 主要能力 | 解决方案 |
组织上下文(GV.OC):3 | -依据法规要求发现并分类敏感数据 | CipherTrust 平台 |
GV.RM 风险管理策略 与 GC.OV 监督(要求编号 2、3、6 / 1、2、3)
要求 | 主要能力 | 解决方案 |
风险管理策略(GV.RM):2、3、6 | -将态势类与行为类的数据风险指标相结合,主动识别并缓解针对敏感数据的风险 | CipherTrust 平台 |
GV.SC 网络安全供应链风险管理(要求编号 5、9、10)
要求 | 主要能力 | 解决方案 |
网络安全供应链风险管理(GV.SC):5、9、10 | -通过掌控云加密密钥降低第三方风险 | CipherTrust 平台 员工访问管理 Web 应用防火墙 |
GV.PO 政策、流程与程序(要求编号 1、2)
要求 | 主要能力 | 解决方案 |
政策、流程与程序(GV.PO):1、2 | -依据策略与法规要求强制执行敏感数据保护 | CipherTrust 平台
|
ID.AM 资产管理(要求编号 2、3、4、7)
要求 | 主要能力 | 解决方案 |
资产管理(ID.AM):2、3、4、7 | -识别混合 IT 环境中处于风险中的结构化与非结构化敏感数据 | CipherTrust 平台 API 安全 |
ID.RA 风险评估(要求编号 1、2、3、5、6)
要求 | 主要能力 | 解决方案 |
风险评估(ID.RA):1、2、3、5、6 | -将态势类与行为类的数据风险指标相结合,主动识别并缓解针对敏感数据的风险 | CipherTrust 平台 Web 应用防火墙 API 安全 |
ID.IM 改进(要求编号 1、2)
要求 | 主要能力 | 解决方案 |
改进(ID.IM):1、2 | -运用机器学习改进威胁检测与响应 | CipherTrust 平台 |
PR.AA 身份管理、认证与访问控制(要求编号 1、2、3、4、5)
要求 | 主要能力 | 解决方案 |
身份管理、认证与访问控制(PR.AA):1、2、3、4、5 | -基于角色与上下文,以策略限制内部与外部用户对系统与数据的访问 | 广泛覆盖的认证器 CipherTrust 平台 员工访问管理 硬件安全模块 |
PR.DS 数据安全(要求编号 1、2、3、4、5)
要求 | 主要能力 | 解决方案 |
数据安全(PR.DS):1、2、3、4、5 | -保护混合 IT 环境中的静态数据、使用中数据与 Secrets | CipherTrust 平台 硬件安全模块 HSE高速加密 |
PR.PS 平台安全(要求编号 4、5、6)
要求 | 主要能力 | 解决方案 |
平台安全(PR.PS):4、5、6 | -持续监控网络流量,检测并阻断针对应用的网络威胁 | Web 应用防火墙 API 安全 CipherTrust 平台 |
PR.IR 技术基础设施韧性(要求编号 1、3)
要求 | 主要能力 | 解决方案 |
技术基础设施韧性(PR.IR):1、3 | -最快三秒内缓解 DDoS 攻击 | Web 应用防火墙 DDoS 防护 Bot 防护 员工访问管理 |
DE.CM 持续监控(要求编号 1、3、5)
要求 | 主要能力 | 解决方案 |
持续监控(DE.CM):1、3、5 | -监控 API 使用,检测异常,识别未授权访问企图 | CipherTrust 平台 员工访问管理 Web 应用防火墙 API 安全 |
DE.AE 不利事件分析(要求编号 1、2、3、4、5、6)
要求 | 主要能力 | 解决方案 |
不利事件分析:1、2、3、4、5、6 | -对所有观察到的活动开展取证调查,洞察发生了什么以及如何防止类似事件再次发生 | CipherTrust 平台 |
Respond & Recover(响应与恢复)映射明细
要求 | 主要能力 | 解决方案 |
事件管理(RS.MA):1 | -在 3 秒内或更短时间内缓解 DDoS 攻击且不影响性能 | Web 应用防火墙 DDoS 防护 Bot 防护 CipherTrust 平台 |
Thales 在网络安全三大关键领域提供全面的解决方案:应用安全、数据安全,以及身份与访问管理。
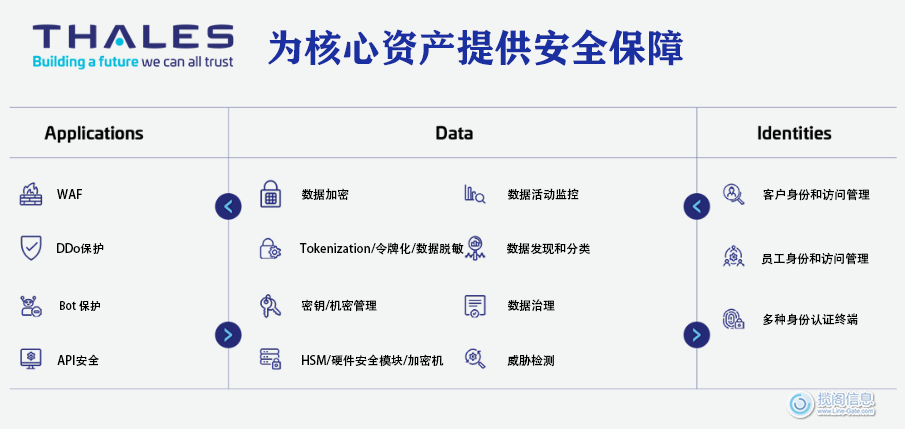
应用安全:在云端、本地数据中心或混合架构下,以规模化能力保护应用与 API。其市场领先的产品套件涵盖 Web 应用防火墙(WAF)——用于抵御分布式拒绝服务(DDoS)与恶意机器人攻击、API 安全,以及安全的内容分发网络(CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,并通过加密、令牌化与密钥管理,自动实现对静态、传输中及使用中数据的全生命周期保护。Thales 方案还能够识别、评估并排序潜在风险,为准确的风险评估提供支撑;同时识别异常行为、监控活动以发现潜在威胁并验证合规性,帮助组织确定资源投入的优先次序。
身份与访问管理:为客户、员工与合作伙伴提供无缝、安全、可信的应用与数字服务访问。方案基于角色与上下文,通过细粒度访问策略与多因素认证限制内部与外部用户的访问权限,确保正确用户在正确时间获得正确资源的访问授权。
组织可以依托 Thales 统一的平台,使用涵盖身份、应用与数据安全的完整解决方案套件,实现当下的合规并持续保持未来的合规。
揽阁信息是Thales的重要合作伙伴,如需了解更多信息,请联系揽阁信息。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
