
发布日期:2026-10-29 浏览次数:
泰国央行(BOT)颁布的《信息技术风险管理指引》(แนวปฏิบัติในการบริหารความเสี่ยงด้านเทคโนโลยีสารสนเทศ)于 2023 年 11 月完成修订更新,以应对不断演变的网络安全威胁、数字化转型风险,以及泰国金融机构面临的监管合规要求。修订后的指引新增了以下内容:维护支撑移动银行渠道的系统;在 30 天内向 BOT 报送 IT 风险自评估报告;以及提交 IT 风险管理实施指引与第三方风险管理相关文件。
1. 目的:
主要目的是确保其监管下的金融机构能够在快速演变的数字环境中,有效识别、评估、缓解并监测 IT 相关风险。
2023 年修订版旨在强化网络安全韧性,以应对针对金融机构的日益上升的网络威胁,以及企业对云服务和第三方供应商日益增长的依赖。
2. 适用范围:
银行、非银行金融机构与支付服务提供商均受 BOT 监管。
我们的解决方案可帮助组织应对第 2 章——信息技术安全中的 8 项要求,通过以可见性与控制力简化合规流程、实现安全自动化,从而减轻安全与合规团队的负担。
| 要求 | Thales 如何协助 | 相关产品 |
第 2 章 信息技术安全 — 条款对照 | ||
2.2.2 "界定信息分类标准,其中应明确说明信息的机密性级别(标注)……" | - 在定义数据存储与针对不同数据集的分类配置时,为数据分类并指定相应的敏感度级别。 - 明确当前的合规状态并记录差距。 - 发现并分类所有公有 API、私有 API 与影子 API 的潜在风险。 | 应用安全 API 安全 数据发现与分类 |
2.2.3"建立与机密性级别相一致的数据安全指引,涵盖: - 终端数据(data at endpoint) - 传输中的数据(data in transit) - 系统上的数据及存储介质(静态数据,data at rest)……" | - 通过 Web 应用防火墙检测并阻断网络威胁,确保业务顺畅运行、令人安心。 - 在放行合法流量的同时,保护关键网络资产免受 DDoS 攻击与恶意机器人侵扰。 - 提供统一防护,内置检测与响应能力,覆盖已废弃、未认证、易受 BOLA 攻击的 API 及 OWASP API Top 10 威胁中的多种形态,实时阻断业务逻辑滥用与 API 威胁。 - 通过深度发现与分类为所有 API 提供持续保护,识别全部公有、私有与影子 API。 - 对本地环境、各云平台以及大数据或容器环境中的静态数据进行加密。 - 对数据库中的敏感信息进行假名化处理。 - 在高度安全的环境中保护密码系统的信任根。 - 以高速加密保护传输中的数据。 - 通过机密计算(confidential computing)保护使用中的数据。 - 获得完整的敏感数据活动可见性,掌握谁可访问、其行为为何,并留存审计记录。 | 应用安全 API安全 攻击分析 机器人保护 DDOS防护 Web应用程序防火墙 数据安全 数据活动监控 数据发现和分类 数据风险分析 文件活动监控 高速加密 硬件安全模块 分词 |
2.2.5 "建立数据销毁(信息处置)标准与程序,涵盖相关机构与部门的责任范围、与数据重要程度级别相一致的数据销毁方式……" | - 通过从 CipherTrust Manager 中移除密钥实现安全删除,对数据的所有实例进行数字粉碎。 | 数据安全 密钥管理 透明加密 |
| 2.2.6 "建立数据加密管理标准与程序,涵盖相关机构与部门的责任范围、与数据重要程度级别相一致的数据加密方式(密码算法),以及数据加密密钥管理(密钥管理)……" | - 集中化管理密钥全生命周期任务,包括生成、轮换、销毁、导入与导出。 - 在符合 FIPS 140-3 Level 3 的环境中保护密码学密钥。 - 支持 AES 256 位、RSA 3072 位等密码算法,并面向后量子升级进行设计,保持密码敏捷性(crypto-agility)。 - 部署透明加密,提供强健且基于标准的加密协议。 - 全面管理并保护所有机密与敏感凭据。 | 数据安全 硬件安全模块 密钥管理 透明加密 |
| 2.2.7 "数据加密方式应采用可靠且国际通行的数据加密标准,例如对称数据加密(如 AES)、非对称数据加密(如公钥密码学)、消息认证、散列函数加密以及数字签名等……" | - 采用强健且基于标准的加密协议,如使用高级加密标准(AES)进行数据加密、使用椭圆曲线密码(ECC)进行密钥交换。 - 在通过 FIPS 认证的防篡改硬件中保护密码学密钥。 | 数据安全 密钥管理 硬件安全模块 |
| 2.2.8 "密钥管理应界定一套安全流程,涵盖加密密钥的创建与安装、存储与撤销。" | - 集中化管理密钥全生命周期,包括生成、轮换、销毁、导入与导出。 - 管理加密密钥,提供细粒度访问控制并配置安全策略。 - 通过从 CipherTrust Manager 中移除密钥实现安全删除,对数据的所有实例进行数字粉碎。 - 支持 AES 256 位、RSA 3072 位等密码算法。 - 提供安全密钥交换协议,如 TLS/SSL(双向认证)、PKCS#11、KMIP、REST API(基于 TLS)、椭圆曲线 Diffie-Hellman(ECDH)、密钥包装(AES-KW、RSA-KW)。 - 以强多因素认证对 HSM 实施严格管控。 - 在符合 FIPS 140-3 Level 3 的环境中保护密码学密钥。 - 可便捷、安全地将敏感密码学密钥备份与复制到经 FIPS 140-3 Level 3 认证的备份 HSM。 - 全面管理并保护所有机密与敏感凭据。 | 数据安全 硬件安全模块 密钥管理 机密管理 |
| 2.3 访问控制 | ||
| "启用 SSO,依据使用必要性原则以及良好的 IT 职责分离原则,有效管理高权限账户与用户权限,并防止未授权访问……" | - 实施多因素认证(MFA),确保仅获授权人员可访问系统。 - 部署单点登录(SSO),允许用户通过一次认证安全地访问多个系统。 - 基于用户角色、职责与风险配置访问控制策略(自适应访问控制)。 - 提供系统访问审计并存储使用数据(访问日志),以支持事后审计。 | 身份与访问管理 自适应访问控制 委托用户管理 多因素认证 单点登录(SSO) |
| 2.5 通信安全 | ||
2.5.1 "建立通过本机构通信网络进行数据传输,以及在本机构内部通信网络与外部通信网络之间进行数据传输的标准与程序……" "……防止数据被未经授权地更改、破坏或访问的指引,并应有严格的用户验证流程……" | - 提供多因素认证(MFA),防止未授权的网络访问。 - 基于用户角色与风险创建网络访问控制策略。 - 提供抗钓鱼认证(如 FIDO2 安全密钥、基于证书的认证),并依据可信设备与已验证身份,将网络访问限制为仅授权用户可用。 | 身份和访问管理 自适应访问控制 多因素身份验证 |
| 2.6 IT 运营安全 | ||
2.6.4.1 "主机、系统及重要通信网络设备的事件日志以安全方式存储……" "……追溯保存至少 90 天,或按相关法律要求保存……" - 访问日志 - 重要活动日志,至少应涵盖: - 数据库结构的变更以及重要表中数据的变更(更新/插入/删除) - 系统安全设置的变更 - 对重要系统对象的访问 | - 监控 API 活动、追踪使用情况、检测异常,并识别潜在的未授权访问尝试。 - 启用持续监控以捕获并分析全部数据存储活动,提供详尽的审计轨迹,显示谁在何时访问了哪些数据、以及对数据做了什么。 - 基于数据类型与用户角色强制执行用户权限管理,并生成审计轨迹报告。 - 自动捕获详细的数据活动以供审计使用。 - 记录所有权限变更,并连同操作者身份与会话详情一并留存。 | 应用安全 API安全 数据安全 数据活动监控 文件活动监控 身份和访问管理 委托用户管理 劳动力访问管理 |
2.6.4.4 "定期审查高权限 IT 人员(如系统管理员或系统运维人员)的访问日志与活动日志……" | - 基于实时或近实时的用户行为与情境因素调整访问权限。 - 在单一视图下,将访问策略与策略执行集中管理至多个混合环境。 - 提供特权用户(如系统管理员)所执行访问操作与活动的记录。 - 提供与权限使用相关的审计日志记录,用于行为分析与异常检测。 - 提供与特权访问请求及工作流执行相关的审批日志记录。 | 身份和访问管理 委托用户管理 多因素身份验证 单点登录(SSO) 劳动力访问管理 |
2.6.6.2 "建立流程或工具,以迅速检测影响关键系统安全的异常事件,涵盖物理与逻辑工作系统以及通信网络系统……" "……能够感知异常或威胁,并能够采取适当的预防或响应措施……" | - 监控 API 活动、追踪使用情况、检测异常,并识别潜在的未授权访问尝试。 - 在放行合法流量的同时,保护关键网络资产免受 DDoS 攻击与恶意机器人侵扰。 - 实时告警或阻断针对数据库的攻击与异常访问请求。 - 持续监控文件活动,对可能使金融机构陷入风险的活动设置告警。 - 持续监控进程中的异常 I/O 活动,并对恶意活动发出告警或予以阻断。 - 监控活动进程以检测勒索软件——识别数据访问过量、数据外泄、未授权加密或用户恶意冒充等行为,并在检测到此类活动时告警/阻断。 - 基于风险评分应用情境化安全措施。 - 在单一视图下,将访问策略与策略执行集中管理至多个混合环境。 - 基于数据/应用的敏感度构建并部署自适应认证策略。 - 监控用户行为,例如管理员从新地点/新 IP 登录或出现异常系统访问模式,以告警并阻止攻击。 - 分析用户行为分析(UBA)及时间/设备/网络等上下文信息,据此追加认证或阻断访问。 | 应用安全 API安全 机器人保护 DDOS防护 数据安全 数据活动监控 文件活动监控 透明加密 勒索软件保护 身份和访问管理 自适应访问控制 欺诈与风险管理 多因素身份验证 劳动力访问管理 |
| 2.6.7 漏洞管理与渗透测试 | ||
| 2.6.7.2 "……漏洞评估的流程与工具。金融机构与专业金融机构应依据风险级别,一致地确定漏洞评估的范围与频率,以覆盖所有系统……" | - 提供高级 API 验证能力,以强化您对潜在漏洞的防御。 - 对 MySQL 等数据存储运行评估测试,扫描已知漏洞。 - 以基于 CIS 与 PCI-DSS 基准的 1,500 余项预置漏洞测试扫描数据库,帮助数据库持续覆盖最新威胁。 | 应用安全 API安全 数据安全 数据活动监控 文件活动监控 |
| 2.6.9 终端安全 | ||
| 2.6.9.1 "为工作所用设备(既包括 SSO(单一操作系统)也包括个人设备(自带设备,BYOD))建立安全标准与书面程序……" 2.6.9.2 "为 SSO(单一操作系统)的工作所用设备建立安全基线……" 2.6.9.3 建立个人设备(自带设备,BYOD)管理流程,覆盖 BYOD 使用的登记、续期与注销。 | - 通过身份验证与多因素认证(MFA),统一管理来自企业设备与 BYOD 设备的系统访问。 - 强制执行情境化访问策略,并依据设备与用户角色风险控制系统与数据访问权限,例如拒绝来自未注册设备或高风险设备的访问。 - 在允许连接前,通过数字证书或可信机构验证设备身份。 | 身份和访问管理 自适应访问控制 身份验证 多因素身份验证 |
| 2.7 系统采购与开发 | ||
| 2.7.2.1 第 7 项 "……针对测试中所用重要数据的安全性与机密性制定管控指引,例如数据脱敏,以防止此类重要数据泄露的风险……" | - 对数据库中的敏感信息进行假名化处理,防止测试场景暴露真实数据。 | 数据安全 |
| 2.10 第三方管理 | ||
| 2.10.1 "……适用泰国央行的第三方风险管理实施指引,依据使用外部方服务、连接外部方或访问外部方信息的范围、风险级别与重要程度,恰当地管理外部风险……" | - 在授予系统或敏感数据访问权限之前,通过核查并验证外部服务提供方的身份来管理其身份。 - 基于提供方的角色与风险强制执行访问策略,将访问限制在必要工作范围内。 - 管理访问权限,并将管理权限指派给管理员或主管。 - 追踪并存储外部服务提供方的访问活动日志,以支持事后审计。 | 身份和访问管理 自适应访问控制 委托用户管理 欺诈与风险管理 身份验证 |
Thales 在网络安全三大关键领域提供全面的解决方案:应用安全、数据安全,以及身份与访问管理。
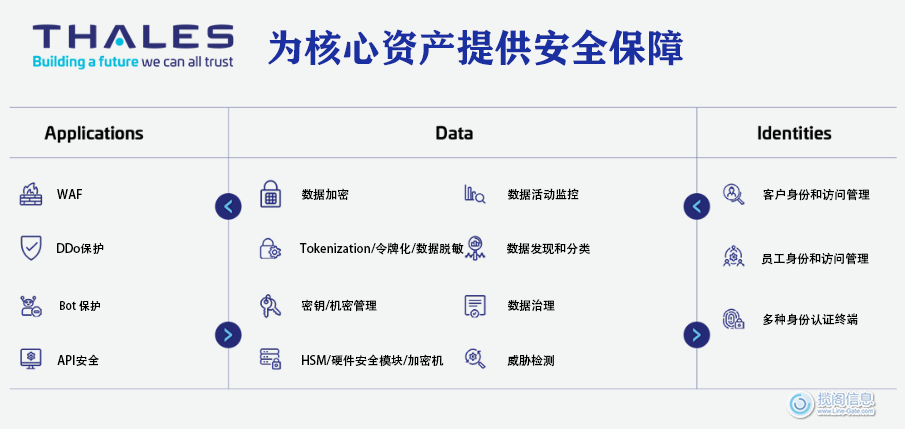
应用安全:在云端、本地数据中心或混合架构下,以规模化能力保护应用与 API。其市场领先的产品套件涵盖 Web 应用防火墙(WAF)——用于抵御分布式拒绝服务(DDoS)与恶意机器人攻击、API 安全,以及安全的内容分发网络(CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,并通过加密、令牌化与密钥管理,自动实现对静态、传输中及使用中数据的全生命周期保护。Thales 方案还能够识别、评估并排序潜在风险,为准确的风险评估提供支撑;同时识别异常行为、监控活动以发现潜在威胁并验证合规性,帮助组织确定资源投入的优先次序。
身份与访问管理:为客户、员工与合作伙伴提供无缝、安全、可信的应用与数字服务访问。方案基于角色与上下文,通过细粒度访问策略与多因素认证限制内部与外部用户的访问权限,确保正确用户在正确时间获得正确资源的访问授权。
组织可以依托 Thales 统一的平台,使用涵盖身份、应用与数据安全的完整解决方案套件,实现当下的合规并持续保持未来的合规。
揽阁信息是Thales的重要合作伙伴,如需了解更多信息,请联系揽阁信息。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
