
发布日期:2026-10-23 浏览次数:
《密码学指南》为政府机构与大型组织提供安全使用密码技术的权威建议与强制要求,涵盖算法使用、密钥管理、协议选择以及后量子密码学迁移,是澳大利亚政府《信息安全管理手册》(ISM)框架下密码学实践的细化支撑文件。
Thales 解决方案覆盖指南全部 7 大类别,以密码敏捷性为核心,通过固件更新实现后量子算法平滑落地,并持续保持强密码控制、降低运营中断、贴合持续演进的标准与威胁。
由澳大利亚信号局(Australian Signals Directorate, ASD)发布的《密码学指南》(Guidelines for Cryptography)为政府机构与大型组织提供了关于安全使用密码技术的权威建议与强制要求。
这些指南帮助组织实施强密码控制措施、选用经批准的算法与协议,并安全管理密码密钥,从而保护敏感信息免受不断演变的网络威胁。
该文件是澳大利亚政府《信息安全管理手册》(Information Security Manual, ISM)总体框架的支撑性文件,就密码学实践提供细化指引,涵盖算法使用、密钥管理、协议选择,以及按照 2030 年要求向后量子密码学迁移等内容。
指南通过稳健的密码标准与实践,提供结构化的信息保护框架,具体分为以下 7 个部分:
密码学基础
ASD 批准的密码算法
ASD 批准的密码协议
传输层安全(TLS)
安全 Shell(SSH)
安全/多用途互联网邮件扩展(S/MIME)
互联网协议安全(IPsec)
总体而言,这些指南通过在结构化的风险管理框架内应用最佳实践的密码控制措施,帮助组织降低网络风险,从而保护敏感信息与涉密信息。
《密码学指南》主要适用于:
澳大利亚政府机构与部门
大型组织与关键基础设施运营方
任何依据澳大利亚政府网络安全政策需要保护政府信息或敏感数据的实体
Thales 的解决方案可覆盖指南中的 7 大类别,通过简化合规流程、以可见性与可控性实现安全自动化,从而减轻安全与合规团队的负担。这些方案提供密码敏捷性(crypto-agility),使组织能够通过固件更新而非更换硬件即平滑采用后量子加密算法,并确保组织能够持续保持强密码控制、最大限度减少运营中断、与不断演进的标准和威胁保持一致。
| 指南类别 | Thales 如何协助 | 涉及产品线 |
密码模块的国际标准 | 提供符合国际标准的密码模块;在通过 FIPS 140-3 Level 3 验证的防篡改环境中保护密码密钥,保障密钥全生命周期安全 | |
| 密码密钥管理流程与规程 | 支持细粒度的角色分离与访问控制,确保只有授权人员能够管理或使用密码密钥,满足安全治理要求 | 数据安全 |
| 密码实现保证 | 提供经过严格测试、验证并符合国际公认标准(如 FIPS 140-3 与 Common Criteria 认证)的领先密码解决方案 | 身份与访问管理 |
| 加密设备与介质的处理 | 在定义数据存储与不同数据集分类档案时,为数据分类并指定敏感级别;依据行业标准在密钥全生命周期中实施保护,并采用多重控制措施创建密钥备份副本;发生故障时可通过恢复密钥实现数据恢复,且不中断对加密数据的访问 | 数据安全 |
| 密码设备运输 | 在物理安全控制之外提供额外防护层——安全运输模式(Secure Transport Mode),即逻辑控制验证能力。运输期间利用“安全运输模式”对 HSM 进行逻辑锁定;设备签收后,管理员可通过密码学验证确认设备未被篡改或修改,再投入生产环境 | 数据安全 |
| 密码相关网络安全事件报告 | 通过从 CipherTrust Manager 中移除密钥并对数据的所有实例进行数字粉碎,实现安全删除;提供针对密码操作与密钥管理活动的详细日志与审计轨迹,以满足报告要求 | 数据安全 |
使用加密 / 静态数据加密:支持在本地数据中心、各类云平台以及大数据与容器环境中对静态数据进行加密。
在源头假名化:在数据源头即对敏感数据进行假名化,确保明文数据在处理或存储过程中绝不暴露给未授权的应用或人员。
保护信任根:在 FIPS 140-3 Level 3 这一高安全环境中保护密码系统的信任根。
文件活动监控:提供文件活动监控能力。
使用加密 / 传输中数据加密:以高速加密保护传输中的数据。
抗量子加密集成:在高速加密中集成抗量子加密,支撑涉密与敏感数据在传输过程中的保护。
支持广泛的安全哈希算法与消息认证码(MAC),包括 SHA-2 家族(如 SHA-256、SHA-384、SHA-512)及其他经安全标准批准的算法。
哈希运算在通过 FIPS 140-3 验证的防篡改硬件内执行,确保哈希函数安全、可信地运行。
提供符合 ISM 对模块验证要求(ISO/IEC 19790、FIPS 140-3)的安全密钥全生命周期管理。
通过定期针对 Common Criteria 与 eIDAS 标准对 HSM 进行验证,确保符合严格的密码标准。
支持 AES、SHA-2 家族、ECDH、RSA、ECDSA 等 ASD 批准的密码算法,确保密码运算使用强健且经批准的算法。
迁移到后量子密码学:原生支持 NIST 标准化后量子密码(PQC)算法——ML-KEM(FIPS 203)与 ML-DSA(FIPS 204),已完全集成至固件中,无需外部功能模块。
后量子传统混合方案:为安全的密钥同步、备份与恢复提供混合 PQC 加密。
密码敏捷基础:为数字信任提供密码敏捷基础,实现传统算法与后量子算法之间的平滑过渡与互操作,支撑 ISM 所要求的韧性与渐进式迁移。
支持算法与后量子密码能力的后续更新,使 TLS 加密能够面向未来威胁持续演进。
在密码模块内嵌量子熵源(量子随机数生成 QRNG),增强密码强度并确保高质量随机性。
高保证密码协议:支持 TLS、SSH、IPsec 等 ASD 批准的密码协议。
提供密码引擎,支持上述协议中所用的经批准算法,包括 RSA、Diffie-Hellman(DH)、椭圆曲线 Diffie-Hellman(ECDH)、椭圆曲线数字签名算法(ECDSA)、AES(含认证模式)以及 SHA-2 家族哈希算法。
建立安全、经过身份验证的通信通道以支撑密钥管理与密码运算,所用协议符合 NIST SP 800-56A/B 以及 TLS、SSH、IPsec 相关的 RFC 标准。
使用传输层安全:在网络第 2、3、4 层提供加密,以极低延迟保护传输中的数据,且不影响带宽与吞吐,适用于 TLS 加密流量。
支持 TLS 中所用的 ASD 批准密码算法,如用于加密的 AES-GCM 256、用于签名的 ECDSA、用于密钥交换的 ECDH 以及 SHA-2 家族哈希算法,满足高强度密码标准。
使用安全 Shell:在通过 FIPS 140-3 验证的硬件上安全地生成、存储与保护 SSH 私钥,确保用于 SSH 身份认证的私钥得到充分保护,难以被提取或未授权访问。
身份认证机制:支持基于公钥的身份认证,实现在硬件安全模块内安全地生成、存储与使用 SSH 私钥。
强制执行访问控制,包括使用口令短语或密钥加密密钥。存储于 HSM 内的私钥始终保持加密状态,需经正确身份验证方可访问,显著降低暴力破解与未授权访问的风险。
与 OpenSSH 集成,在利用 HSM 安全密钥保护能力的同时,无缝支持公钥身份认证。
使用安全/多用途互联网邮件扩展:保护私钥——S/MIME 依赖私钥对电子邮件进行签名与加密。在硬件中生成并存储这些私钥,可防止用于邮件签名的数字身份被盗用。
使用互联网协议安全:提供第 3 层加密,作为标准 IPsec VPN 在站点到站点链路场景下的稳健、低延迟替代方案,避免传统 IPsec 带来的时延问题。
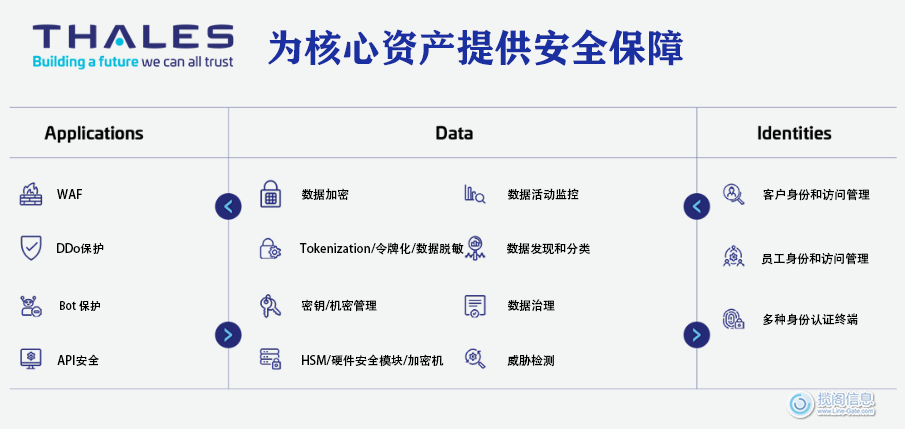
Thales 在网络安全三大关键领域提供全面的解决方案:应用安全、数据安全,以及身份与访问管理。
应用安全:在云端、本地数据中心或混合架构下,以规模化能力保护应用与 API。其市场领先的产品套件涵盖 Web 应用防火墙(WAF)——用于抵御分布式拒绝服务(DDoS)与恶意机器人攻击、API 安全,以及安全的内容分发网络(CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,并通过加密、令牌化与密钥管理,自动实现对静态、传输中及使用中数据的全生命周期保护。Thales 方案还能够识别、评估并排序潜在风险,为准确的风险评估提供支撑;同时识别异常行为、监控活动以发现潜在威胁并验证合规性,帮助组织确定资源投入的优先次序。
身份与访问管理:为客户、员工与合作伙伴提供无缝、安全、可信的应用与数字服务访问。方案基于角色与上下文,通过细粒度访问策略与多因素认证限制内部与外部用户的访问权限,确保正确用户在正确时间获得正确资源的访问授权。
组织可以依托 Thales 统一的平台,使用涵盖身份、应用与数据安全的完整解决方案套件,实现当下的合规并持续保持未来的合规。
揽阁信息是Thales的重要合作伙伴,如需了解更多信息,请联系揽阁信息。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
