
发布日期:2026-10-24 浏览次数:
泰国证券交易委员会(SEC)颁布的《信息技术系统提供指引》(แนวปฏิบัติในการจัดให้มีระบบเทคโนโลยีสารสนเทศ ป. 6/2567),旨在确保金融机构、证券公司及其他受监管实体维持安全、可靠、高效的 IT 系统。该指引是泰国整体监管框架的组成部分,目标在于强化资本市场领域的网络安全、数据保护与运营韧性。
1. 监管机构:
泰国证券交易委员会(SEC)负责监督证券与资本市场运作,包括金融服务提供商的 IT 治理。
该指引与泰国《网络安全法》B.E. 2562(2019)及《个人数据保护法》(PDPA)相衔接。
2. 目的:
缓解与 IT 系统故障、网络威胁和数据泄露相关的风险。
确保金融数据的机密性、完整性与可用性(CIA 三要素)。
推动业务连续性与灾难恢复准备工作。
3. 适用范围:
适用于证券公司、资产管理公司、众筹平台及其他受 SEC 监管的实体。
涵盖 IT 基础设施、软……(原文此处在 PDF 中即被截断)
我们的解决方案可帮助组织应对第 2 章——信息技术安全中的 6 项要求,通过以可见性与控制力简化合规流程、实现安全自动化,从而减轻安全与合规团队的负担。
| 要求 | Thales 如何协助 | 涉及产品线 |
| 2.2 人力资源管理与外部人员 | ||
2.2.2 第三方管理 外部人员,在发生下列任何行为时均须纳入管理: - 2.2.1 使用 IT 服务 - 2.2.2 连接 IT 系统 - 2.2.3 允许外部人员以电子形式访问重要信息或客户信息…… | - 通过支持基于角色的授权(RBAC)与基于属性的条件授权(ABAC),管理系统与数据的访问权限(访问控制)。 - 提供委派式用户管理(Delegated User Management),可快速授予或撤销权限并留存审计轨迹。 - 通过支持多因素认证(MFA),管理用户认证流程。 - 通过支持对关键系统访问强制执行多因素认证(MFA),管控特权用户账户。 - 通过支持社交媒体认证或原生组织账户认证(BYOI),管理并控制外部访问(第三方访问管理)。 - 在登录前评估风险并实时检查访问风险(基于风险的身份验证),同时可输出第三方访问审计报告,以支持持续监控、审计与监督。 | 身份与访问管理 自适应访问控制 自带身份 (BYOI) 与社交登录 委托式用户管理 外部化授权 多因素身份验证 基于风险的身份验证 |
| 2.4 数据安全 | ||
| 4.2 数据分类与数据安全指引 | ||
1. "……根据机密性级别界定数据分类标准与数据处理方法……" | - 识别混合 IT 环境中处于风险中的结构化与非结构化敏感数据。 - 在定义数据存储与针对不同数据集的分类配置时,为数据分类并指定相应的敏感度级别。 - 发现并分类所有公有 API、私有 API 与影子 API 的潜在风险。 | 应用安全 API 安全 数据安全 数据发现与分类 |
2."界定与机密性级别相匹配的数据安全措施,涵盖: 1)运营所用设备上的数据(终端数据,data at the endpoint) 2)传输中的数据(data in transit) 3)工作系统上的数据及数据存储介质(静态数据,data at rest)……" | - 通过 Web 应用防火墙检测并阻断网络威胁,确保业务顺畅运行、令人安心。 - 在放行合法流量的同时,保护关键网络资产免受 DDoS 攻击与恶意机器人侵扰。 - 以快速有效的 DDoS 缓解能力保障可用性,针对网络层 3 与 4 层攻击提供 3 秒 SLA 保障。 - 防御业务逻辑攻击及 OWASP API Top 10 威胁中的多种攻击形态。 - 通过深度发现与分类为所有 API 提供持续保护,识别全部公有、私有与影子 API。 | 应用安全 API 安全 攻击分析与机器人防护 Web 应用防火墙 |
- 明确当前的合规状态并记录差距。 - 对本地环境、各云平台以及大数据或容器环境中的静态数据进行加密。 - 敏感数据一经创建即进行假名化处理,确保明文数据不会被未授权应用与人员处理或存储,防止真实数据暴露。 - 在符合 FIPS 140-3 Level 3 的高度安全环境中保护密码系统的信任根。 - 以高速加密保护传输中的数据。 | 数据安全 数据活动监控 数据发现与分类 数据风险分析 文件活动监控 高速加密 硬件安全模块 | |
| 2.5 信息与 IT 系统的访问控制 | ||
5.1"……提供管理用户账户与访问权限的指引……其中应包括在权限不再需要时予以撤销的流程……" 5.2"提供与风险相适应的认证流程,并防止出现责任推诿。" 5.3 建立措施以管控、限制并监控特权用户账户的使用…… 5.3.1"……对于……重要 IT 系统,在登录及修改密码时应启用 MFA……" 5.3.2"在业务运营方在 MFA 方面存在限制的情形下……在申请例外之前,必须完成风险评估与风险控制措施……" 5.3.3 对特权用户账户的使用实施严格管控与监控。 | - 通过支持基于角色的访问控制(RBAC),管理系统与数据的访问权限(访问控制)。 - 提供去中心化的用户权限管理(委派式用户管理),可快速授予或撤销权限,并生成访问变更审计日志。 - 通过支持多因素认证、登录前风险评估(基于风险的身份验证)以及单点登录(SSO),提供用户认证流程,并输出登录活动的审计轨迹报告。 - 通过多因素认证管控并管理特权用户账户对关键系统的访问。 - 采用等同 MFA 的认证流程,如设备绑定或生物特征认证。 - 在批准例外前执行风险评估,并以例外审批报告形式留存例外证据,以确保符合政策要求。 | 身份与访问管理 委派用户管理 多因素身份验证 基于风险的身份验证 |
| 2.6 密码学控制 | ||
6.1 界定安全的加密方法 1."……业务运营方至少应做到以下各项: 2) 界定符合国际标准的数据加密方法标准(密码算法)……" | - 在通过 FIPS 认证的防篡改硬件中保护密码学密钥。 - 使用一次性使用的 AES 256 密钥对密钥进行加密,并通过双向认证的 TLS 连接传输。 - 采用透明且持续的加密,在物理、虚拟与云环境中防范用户与流程造成的未授权访问。 - 采用强健且基于标准的加密协议,如使用高级加密标准(AES)进行数据加密、使用椭圆曲线密码(ECC)进行密钥交换 | 数据安全 硬件安全模块 密钥管理 透明加密 |
| 6.2 界定加密密钥的管理,从以下环节提供管控措施: 1. 创建与安装加密密钥: 2)"设定加密密钥的访问权限……" 3)"设定加密密钥的长度……" 4)"通过安全流程与安全通道交换加密密钥。" 2. 加密密钥的存储与备份: 1)"确保加密密钥的存储安全……例如使用硬件安全模块(HSM)设备……" 2)"对加密密钥进行备份……其安全等级应与主加密密钥相同……" 3. 加密密钥的撤销或销毁: 1)"设定变更与撤销加密密钥的标准与指引……" 2) "建立密钥销毁流程……" 4."……保留与加密密钥相关的重要事件日志……" | - 支持 AES 256 位、RSA 3072 位等密码算法,并面向后量子升级进行设计,保持密码敏捷性(crypto-agility)。 - 管理加密密钥,提供细粒度访问控制并配置安全策略。 - 集中化管理密钥全生命周期,包括生成、轮换、销毁、导入与导出。 - 通过从 CipherTrust Manager 中移除密钥实现安全删除,对数据的所有实例进行数字粉碎。 - 在符合 FIPS 140-3 Level 3 的环境中保护密码学密钥。 - 可便捷、安全地将敏感密码学密钥备份与复制到经 FIPS 140-3 Level 3 认证的备份 HSM。 - 全面管理并保护所有机密与敏感凭据。 | 数据安全 硬件安全模块 密钥管理 机密信息管理 |
| 6.3 建立措施,管控第三方提供的加密密钥 1."……采取措施确保外部方提供的加密密钥不与其他服务用户共享并确保其安全,应考虑以下事项……" 1) 加密密钥的类型 2) 加密密钥管理系统与流程的详细信息 3) 关于数据加密使用与管控的建议 | - 将加密密钥安全地存储于对应云环境之外,在您的数据与外部方以及您的云服务提供商(CSP)之间强制实施职责分离。 - 通过流程与工具,跨云与混合环境自动化密钥全生命周期管理。 - 支持与供应商、合作伙伴或任何第三方用户的关系管理,并明确访问权限的委派。 - 采用基于关系的细粒度授权,将特权最小化。 | 数据安全 身份与访问管理 委派用户管理 第三方访问控制 |
| 6.4 建立流程以应对加密密钥泄露情形 1."……界定加密密钥泄露时应当采取的行动,例如联系使用该加密密钥的数据集的相关机构与人员、核查存在泄露风险的数据集、更换或撤销数据加密密钥等。" | - 集中化管理密钥全生命周期,包括生成、轮换、销毁、导入与导出。 - 通过从 CipherTrust Manager 中移除密钥实现安全删除,对数据的所有实例进行数字粉碎。 | 数据安全 密钥管理 |
| 2.8 IT 运营安全 | ||
| 2.8.5 建立针对远程办公、移动设备使用与自带设备(BYOD)的政策与安全措施 | ||
8.5"……建立针对远程办公、移动设备使用与自带设备(BYOD)的政策与安全措施……" | - 通过支持多因素认证(MFA)与基于风险的身份验证,管控来自外部网络的 IT 系统访问(远程办公)。 - 管理移动设备的访问策略,例如检查安全补丁安装情况与设备设置,并强制执行防病毒与恶意软件策略。 - 在允许员工使用 BYOD 的情形下,于授予 IT 系统访问权限前对设备进行检查,例如阻止来自已 Root 或越狱设备的连接,并强制安装最新版本…… | 身份与访问管理 自适应访问控制 欺诈与风险管理 多因素身份验证 基于风险的身份验证 |
| 2.8.7 IT 系统使用事件日志存储 | ||
| 8.7 IT 系统日志存储(日志)完整且充分…… | ||
| 1."……以安全方式存储日志数据……且至少保存 90 天,或按相关法律要求保存……" | - 记录审计日志使用数据,并将使用数据发送至 SIEM 系统。 | 数据安全 数据活动监控 文件活动监控 |
| 1) 计算机中心及重要 IT 系统相关区域的进出事件日志(物理访问日志) | - 通过支持多因素认证与单点登录(SSO)管理认证与访问控制,并展示访问日志报告。 | 身份与访问管理 自适应访问控制 多因素身份验证 单点登录 (SSO) |
| 2) "主机计算机、工作系统、网络设备及重要数据的认证与访问日志,包括登录尝试……" | - 记录对数据库系统的访问,并检测针对数据库系统的登录尝试。 - 通过支持多因素认证管理认证与访问控制。 | 数据安全 数据活动监控 文件活动监控 身份与访问管理 多因素身份验证 |
3) 重要活动日志,至少涵盖: (a) "数据库结构的变更(数据库模式日志,database schema log)以及重要表中数据的变更……" | - 捕获数据库结构变更(数据库模式日志)与重要表中的数据变更,可显示为访问日志表与报告。 - 生成所有系统全部访问事件的审计轨迹与报告,并将日志流式发送至外部 SIEM 系统。 | 数据安全 数据活动监控 文件活动监控 |
4)"访问人员之间电子消息会话的证据……且至少保存 6 个月……" | - 对电子通信渠道的访问提供管控与审计。 | 身份与访问管理 自适应访问控制 |
| 3. "……保留与个人数据相关的日志,用于审查用户活动,并在个人数据遭不当访问、使用、修改或披露时作为证据……" | - 通过支持设置情境化访问策略(自适应访问控制)以适配用户风险等级,实现对个人数据的访问管控与审计(个人数据访问控制)。 - 对访问敏感个人数据的用户,或从新设备/新地点发起访问的用户,部署多因素认证(MFA)。 - 设置预防性策略(访问策略),限制在非工作时间或从不可信网络访问敏感数据。 - 发现异常访问尝试时向管理员告警,便于管理员快速响应。 - 支持生成全部访问的审计轨迹报告,以便在发生任何事件时用于审计与调查。 | 身份与访问管理 自适应访问控制 |
4."……将重要设备的日志保存在独立的日志服务器上,或采用可防止日志被更改、修改或销毁的等效方法……" 1) "界定可访问日志人员的职责与责任……" 2) 建立严格流程以验证身份并检查日志访问权限。 | - 仅为经角色与组织政策授权的人员设置系统日志访问权限(基于角色的访问控制)。 - 精细管控日志访问指派,以满足审计要求。 - 对需要访问日志的管理员强制执行多因素认证(MFA),以提升安全性。 - 采用自适应访问控制提供严格的审计日志访问权限,防止未授权访问,并创建审计轨迹记录以支持事后审计。 | 身份与访问管理 自适应访问控制 委派式用户管理 多因素身份验证 |
| 2.8.8 系统监控与网络威胁监测 | ||
| 8.8 安全监控 | ||
4. [高风险] "……建立从多种来源采集事件数据的系统,……并在数据关联(log correlation,日志关联分析)过程中对异常信息安全事件进行分析。" | - 通过 Web 应用防火墙、API 安全与数据库安全检测系统威胁,并将日志流式发送至 SIEM 系统。 - 监控 API 活动、追踪使用情况、检测异常,并识别潜在的未授权访问尝试。 - 在放行合法流量的同时,保护关键网络资产免受 DDoS 攻击与恶意机器人侵扰。 - 基于风险评分应用情境化安全措施。 | 应用安全 API 安全 攻击分析与机器人防护 DDoS 防护 Web 应用防火墙 |
6. [高风险] "……具备流程或工具以监控并向用户告警可疑行为……" | - 实时告警或阻断针对数据库的攻击与异常访问请求。 - 持续监控文件活动,对可能使金融机构陷入风险的活动设置告警。 - 持续监控进程中的异常 I/O 活动,并对恶意活动发出告警或予以阻断。 - 监控活动进程以检测勒索软件——识别数据访问过量、数据外泄、未授权加密或用户恶意冒充等行为,并在检测到此类活动时告警/阻断。 | 数据安全 数据活动监控 数据风险分析 数据风险情报 文件活动监控 透明加密 勒索软件防护 |
| 2.8.9 技术漏洞评估 | ||
| 1. "……根据风险级别界定技术漏洞评估的范围与频率,以覆盖所有系统……" | - 提供高级 API 验证能力,以强化您对潜在漏洞的防御。 | 应用安全 API 安全 |
2. "……评估所发现漏洞的风险,并确定整改时限……" 3. "……将漏洞评估结果报告给责任人,并跟进漏洞整改……" | - 对 MySQL 等数据存储运行评估测试,扫描已知漏洞。 - 以基于 CIS 与 PCI-DSS 基准的 1,500 余项预置漏洞测试扫描数据库,帮助数据库持续覆盖最新威胁。 | 数据安全 数据活动监控 文件活动监控 |
| 2.10 IT 项目管理 | ||
| 2.10.3 IT 系统开发 | ||
(7) 1. "……使用来自真实系统的重要数据对系统进行测试……应当制定指引以维护此类数据的安全性与机密性,例如数据脱敏……" | - 对数据库中的敏感信息进行假名化处理,使您得以保持管控与合规。 | 数据安全 Tokenization |
Thales 在网络安全三大关键领域提供全面的解决方案:应用安全、数据安全,以及身份与访问管理。
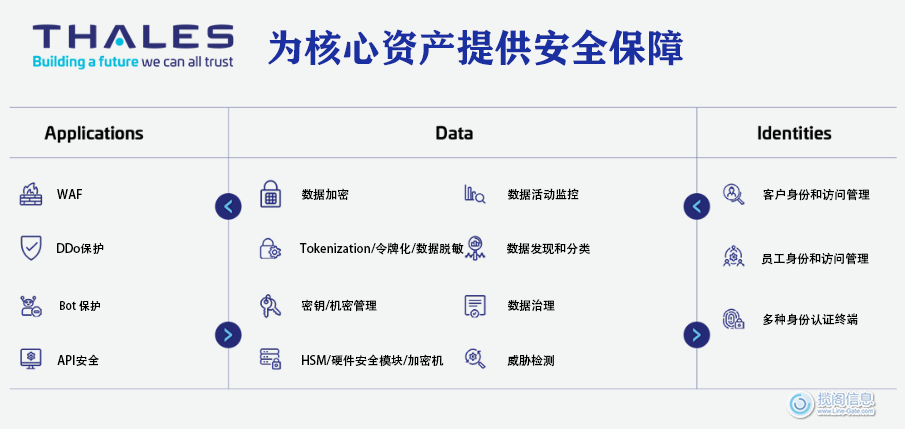
应用安全:在云端、本地数据中心或混合架构下,以规模化能力保护应用与 API。其市场领先的产品套件涵盖 Web 应用防火墙(WAF)——用于抵御分布式拒绝服务(DDoS)与恶意机器人攻击、API 安全,以及安全的内容分发网络(CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,并通过加密、令牌化与密钥管理,自动实现对静态、传输中及使用中数据的全生命周期保护。Thales 方案还能够识别、评估并排序潜在风险,为准确的风险评估提供支撑;同时识别异常行为、监控活动以发现潜在威胁并验证合规性,帮助组织确定资源投入的优先次序。
身份与访问管理:为客户、员工与合作伙伴提供无缝、安全、可信的应用与数字服务访问。方案基于角色与上下文,通过细粒度访问策略与多因素认证限制内部与外部用户的访问权限,确保正确用户在正确时间获得正确资源的访问授权。
组织可以依托 Thales 统一的平台,使用涵盖身份、应用与数据安全的完整解决方案套件,实现当下的合规并持续保持未来的合规。
揽阁信息是Thales的重要合作伙伴,如需了解更多信息,请联系揽阁信息。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
