
发布日期:2026-10-23 浏览次数:
泰国保险监管局(OIC)颁布的《人寿保险公司信息技术风险监督与管理指引》(B.E. 2563(2020))〔หลักเกณฑ์การกำากับดูแลและบริหารจัดการความเสี่ยงด้านเทคโนโลยีสารสนเทศของบริษัทประกันชีวิต พ.ศ. ๒๕๖๓〕,旨在强化人寿保险行业的 IT 风险管理。
1. 目的:
确保人寿保险公司的 IT 运营安全稳定
缓解网络威胁、数据泄露与系统故障带来的风险
与国际标准接轨
强化监管合规与消费者保护
2. 适用范围:
所有在泰国注册的人寿保险公司
第三方服务提供商(为保险公司处理 IT 系统/数据)
3. 指引框架:
共 6 大类别:IT 治理、IT 项目管理、IT 安全、IT 风险管理、IT 合规、IT 审计,以及网络安全治理与风险管理、网络威胁事件报告。
我们的解决方案可帮助组织应对其中 2 个类别——IT 安全与网络安全治理与风险管理,通过以可见性与控制力简化合规流程、实现安全自动化,从而减轻安全与合规团队的负担。
| 要求 | Thales 如何协助 | 涉及产品线 |
| IT安全 | ||
第 16 条 "……提供信息资产管理,其内容至少应包括以下各项:" (2) "必须根据组织信息的机密性与重要程度级别,提供适当的信息分类实践,并必须建立与机密性级别相一致的安全指引……" | 识别混合 IT 环境中处于风险中的结构化与非结构化敏感数据。 明确当前的合规状态并记录差距。 发现并分类所有公有 API、私有 API 与影子 API 的潜在风险。 在定义数据存储与针对不同数据集的分类配置时,为数据分类并指定相应的敏感度级别。 | 应用安全 API安全 数据发现与分类 |
第 17 条 "……对系统、数据与信息资产实施访问控制,防止未经授权的访问或对系统或数据的未经授权修改,其内容至少应包括以下各项:" "制定针对系统、数据与信息技术资产的访问或使用政策……" "根据既定权限,建立用户权限管理与身份验证机制……" "建立用户权限的审查与改进机制……" "在岗位职责变动或劳动关系终止时,建立用户权限的撤销机制……" | 依据角色与上下文,通过策略限制内部与外部用户对系统和数据的访问。 基于风险评分应用情境化安全措施。 在单一视图下,将访问策略与策略执行集中管理至多个混合环境。 以基于角色的访问控制统一密钥管理操作。 提供多因素认证(MFA),确保访问系统者确为获授权人员。 采用单点登录(SSO),允许用户通过一次认证安全地访问多个系统。 基于用户角色、职责与风险配置访问策略。 | 应用安全 API安全 数据安全 数据活动监控 文件活动监控 密钥管理 身份和访问管理 自适应访问控制 多因素身份验证 单点登录(SSO) |
| 第 18 条 "……维护加密实践,以确保信息的安全性与适宜性,与信息的机密性和重要程度级别相匹配……" | 部署透明且持续的加密,在物理、虚拟与云环境中防范用户与流程造成的未授权访问。 对数据库中的敏感信息进行假名化处理,防止测试场景暴露真实数据。 在符合 FIPS 140-3 Level 3 的防篡改硬件中保护密码学密钥。 使用一次性使用的 AES 256 密钥对密钥进行加密,并通过双向认证的 TLS 连接传输。 安全产品面向后量子升级而设计,保持密码敏捷性(crypto-agility)。 | 数据安全 硬件安全模块 密钥管理 透明加密 |
第 20 条 "……建立网络与通信安全体系,其实施至少应达到以下要求:" (2) "公司应当对网络与信息系统的远程访问权限实施管控与限制……" | 为远程用户启用多因素认证(MFA),确保访问经过授权。 为虚拟专用网络(VPN)系统提供用户权限管理,防止来自未授权设备的访问。 提供远程访问策略,对用户实施管控。 | 身份和访问管理 自适应访问控制 多因素身份验证 基于风险的身份验证 |
| 第 21 条 (6) "通过采用流程或工具,检测影响重要系统安全的异常事件或威胁,并管理系统漏洞(漏洞管理),从而开展系统监控与威胁监测(安全监控)……" "……尤其针对与公共通信网络连接的应用系统与网络(面向互联网)……" | 通过 Web 应用防火墙检测并阻断网络威胁,确保业务顺畅运行、令人安心。 在放行合法流量的同时,保护关键网络资产免受 DDoS 攻击与恶意机器人侵扰。 以快速有效的 DDoS 缓解能力保障可用性,针对网络层 3 与 4 层攻击提供 3 秒 SLA 保障。 防御业务逻辑攻击及 OWASP API Top 10 威胁中的多种攻击形态。 通过深度发现与分类为所有 API 提供持续保护,识别全部公有、私有与影子 API。 获得完整的敏感数据活动可见性,掌握谁可访问、其行为为何,并留存审计记录。 精准定位所有用户(含特权用户)的高风险数据访问活动。 以实时告警或阻断用户访问的方式防范策略违规,保护数据。 通过整合数据风险指标、定位风险区域、提供透明且可自定义的风险评分,让数据风险状况一目了然。 | 应用安全 API安全 攻击分析 机器人保护 DDOS防护 Web应用防火墙 数据安全 数据活动监控 数据风险分析 数据风险情报 文件活动监控 |
| 网络安全风险治理与管理 | ||
第 39 条 "……通过至少采取以下行动,开展网络威胁的检查与监测(检测):" (2) "建立检索、测试与管理信息技术漏洞的指引,以便检测、分析、追踪异常事件或网络威胁,并向相关部门或责任人发出通知……" | 对 MySQL 等数据存储运行评估测试,扫描已知漏洞。 以基于 CIS 与 PCI-DSS 基准的 1,500 余项预置漏洞测试扫描数据库,帮助数据库持续覆盖最新威胁。 | 数据安全 数据活动监控 文件活动监控 |
Thales在网络安全的三个关键领域提供全面的网络安全解决方案:应用安全、数据安全和身份与访问管理
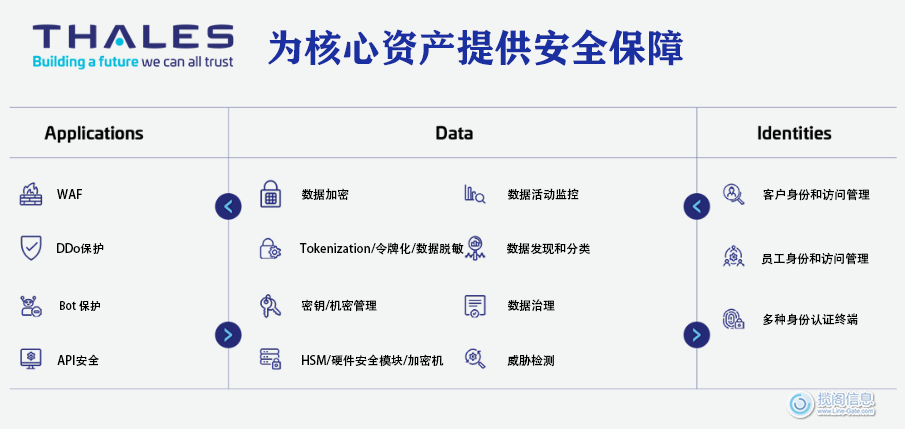
应用安全:在云端、本地环境或混合架构中,为各类应用程序和 API 提供大规模安全防护。我们市场领先的产品套件包括:可抵御分布式拒绝服务 (DDoS) 攻击及恶意机器人 (BOT) 攻击的 Web 应用防火墙 (WAF)、API 安全防护,以及安全的内容分发网络 (CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,无论数据处于静态存储、传输中还是使用状态,均可利用加密、令牌化 (Tokenization) 和密钥管理技术,实现全方位的自动保护。Thales 解决方案还能识别、评估并确定潜在风险的优先级,从而进行精准的风险评估。此外,通过监测异常行为和各类活动,系统能够及时发现潜在威胁并验证合规性,帮助企业明确安全投入的重点方向。
身份与访问管理:为客户、员工及合作伙伴提供无缝、安全且可信的应用程序与数字服务访问体验。我们的解决方案基于用户角色和上下文环境,通过精细化的访问策略和多因素身份验证,严格管控内部及外部用户的访问权限,确保“正确的用户”能在“正确的时间”访问“正确的资源”。
揽阁信息是Thales的重要合作伙伴。企业可借助 Thales 统一平台上的身份、应用及数据安全解决方案套件,在满足当前合规要求的同时,确保未来持续符合合规标准。立即联系我们!
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
