
发布日期:2026-11-05 浏览次数:
印度电子与信息技术部(MeitY)于 2025 年 11 月 13 日公布《数字个人数据保护(DPDP)规则,2025》,为《DPDP 法案,2023》提供操作框架,将其宽泛的法律原则转化为对企业、政府机构与个人而言具体、可执行的要求。
赋能公民:赋予"数据主体"(个人)对其信息的细粒度控制权。
确保问责:强制"数据受托人"(收集数据的实体)遵循严格的安全与透明度规程。
数字优先的治理:通过印度数据保护委员会(Data Protection Board of India)建立完全数字化的执法机制。
清晰、逐项的告知:组织必须提供一份简单、独立的清单,列明收集了哪些数据以及为何收集。
同意管理器(Consent Manager)框架:印度境内中介机构让用户可在一个仪表板中跨平台管理、审阅与撤回同意。
72 小时泄露报告:组织必须在个人数据泄露发生后 72 小时内通知数据保护委员会与受影响的个人,并说明影响与缓解措施。
严格的数据留存与删除:个人数据在用途终结后必须删除;大型平台须在 3 年后删除不活跃用户数据,并提前 48 小时发出通知。
弱势群体保护:儿童数据需获得可验证的家长同意(VPC),且禁止对未成年人进行定向广告或行为追踪。
即时生效(2025 年 11 月 13 日):数据保护委员会启动,关键定义生效。
12 个月(2026 年 11 月 13 日):同意管理器注册及相关规则开始可强制执行。
18 个月(2027 年 5 月 13 日):告知、同意、数据删除与个人权利须实现全面合规。
未采取"合理安全保障措施"以防止数据泄露,可处最高 250 千万卢比(约 3,000 万美元以上)罚款。
未向数据保护委员会报告泄露事件,可处最高 200 千万卢比罚款。
我们的解决方案可帮助印度境内的组织以统一的数据安全与身份管理方法,应对 DPDP 规则 2025 中的七项规则。
| DPDP规则要求 | Thales 如何应对 | 涉及产品线 |
| 规则 4:同意管理器 & 规则 10:可验证的家长同意 建立同意管理框架,并要求对儿童(未成年人)取得可验证的家长同意。 | - 统一管理所有用户,包括员工、承包商、客户、供应商、物流等第三方用户,以及 B2B 或 B2C 类型用户。 - 为您的客户提供无摩擦、安全且受隐私保护的访问体验。 | 身份与访问管理 Thales OneWelcome 身份平台 |
| 规则 6:合理安全保障措施 强制要求采取技术与组织措施防止数据泄露,明确提及加密、脱敏与访问日志。 | - 识别本地环境与云环境中处于风险中的结构化与非结构化敏感数据。 - 明确当前的合规状态、记录差距,并提供通往完全合规的路径。 - 透明且持续的加密,可在混合环境中防范用户与流程造成的未授权访问。 - 以统一视图呈现关键数据的风险状况,并提供跨整个数据资产的加密强度独特视图。 - 防止对系统内部数据(包括审计日志)的未授权访问与篡改。 - 对数据库中的敏感信息进行假名化处理。 - 以高速加密保护传输中的数据。 - 通过密钥全生命周期管理,简化云与本地环境中的密钥管理。 - 在高度安全的环境中保护密码系统的信任根。 - 借助透明加密为特权用户实施细粒度访问控制,防止误用或滥用。 - 通过支持基于角色的授权(RBAC)与基于属性的条件授权(ABAC),管理系统与数据的访问权限(访问控制)。 - 通过支持对关键系统访问强制执行多因素认证(MFA),管控特权用户账户。 - 为特权用户账户设计授权与审批流程(用户旅程编排,User Journey Orchestration),并存储与展示为特权用户活动报告,以供详细审计。 | 数据安全 应用数据保护 数据活动监控 数据发现与分类 数据风险分析 企业与云密钥管理 硬件安全模块 高速加密 透明加密 身份与访问管理 自适应访问控制 委派式用户管理 多因素认证 基于风险的身份验证 用户旅程编排 |
规则 7:个人数据泄露的通报 要求受托人"不得无故延迟"(须于 72 小时内提交详细报告)通知委员会与相关个人,并留存审计轨迹。 | - 实时告警或阻断针对数据库的攻击与异常访问请求。 - 持续监控文件活动,对可能使贵组织陷入风险的活动设置告警。 - 监控活动进程以检测勒索软件——识别数据访问过量、数据外泄、未授权加密或用户恶意冒充等行为,并在检测到此类活动时告警/阻断。 - 以基于角色的访问控制统一密钥管理操作,并提供完整的审计日志审查能力。 | 数据安全 数据活动监控 数据风险分析 企业与云密钥管理 硬件安全模块 透明加密 勒索软件防护 |
规则 8:数据删除与留存 强制要求在数据用途达成后、或在 3 年不活动后(针对特定实体)删除数据。 | - 通过从 CipherTrust Manager 中移除密钥实现安全删除,对数据的所有实例进行数字粉碎。 | 数据安全 密钥管理 |
规则 13:重要数据受托人(SDF)义务 要求开展年度审计、数据保护影响评估(DPIA),以及部署先进的技术措施。 | - 在定义数据存储与针对不同数据集的分类配置时,为数据分类并指定相应的敏感度级别。 - 提供实时数据仪表板与报告。 | 数据安全 数据发现与分类 |
规则 15:跨境数据传输 限制个人数据向印度境外传输,或为传输设定前置条件。 | - 通过自带加密(BYOE)、自持密钥(HYOK)与自带密钥(BYOK)方式,配合集中化的多云密钥管理,保护敏感数据,并对敏感数据及其相关加密密钥与策略保持完整的治理与管控。 - 为驻留数据提供透明加密与访问控制。 - 敏感数据一经创建即进行加密,确保明文数据不会被未授权应用与人员处理或存储。 - 通过特权用户访问控制,让 root 用户能够正常履职而不滥用数据。 - 通过数据访问审计日志,加快威胁检测并简化取证分析。 - 采用强健且基于标准的加密协议,如使用高级加密标准(AES)进行数据加密、使用椭圆曲线密码(ECC)进行密钥交换。 - 通过在符合 FIPS 140-3 Level 3 的环境中实现集中管控,简化跨本地与多云部署的密钥管理。 - 以面向未来的加密技术保护传输中的数据,规避"先收割、后解密"风险。 | 数据安全 云密钥管理 硬件安全模块 高速加密 令牌化 透明加密 |
Thales 在网络安全三大关键领域提供全面的解决方案:应用安全、数据安全,以及身份与访问管理。
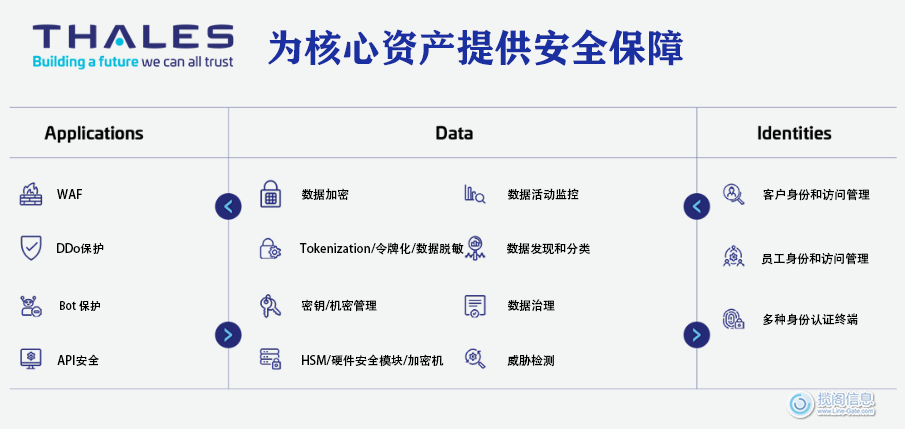
应用安全:在云端、本地数据中心或混合架构下,以规模化能力保护应用与 API。其市场领先的产品套件涵盖 Web 应用防火墙(WAF)——用于抵御分布式拒绝服务(DDoS)与恶意机器人攻击、API 安全,以及安全的内容分发网络(CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,并通过加密、令牌化与密钥管理,自动实现对静态、传输中及使用中数据的全生命周期保护。Thales 方案还能够识别、评估并排序潜在风险,为准确的风险评估提供支撑;同时识别异常行为、监控活动以发现潜在威胁并验证合规性,帮助组织确定资源投入的优先次序。
身份与访问管理:为客户、员工与合作伙伴提供无缝、安全、可信的应用与数字服务访问。方案基于角色与上下文,通过细粒度访问策略与多因素认证限制内部与外部用户的访问权限,确保正确用户在正确时间获得正确资源的访问授权。
组织可以依托 Thales 统一的平台,使用涵盖身份、应用与数据安全的完整解决方案套件,实现当下的合规并持续保持未来的合规。
揽阁信息是Thales的重要合作伙伴,如需了解更多信息,请联系揽阁信息。
揽阁信息 · 值得您信赖的信息安全顾问!
相关文章:
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
