
发布日期:2026-11-03 浏览次数:
新加坡网络安全局(CSA)推出了《抗量子迁移手册》(Quantum-Safe Migration Handbook)和“抗量子就绪指数”(Quantum Readiness Index,简称 QRI),作为辅助资源,旨在帮助各机构为 2026 年 7 月 16 日向抗量子密码技术的过渡做好准备。
随着量子计算的发展,目前广泛使用的公钥密码体制(如 RSA 和 ECC)将变得愈发脆弱。《量子安全迁移手册》(Quantum-Safe Migration Handbook)为规划并分阶段迁移至后量子密码(PQC)提供了实用指导;而 QRI 则能帮助各类组织评估其准备情况,识别能力差距,并明确后续行动的优先级。
《量子安全迁移手册》由新加坡网络安全局(CSA)联合新加坡政府科技局(GovTech)、新加坡资讯通信媒体发展局(IMDA)及业界合作伙伴共同发布,旨在帮助各类机构为向“量子安全密码技术”的转型做好准备。该手册在五个领域提供实用指导,涵盖评估量子风险、识别密码资产、构建密码敏捷性、规划向后量子密码技术(PQC)的分阶段迁移,以及适应不断演进的技术与标准。
本手册旨在提供全国性的参考依据;其采纳情况可分为两类:一类是受强制性规定约束、且面临明确国家期限要求的机构;另一类是因风险较高而被强烈建议与本手册保持一致的机构。
| 类别 | 组织 |
强制性及受监管实体 (严格合规) | 关键信息基础设施(CII)所有者:在11个关键领域(包括银行与金融、能源、医疗保健、信息通信、水务、交通运输、政府、应急服务等)运营必要服务的各类机构。 强制性里程碑节点: 2027年3月:向网络安全局(CSA)提交全面的“抗量子”迁移计划。 2028年—2031年:自2028年起,确保所有新建数字系统均支持“抗量子”技术,并于2031年底前完成全面迁移。 |
| • 政府部门与公共部门机构:负责管理公共数据、公民门户网站、数字身份平台(例如 Singpass)以及核心政务基础设施的机构(在新加坡政府科技局 GovTech 的协同指导下开展工作)。 | |
重点机构 (强烈建议保持一致) | 金融机构与金融科技(FinTech)企业:负责管理长期财务记录及跨境交易的实体,需符合新加坡金融管理局(MAS)制定的网络韧性规范。 长期数据保管方:持有知识产权、生物识别信息、商业机密或健康数据,且易受“先截获、后解密”(Harvest Now, Decrypt Later)攻击威胁的各类机构。 电信运营商与云服务提供商:受新加坡资讯通信媒体发展局(IMDA)监管的基础设施提供商,负责承载并保障企业及政府的网络数据传输安全。 • IT 厂商与系统集成商:各类软硬件供应商,需满足未来在“后量子兼容性”及“密码灵活性”方面的采购合规要求。 |
我们的解决方案及其专业服务团队,能够协助各类机构遵循新加坡网络安全局(CSA)发布的《量子安全迁移手册》。通过提供专家咨询、密码评估、迁移规划以及可信安全解决方案,我们可助力机构加速实现“量子安全”就绪状态,强化密码治理,并有序推进向“密码敏捷”(crypto-agile)环境的转型。
我们的专业服务团队为机构的“量子安全”转型之旅提供全程指导——涵盖从规划与就绪评估,到迁移实施及治理的各个阶段——帮助机构构建基于风险的路线图,加强密码治理,并最终实现长期的“密码敏捷”能力。
第一阶段 – 规划
建立治理架构、明确角色与职责,并构建 RACI 模型。
制定符合 CSA(云安全联盟)要求的“量子安全”路线图。
协助编制迁移计划,以供审批与提交。
利用 Thales 的 PQC(后量子密码)迁移框架进行风险评估与迁移规划,具体包括:
基于影响程度和 Mosca 评分,对关键应用进行风险评估。
采用威胁建模方法,确定关键系统的优先级。
第二阶段 – 发现与评估
针对关键系统,建立密码资产清单及密码物料清单(CBOM)。
评估量子风险,并对照相关的量子风险指标(QRI)领域衡量准备就绪情况。
识别能力差距,并制定实现“密码敏捷性”(Crypto-agility)的优先级路线图。
将 TLS 1.2 升级至 TLS 1.3,从而为关键系统启用 PQC。
针对关键系统,使用 AES-256 加密技术保护静态敏感数据。
第三阶段 – 迁移与治理执行
根据已获批的风险优先级执行迁移工作。
采用量子安全证书或混合型证书。
针对密码及密钥管理方面的变更实施治理。
跟踪迁移进度,管理整改措施,并支持密码基础设施的现代化升级。
我们的解决方案涵盖了 CSA《量子安全迁移手册》中的三大领域。通过提供密码资产的集中化可见性、可信的密钥与数据保护,以及能够简化密码管理、强化治理并降低运营风险的“密码敏捷”安全方案,助力各类组织实现量子安全转型。
指南要点 | Thales 如何协助 | 涉及产品线 |
识别关键系统 | 识别皇冠明珠应用与高价值信息资产,明确需优先保护的对象;提供敏感数据存储位置与保护状态的可见性,帮助组织将迁移聚焦于业务影响最大的系统 | 数据发现与分类 数据风险分析 文件活动监控 |
构建密码资产清单 | 利用既有文档、PKI 记录、HSM 日志与密钥管理系统构建密码资产清单;集中呈现受管密码资产(含加密密钥、证书、HSM 与密码策略)的全局可见性;辅以 ACDI 工具在应用、网络与端点侧发现密码资产;持续维护清单以支撑后续迁移与密码敏捷性 | 数据安全 硬件安全模块(HSM) 密钥管理 |
保护高价值数据 | 采用 AES-256 加密、令牌化、应用数据保护与 HSM 支撑的密钥安全机制保护高价值数据;保护手册所列的高优先级攻击目标——长期机密数据(财务记录、医疗数据、个人身份信息、知识产权);在完成 PQC 全面迁移之前,通过强加密、集中化密钥管理与最小权限访问控制降低当前风险 | 数据安全 应用数据保护 HSM 云密钥管理 密钥管理 令牌化 |
支撑风险报告 | 借助集中化审计与报告,帮助安全团队理解哪些资产已受保护,并在迁移规划期间展示进展 | 数据安全 应用数据保护 HSM 云密钥管理 密钥管理 机密管理 令牌化 透明加密 |
指南要点 | Thales 如何协助 | 涉及产品线 |
治理与问责 | 通过对密钥、策略与密码资产的集中化管理、基于角色的管理与职责分离,建立密码治理体系 | 数据安全 云密钥管理 HSM 密钥管理 机密管理 |
密码资产清单 | 维护实时更新的密码资产清单,清晰呈现加密密钥、加密策略、HSM 与受保护资产 | 数据安全 云密钥管理 HSM 密钥管理 机密管理 |
密码策略执行 | 以集中化策略管理覆盖加密、密钥使用、轮换、职责分离与访问控制 | 数据安全 云密钥管理 HSM 密钥管理 机密管理 |
密钥全生命周期管理 | 自动完成密钥的生成、轮换、备份、归档、吊销、过期与销毁 | 数据安全 云密钥管理 HSM 密钥管理 机密管理 |
支撑采购与技术更新 | 依托标准化的密码基础设施(KMIP、PKCS#11、REST API)简化量子安全技术的采纳与未来算法切换;将 ML-KEM、ML-DSA、SLH-DSA 等 NIST 标准化算法集成至商业加密平台、智能卡与高保证硬件 | 数据安全 HSM |
监控与报告 | 提供全面的审计日志、密钥使用追踪、合规报告与 SIEM 集成;支持第三方云治理,以及本地、云与混合环境下的统一密钥管理 | 数据安全 云密钥管理 密钥管理 机密管理 |
指南要点 | Thales 如何协助 | 涉及产品线 |
密码密钥保护 | 提供经 FIPS 认证的硬件保护,守护密码密钥与信任根 | 数据安全 HSM |
集中化密钥全生命周期管理 | 集中管理密钥生成、轮换、备份、吊销、销毁、审计与策略执行 | 数据安全 云密钥管理 密钥管理 |
静态数据保护 | 采用 AES-256 等强加密保护敏感数据 | 数据安全 应用数据保护 令牌化 透明加密 |
PKI 现代化 | 保护证书颁发机构(CA)私钥,支撑向 PQC 启用型 PKI 架构的现代化转型 | 数据安全 HSM |
密码敏捷性 | 集中化密码策略与密钥管理,使算法切换更为便捷 | 数据安全 云密钥管理 密钥管理 |
混合迁移 | 在过渡期内通过 HSM 与 PKI 基础设施支撑传统算法与新兴 PQC 实现共存 | 数据安全 HSM |
安全应用集成与 DevSecOps | 使应用能以极少代码改动采纳新的密码服务;提供 API 与自动化能力,将密钥管理融入 CI/CD 流水线与云原生部署 | 数据安全 云密钥管理 密钥管理 RESTful API 机密管理 |
企业级治理 | 集中呈现加密密钥、策略与受保护资产 | 数据安全 云密钥管理 HSM 密钥管理 机密管理 |
验证与审计 | 通过经 FIPS 认证的 HSM、审计日志与策略执行支撑验证 | 数据安全 云密钥管理 HSM 密钥管理 机密管理 |
Thales 在网络安全三大关键领域提供全面的解决方案:应用安全、数据安全,以及身份与访问管理。
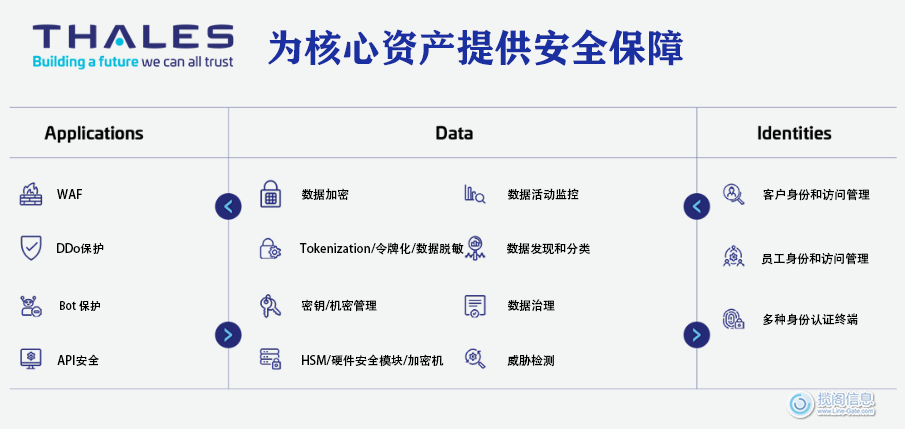
应用安全:在云端、本地数据中心或混合架构下,以规模化能力保护应用与 API。其市场领先的产品套件涵盖 Web 应用防火墙(WAF)——用于抵御分布式拒绝服务(DDoS)与恶意机器人攻击、API 安全,以及安全的内容分发网络(CDN)。
数据安全:在混合 IT 环境中发现并分类敏感数据,并通过加密、令牌化与密钥管理,自动实现对静态、传输中及使用中数据的全生命周期保护。Thales 方案还能够识别、评估并排序潜在风险,为准确的风险评估提供支撑;同时识别异常行为、监控活动以发现潜在威胁并验证合规性,帮助组织确定资源投入的优先次序。
身份与访问管理:为客户、员工与合作伙伴提供无缝、安全、可信的应用与数字服务访问。方案基于角色与上下文,通过细粒度访问策略与多因素认证限制内部与外部用户的访问权限,确保正确用户在正确时间获得正确资源的访问授权。
组织可以依托 Thales 统一的平台,使用涵盖身份、应用与数据安全的完整解决方案套件,实现当下的合规并持续保持未来的合规。
揽阁信息是Thales的重要合作伙伴,如需了解更多信息,请联系揽阁信息。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
