
发布日期:2026-11-12 浏览次数:
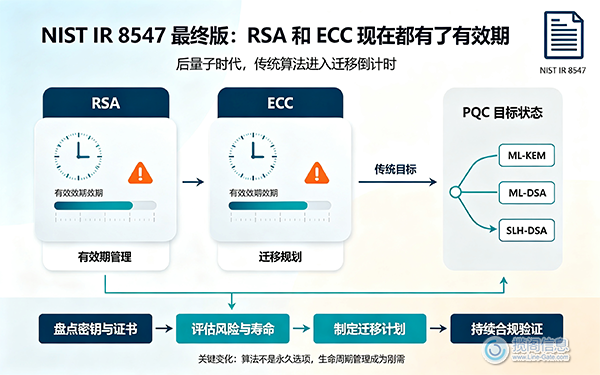
两年来,许多量子计算准备计划都依赖于一个合理的假设:过渡到 RSA-3072 或 P-256,然后到 2035 年就完成了。但截至 2026 年 10 月 27 日,这个假设已经不复存在了。
就在这一天,NIST 发布了最终版 NIST IR 8547《向后量子密码学标准过渡》。这份文件将 2024 年的后量子标准转化为一份时间表。它列出了 NIST 目前批准的所有易受量子攻击的算法,指出了它们的替代方案,并设定了它们的淘汰日期。大多数算法的淘汰日期都在 2030 年。
NIST IR 8547 规定,2030 年后将弃用所有易受量子攻击的签名和密钥建立算法,2035 年后将禁止使用这些算法。这其中包括 RSA-3072、P-256 和 Ed25519,而 2024 年的草案原本计划将这些算法保留到 2035 年。
ML-KEM(FIPS 203)取代了传统的密钥建立方式,其中 ML-KEM-768 被推荐为默认标准。ML-DSA(FIPS 204)和 SLH-DSA(FIPS 205)取代了传统的签名方式。
根据第 14412 号行政命令,联邦高价值资产和高影响系统需要在 2030 年 12 月 31 日之前建立后量子密钥,并在 2031 年 12 月 31 日之前建立后量子签名。
由于存在先获取密钥后解密的攻击,密钥建立必须首先进行。在此过程中,允许采用混合式经典部署和后量子部署。
这些截止日期是为联邦机构制定的,但采购部门会将这些截止日期传达给向联邦机构销售产品的每一个供应商、承包商和合作伙伴。
美国国家标准与技术研究院 (NIST) 于 2026 年 10 月 27 日发布了最终版NIST IR 8547《向后量子密码学标准过渡》,距离 2024 年 11 月的草案发布已近两年。FIPS 203、204 和 205 规定了应使用哪些算法,而 IR 8547 则规定了何时停止使用旧算法。
该报告涵盖了与密码学相关的量子计算机 (CRQC) 可能破解的公钥算法、取代它们的后量子标准,以及每个易受攻击的算法从批准到弃用,再到禁止的日期。
这份报告也与政策直接相关。它支持2026年6月22日签署的第14412号行政命令《保障国家免受高级密码攻击》以及指导联邦机构如何执行该命令的OMB备忘录M-26-15。
大多数团队最终会引用这句话:NIST“将在2030年后弃用所有易受量子攻击的数字签名算法,并在2035年后禁止根据NIST标准和指南使用这些算法。”
简而言之:NIST 目前批准用于数字签名或密钥建立的每个公钥算法都容易受到量子攻击,而且每个算法都有其失效日期。
| 易受量子攻击的算法 | 当前 NIST 标准 | 用于 | 后量子替代 |
| RSA(112 位及以上强度) | FIPS 186-5 | 数字签名 | ML-DSA (FIPS 204)、SLH-DSA (FIPS 205) |
| ECDSA(112 位及以上) | FIPS 186-5 | 数字签名 | ML-DSA (FIPS 204)、SLH-DSA (FIPS 205) |
| EdDSA(128 位及以上) | FIPS 186-5 | 数字签名 | ML-DSA (FIPS 204)、SLH-DSA (FIPS 205) |
| 有限域和椭圆曲线 Diffie-Hellman 和 MQV | SP 800-56A | 关键机构 | ML-KEM(FIPS 203) |
| RSA密钥建立 | SP 800-56B | 关键机构 | ML-KEM(FIPS 203) |
报告中的一些细节将改变实际的迁移计划。
NIST 已选定默认参数集。报告明确指出:“NIST 建议使用 ML-KEM-768 作为默认参数集。” 如果您的架构师一直在不同的参数集之间犹豫不决,那么对于大多数系统来说,这套默认参数集就足够了。根据 CNSA 2.0 标准,国家安全系统仍然需要使用 ML-KEM-1024。
更多算法正在开发中。基于 FALCON 的 FN-DSA 正在被标准化为另一种签名选项,而 HQC 已被选为备用密钥封装机制 (KEM),其自身标准也正在制定中。
代码和固件签名已经有了解决方案。基于状态哈希的 LMS 和 XMSS(SP 800-208)方案目前已获批准用于此用途。
您的对称加密算法基本没问题。NIST 表示“预计无需放弃”AES、SHA-2 或 SHA-3,AES-128、AES-192 和 AES-256 也仍然有效。例外情况是少数几种 112 位对称加密标准,这些标准将于 2030 年被禁用;以及 SHA-1,该标准将于 2030 年后在 FIPS 验证的模块中被禁用。
最大的意外在于 128 位及更高级别的加密方案。2024 年的草案允许 RSA-3072、P-256、P-384 和 Ed25519 跳过弃用阶段,一直使用到 2035 年。但最终报告并非如此。它们与 RSA-2048 一样,在 2030 年后被弃用。如果你的路线图将 RSA-3072 视为通往 2035 年的过渡方案,那么这个过渡方案已经失效了。
2035 年仍然是终点线,这是 2022 年国家安全备忘录 10 (NSM-10) 设定的目标。今年发生变化的是,最敏感的联邦系统必须更早达到目标,以及相关要求开始迅速转化为合同。
| 日期 | 会发生什么 | 来源 |
| 2026年12月19日 | FAR委员会计划于2030年12月31日前提出一项规则,要求受监管的联邦承包商遵守包含FIPS标准的PQC(产品质量控制)要求。 | 行政命令 14412 |
| 2027年3月19日 | CISA 将与 NIST 合作发布密码材料清单 (CBOM) 的最低要素。 | 行政命令 14412 |
| 2030年1月2日 | 联邦机构必须支持 TLS 1.3 或其后续版本 | OMB M-26-15 |
| 2030年12月31日 | 联邦政府的高价值资产和高影响力系统必须使用后量子密钥建立技术。 | EO 14412,OMB M-26-15 |
| 2030年以后 | 所有易受量子攻击的签名和密钥建立算法均被弃用。 | NIST IR 8547 |
| 2031年12月31日 | 联邦政府的高价值资产和高影响力系统必须使用后量子数字签名。 | EO 14412,OMB M-26-15 |
| 2035年以后 | 根据美国国家标准与技术研究院 (NIST) 的标准和指南,量子安全漏洞算法是被禁止的;剩余的联邦系统将完成迁移。 | NIST IR 8547,NSM-10 |
国家安全系统不受 OMB M-26-15 条款约束,而是遵循 NSA 的 CNSA 2.0 版本。对于其他部门,请将 2030 年视为真正的生效日期。届时,传统的公钥加密将不再是安全的默认方案,而拟议的承包商要求也将在同一年生效。
这两个词听起来很接近,但它们对你可以持续运行的设备设定了截然不同的限制。NIST IR 8547 采用了 NIST SP 800-131A 中的定义:
| 地位 | NIST定义 | 实际意义 |
| 已弃用 | “可以使用该算法和密钥长度,但用户必须承担一定的安全风险。” | 2030 年后仍然允许,但数据所有者必须评估并承担风险。 |
| 不允许 | “算法或密钥长度不再被允许用于应用加密保护。” | 2035 年之后,不能用于在遵循 NIST 标准的系统中进行加密、签名或建立密钥。 |
| 遗留用途 | “该算法或密钥长度只能用于处理已受保护的信息。” | 解密旧数据或验证旧签名,而不是保护任何新数据。 |
弃用并不意味着安全。它意味着风险现在由您承担。在2030年至2035年间,任何仍然使用RSA或ECC来保护新数据的人,都将面临一个必须向审计人员、客户和联邦采购人员解释的选择。
NIST IR 8547 要求先迁移密钥建立过程,其原因是先收集数据,后解密(HNDL)。现在,有人可以记录你的加密流量,将其存储起来,然后等待量子计算机破解密钥交换。如果到那时这些数据仍然重要,那么它就已经泄露了。
签名机制的工作方式不同。只有在 CRQC 存在的情况下才能伪造签名,因此在此之前迁移的签名系统没有问题。而密钥建立机制则从流量被捕获的那一刻起就开始计时。
这就是为什么美国国家标准与技术研究院 (NIST) 表示“预计优先迁移到抗量子密钥建立方案”,以及为什么联邦密钥建立的最后期限(2030 年)比签名截止日期(2031 年)提前一年。实际上,应优先考虑以下事项:
需要保密十年或更长时间的数据,例如健康和财务记录、知识产权、政府和国防信息以及长期合同。
传输这些协议的渠道,从 TLS、VPN 以及任何跨越你无法控制的网络的密钥交换开始。
保护预计在 2030 年仍将敏感数据的系统。OMB M-26-15 指示各机构在制定迁移优先事项时应考虑这些系统。
对于所有这些,目标都是 ML-KEM (FIPS 203),除非有特殊原因不使用,否则请使用 ML-KEM-768。
美国国家标准与技术研究院 (NIST) 表示,“计划在其密码学标准中纳入混合技术的使用”。混合技术将经典算法与后量子算法相结合,只要其中一种算法有效,就能确保安全。可以将其视为一种保险,以防新算法中尚未被发现的漏洞。
对于密钥建立,SP 800-56C 中允许使用复合密钥派生技术来实现混合密钥,只要至少一个输入来自已批准的方案(例如 ML-KEM),即可通过 FIPS 140 验证。目前已广泛部署在 TLS 中的 X25519MLKEM768 就是一个典型的例子。对于签名,NIST 接受至少包含一个已批准组件的双重签名,但同时提醒需要仔细分析其安全性。无论如何,NIST 都将混合密钥描述为通常是临时性的,而 IR 8547 尚未明确何时应完全过渡到后量子密钥。
代价是密钥的大小和复杂性。一个 X25519 公钥为 32 字节。一个 ML-KEM-768 封装密钥为 1184 字节,其密文为 1088 字节,混合握手包则同时包含两者。一个 ML-DSA-65 签名为 3309 字节,而 ECDSA P-256 签名仅约 64 字节。正如 NIST 所说,混合密钥“增加了实现和架构的复杂性”。预计握手包和证书链会更大,处理量也会更大,并且对于基于传统密钥长度构建的旧式中间盒、HSM 和受限设备来说,可能会出现意想不到的问题。
看看你的密钥实际存在于哪些地方:硬件安全模块 (HSM)、证书颁发机构、VPN 网关、身份提供商、云密钥管理,以及网络和物联网设备内部的固件。其中大部分密钥都来自供应商。美国国家标准与技术研究院 (NIST) 对此直言不讳:“供应商必须立即着手集成 PQC 支持”,因为硬件的设计和交付需要数年时间。
该报告和行政命令从三个方面推动了转型超越您自身的系统。
硬件和固件:硬件模块需要升级或重新设计以支持PQC。在CRQC出现后仍将继续使用且无法更新自身验证码的设备,现在就应该要求在软件和固件更新中使用抗量子签名。
联邦合同:第 14412 号行政命令指示 FAR 委员会提出一项规则,要求受监管的承包商在 2030 年 12 月 31 日之前遵守包含 PQC 的 FIPS。哪些承包商属于“受监管的承包商”将在该规则制定过程中确定。
可见性: CISA 和 NIST 将于 2027 年 3 月 19 日前发布密码材料清单 (CBOM) 的最低要素,而 M-26-15 要求各机构建立自动化的密码材料清单,并将其数据汇总到中央 CBOM 中。预计联邦采购人员也会向其供应商提出同样的要求。
如果您向美国政府或与其有业务往来的公司销售产品,那么这些日期就是您的销售日期。很少有供应商会为联邦客户采用一套加密基线,而为其他客户采用另一套加密基线。
最终版的IR 8547彻底堵死了拖延的最后借口。算法已经标准化,报废日期也已确定,而且引领市场节奏的联邦采购方也设定了严格的截止日期。如果我们负责你们的项目,明年将会是这样的。
构建一份在审计中值得信赖的清单:找不到的东西就无法迁移。清单应涵盖密钥、证书、协议、库以及调用它们的代码,并以 CBOM 的形式保存,以便符合 CISA 和联邦采购人员的要求。
应该根据数据保持敏感的时间长短来对系统进行排名,而不是根据系统的大小:一个保护 20 年机密的小系统比一个处理两年后就会过时的数据的大系统排名更高。
放弃“以RSA-3072作为过渡方案”:根据最终报告,RSA-3072和P-256将与其他所有技术一样,在2030年后被淘汰。更大的古典键盘也无法再为技术革新争取时间了。
在条件允许的情况下启用混合密钥建立:主流浏览器、库和 CDN 已经支持基于 ML-KEM 的混合 TLS。首先从面向外部的服务入手,观察是否存在问题。
向供应商询问具体日期,而不是意图:从您的 HSM、PKI、VPN、身份和云 KMS 提供商处获取书面的 PQC 路线图,并将 PQC 准备情况和加密敏捷性要求纳入新合同。
同时,也要为下一次变化做好准备: NIST表示将持续监控进度并进行调整,FN-DSA和HQC仍在开发中。任何硬编码算法或密钥长度的做法都将带来双重风险。
NIST IR 8547 将后量子时代迁移问题从标准问题转变为进度安排问题。所有易受量子攻击的签名和密钥建立算法在 2030 年后将被弃用,并在 2035 年后被禁用。最敏感的联邦系统必须在 2030 年和 2031 年前完成迁移。采购流程会将这些要求传达给供应商和承包商,再由他们传达给最终的客户。
能够顺利度过难关的团队,一定是那些已经清楚自身加密数据存储位置的团队。所以,从这里入手。建立数据清单,首先将长期保存的数据迁移到 ML-KEM,并要求供应商遵守与自身相同的数据日期要求。
作为Thales的重要合作伙伴,揽阁信息提供的Thales Luna HSM是全球首个获得FIPS 140-3 Level 3认证的HSM(硬件安全模块)产品,并且已经在固件中支持了PQC算法,最新发布的固件将ML-DSA的签名速率提升50%以上。欢迎联系我们获取产品资料,并与我们的专家交流,从而得到专属于贵司项目的定制化解决方案。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
