
发布日期:2026-10-19 浏览次数:
企业在跨越国界、云平台与多个监管管辖区运营的同时,管理着前所未有的敏感数据量。从财务记录、医疗健康信息到知识产权与客户数据,组织必须在满足 GDPR、HIPAA、PCI-DSS 以及各行业特定监管要求的同时保护其信息资产。
基于软件的加密构筑了基础防线,但加密数据的安全性完全取决于保护它的密码学密钥。当主加密密钥驻留在软件内存或通用服务器上时,它们仍易受精密攻击、内部人员威胁以及合规审计发现的影响。对于受监管行业的组织而言,硬件支撑的密钥保护已不再是可选项。真正的挑战在于:如何在混合云与多云环境中保持运营敏捷性的同时实现这种保护。
Virtru 数据安全平台将保护能力直接嵌入数据本身,确保访问控制、加密与治理策略能够随敏感信息一同流转,无论其存储或共享于何处。不同于基于边界(perimeter)的方案,Virtru 的以数据为中心的安全能够在邮件、文件共享、云存储、数据分析管道及合作伙伴协作等各环节持续提供保护——即使数据已离开组织网络。
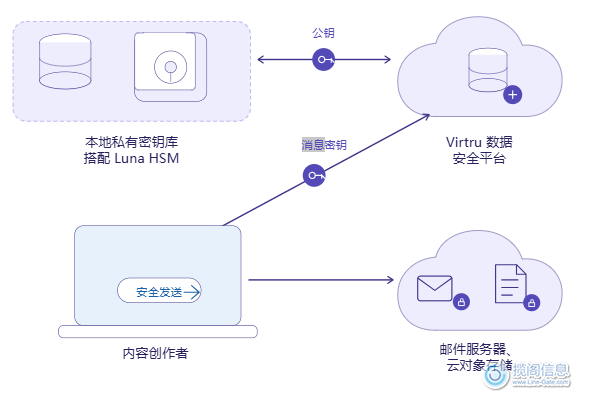
借助 Thales Luna HSM,Virtru 以硬件支撑的密钥安全性交付这一企业级数据保护能力。该集成确保密码学密钥在防篡改硬件内生成并受到保护,从而消除软件密钥暴露风险,同时支持在云环境、本地系统及合作伙伴生态之间开展安全协作。
该集成支持两种模式,使组织能够在运营需求与安全保证之间取得平衡:
封装模式(Envelope Mode): 存储于 Luna HSM 中的根对称密钥对 Key Access Service 的私钥进行包裹(wrap)后再存入平台数据库。基于 AES 的对称密钥包裹既提供了硬件支撑的保护,又保持了运营灵活性。
委托模式(Delegated Mode): Key Access Service 的私钥永不离开 Luna HSM。所有密码学操作——包括 RSA 密钥生成(2048/3072/4096 位)、数据加密密钥的包裹与解包——均直接在 HSM 内部完成。没有任何密钥材料暴露在安全边界之外。
基于属性的访问控制策略随加密数据一同流转,使组织能够跨云服务商、地域边界与合作伙伴网络执行治理策略。该平台支持全面的审计日志,并将密码学密钥材料存储于通过 FIPS 140-3 Level 3 认证的 Luna HSM 中,确保客户无论数据驻留何处都能始终掌控自己的数据。
可部署多台 Luna HSM 并采用负载均衡的高可用配置,以保障关键任务的密码学服务持续可用。组织可部署于 AWS、Microsoft Azure、Google Cloud 或本地环境——无论数据与工作负载位于何处,均保持一致的硬件支撑密钥保护。
基于硬件的安全密钥存储
主加密密钥仅在防篡改的 Luna HSM 内部生成、存储和使用,彻底消除基于软件的密钥暴露风险。
全球监管合规
借助硬件支撑的密钥保护与全面的审计能力,满足 GDPR、HIPAA、PCI-DSS、SOC 2 及各行业特定监管要求。
硬件加速的密码学操作
所有密码学操作均利用专用 HSM 能力,在安全硬件边界内支持 RSA 密码运算,实现性能与安全性的最大化。
灵活的密钥保护模式
同时支持信封模式(HSM 包裹密钥后存于数据库)与委托模式(密钥永不离开 HSM),使组织能够在运营需求与最高安全保证之间灵活取舍。
多云与混合云支持
在 AWS、Microsoft Azure、Google Cloud Platform 及本地环境中提供一致的硬件支撑密钥保护,且不绑定任何云服务商(CSP)厂商。
企业级可扩展性
支持多台 HSM 组成负载均衡配置,满足高吞吐密码学操作与严苛的企业级工作负载。
稳健的高可用性
多台 Luna HSM 可按高可用配置部署,确保关键任务的密码学服务持续可用。
业界验证的技术
Thales Luna HSM 三十余年来一直是 HSM 市场的领导者,为全球最大的金融机构、医疗健康机构、电信运营商与政府机构保护数据、身份、应用与交易。
灵活的部署模型
Thales Luna HSM 可部署于本地、云端、以服务形式提供(可通过 Thales Data Protection on Demand 获取),或跨多环境部署,构建定制的混合 HSM 方案,以匹配组织的基础设施与安全要求。
高级密钥管理与访问控制
涵盖生成、轮换、备份与恢复的全面密钥管理,并具备基于角色的访问控制与职责分离能力。
零信任数据保护
将基于属性的访问控制策略嵌入加密数据之中,确保保护随信息在其整个生命周期中流转,无论其身处何地。
揽阁信息是Thales的重要合作伙伴,长期为客户提供 Luna HSM 产品、技术支持和定制化解决方案,欢迎联系我们获取更多资料。
揽阁信息 · 值得您信赖的信息安全顾问!
 沪公网安备31011202021337号 网站地图
友情链接: Thales官网 芯片产品网站
服务热线
